#1

 santoku/santoku-linux
모바일 보안, 악성코드 분석 및 포렌식을 위한 Linux 배포판
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 sensepost/objection
Frida 기반 런타임 모바일 탐색 툴킷으로 iOS 및 Android 앱 보안을 평가합니다. SSL pinning을 우회하고, 키체인을 덤프하며, 힙 객체를 조작하고, 탈옥 없이 메모리를 패치합니다.
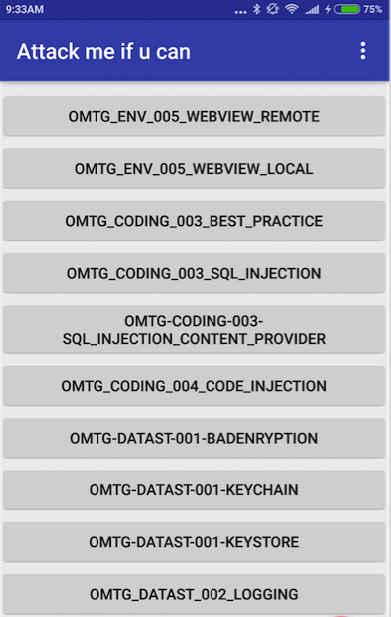 owasp/mastg-hacking-playground
의도적으로 취약하게 만든 iOS 및 Android 앱 모음으로, OWASP MASTG 가이드에 따라 모바일 보안 테스팅, 리버스 엔지니어링, 취약점 분석을 학습하기 위한 것입니다.
 f4r3sx0/ios-bluetooth-ethernet-exploit
iOS Bluetooth PAN 취약점: 어댑터 없이(€0) USB 포트 62078을 열고 이더넷 아이콘을 표시합니다. Apple은 동일한 결과를 위해 €89.95 어댑터를 판매합니다. 스크린샷과 Apple 통신 기록을 포함한 전체 공개입니다.
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore 사용 후 해제(Use-After-Free) — iOS/macOS 커널 취약점 (26.4에서 패치됨)
 bytev0rtex/cve-2026-65343
CVE-2026-65343에 대한 개념 증명(PoC)으로, iOS 26.6에서 KASLR을 무력화하기 위해 커널 포인터를 유출하는 AppleKeyStore의 경계를 벗어난 읽기(out-of-bounds read) 취약점입니다. DYLD_INTERPOSE를 통한 ACM…
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 federicodotta/ghidra2frida
Ghidra 확장 기능으로, Frida를 통해 정적 분석과 동적 분석을 연결하여 Windows, macOS, Linux, iOS, Android, QNX 상의 바이너리 리버스 엔지니어링을 위한 스크립트 가능한 런타임 계측을 가능하게 합니다.
 speedyfriend433/cve-2026-28867-poc
커널 정보 유출 PoC, iOS 26.4 / macOS 26.4에서 패치됨
 ping-2o/ios.cve-2026-84616-84607
CVE-2026-84616 및 CVE-2026-84607의 버그 발견과 수정에 관한 연구
 symbioticsec/hermes-decomp
컴파일된 Hermes 바이트코드(.hbc) 파일을 다시 읽을 수 있는 JavaScript로 변환하여 React Native 모바일 앱을 리버스 엔지니어링할 수 있게 해주는 강력한 디컴파일러입니다.
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
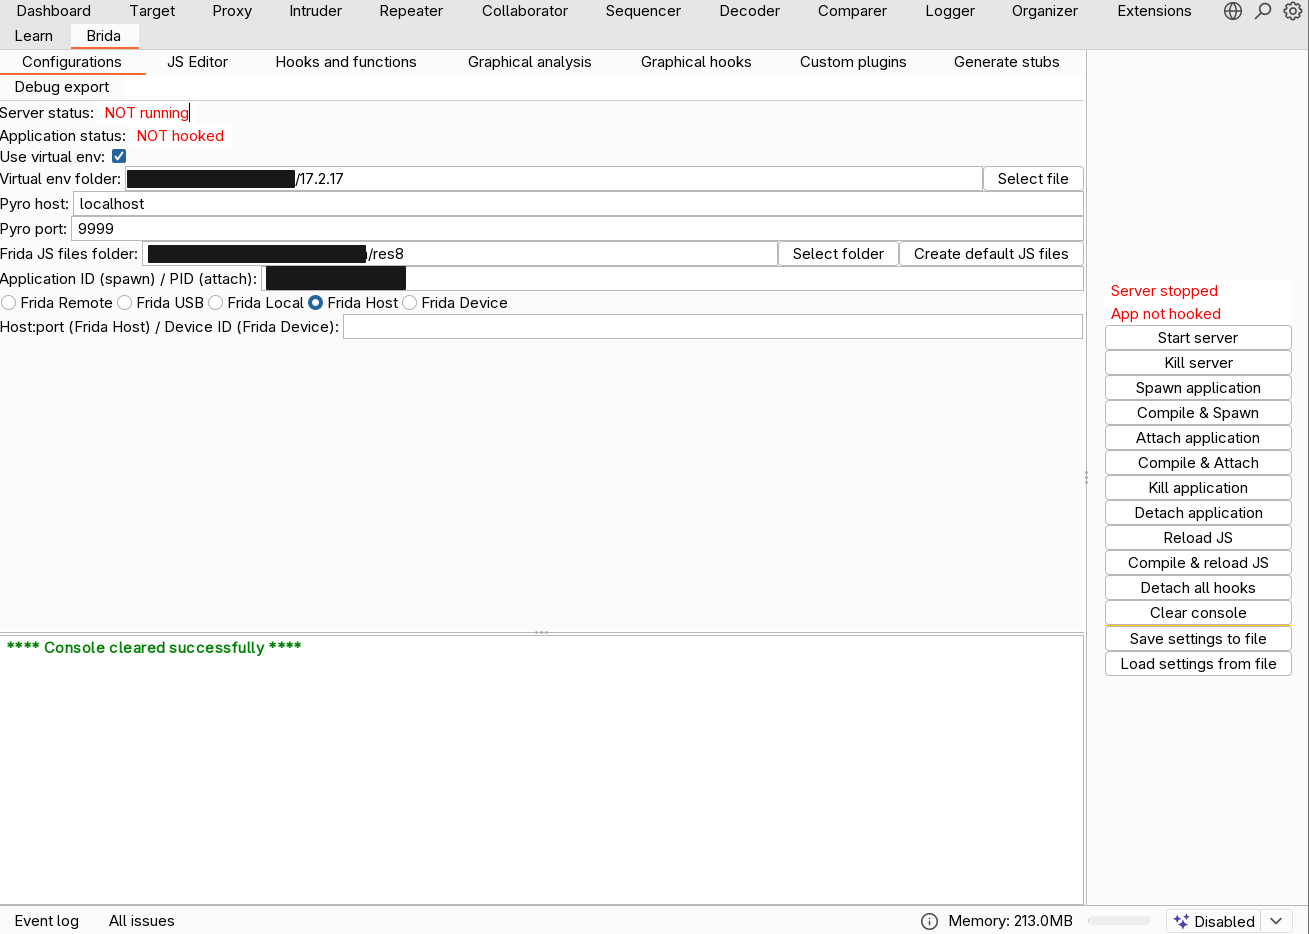 federicodotta/brida
Burp Suite와 Frida 사이의 새로운 브릿지!
 barghest-ngo/mesh
암호화된 P2P 메시 VPN으로 원격 모바일 포렌식을 지원하며, 무선 ADB 및 libimobiledevice 수집, 네트워크 모니터링, NAT 및 방화벽을 통한 침입 탐지를 가능하게 합니다.
 billy-ellis/exr-imageio-poc
CVE-2026-28990에 대한 PoC, iOS/macOS 26.5에서 패치된 ImageIO 버그