
 #1
Tools for managing user identities, authentication, authorization, and access controls within systems and networks.
Kitploit 추천
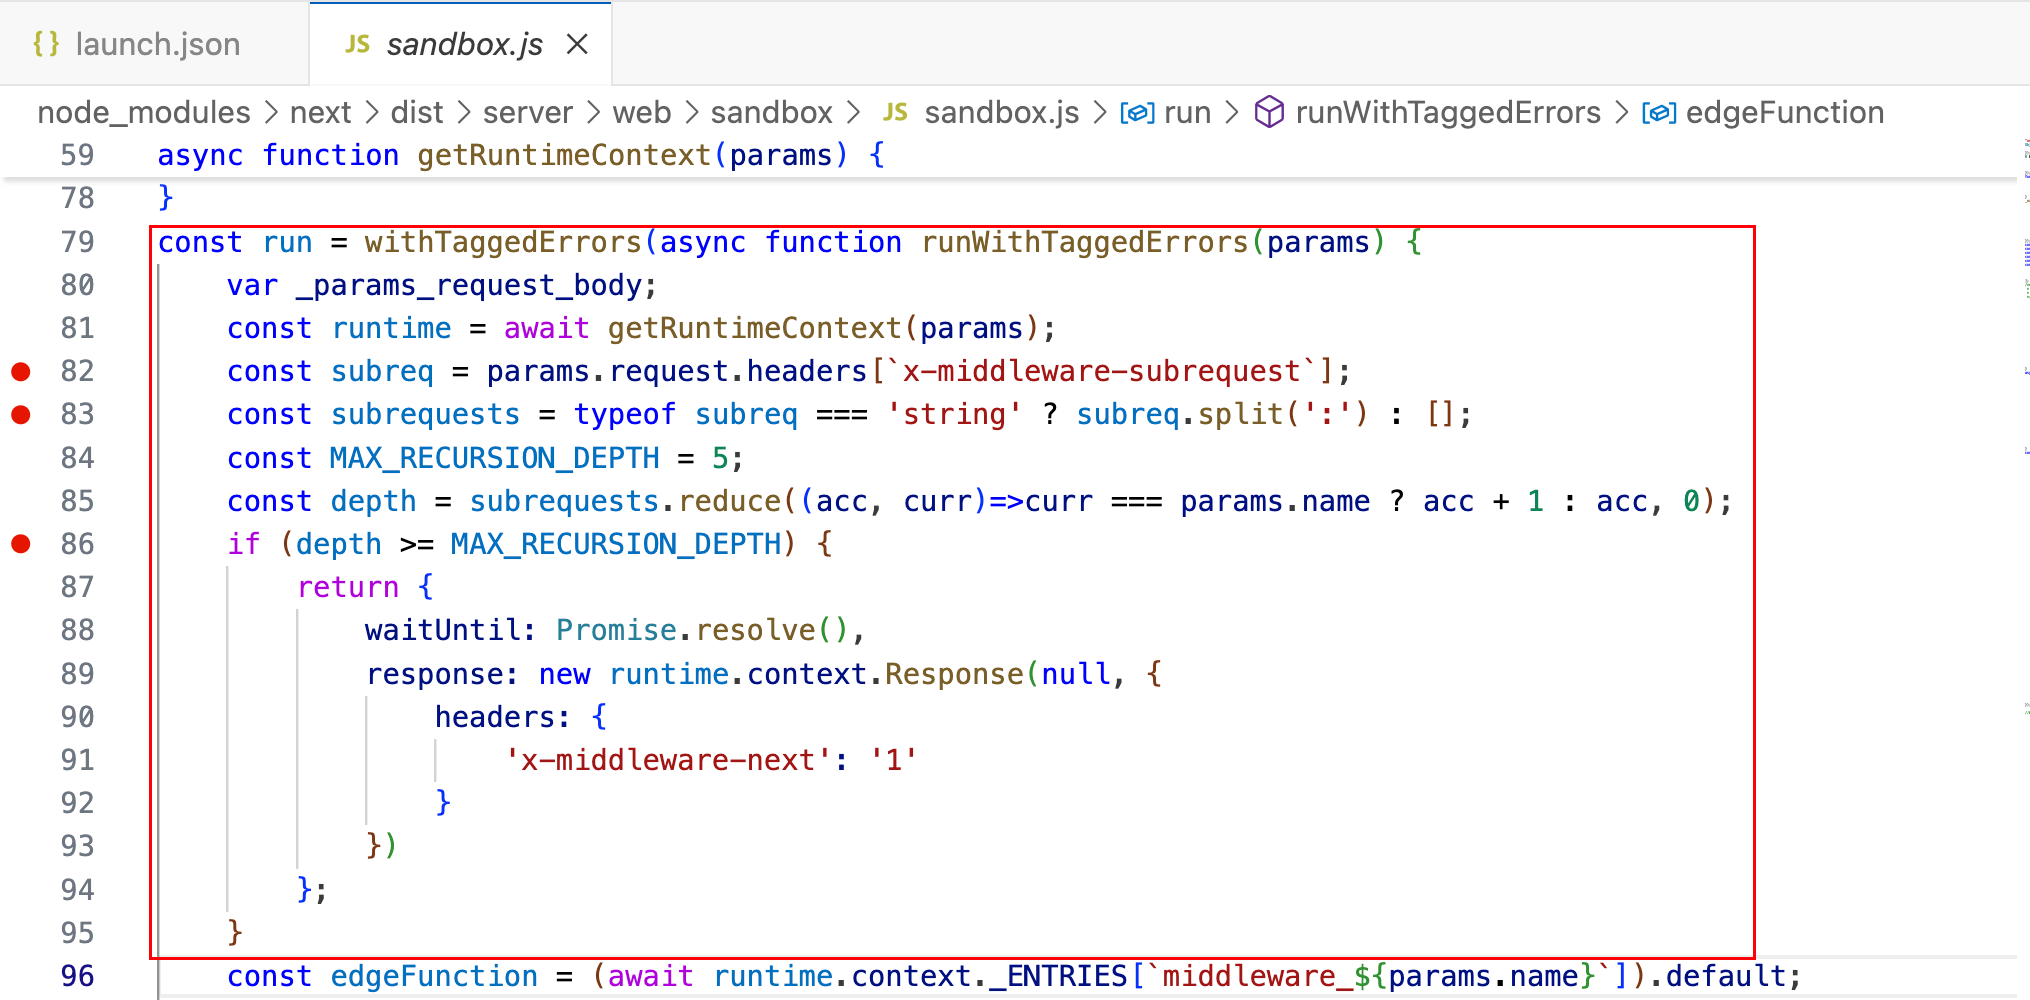
 oyst3r1ng/cve-2025-29927
Next.js 미들웨어 인증 우회
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
CVE-2026-41940에 대한 익스플로잇으로, cPanel/WHM의 인증 우회 취약점으로, 세션 주입 및 JSON 캐시 승격을 통해 인증되지 않은 공격자가 루트 액세스 권한을 얻을 수 있습니다.
 fredevsec/cve-2026-0073
0-클릭 RCE 안드로이드 ADB TLS 무선 디버깅
 umakant76705/cve-2022-22978
Spring Security의 RegexRequestMatcher에서 CVE-2022-22978 권한 부여 우회에 대한 단계별 시연으로, 취약한 앱 설정, 페이로드 실행 및 수정 검증을 포함합니다.
 0xabdoulaye/cpanel-cve-2026-41940
CVE-2026-41940에 대한 개념 증명 익스플로잇으로, CRLF 주입을 통한 cPanel/WHM 인증 우회로 인증되지 않은 루트 액세스와 대화형 셸을 가능하게 하는 치명적인 취약점입니다.
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - High - Remote - IDOR - 컨트롤러 JWT 하나가 플릿 토큰임
 rajsidwadkar/uap-protocol
도구 접근 및 에이전트 조정을 위한 통합 보안 우선 와이어 프로토콜. UAP는 Ed25519 서명 CapabilityCards, 필수 mTLS, Keycloak IdP 인증, 호출별 임시 Docker 샌드박싱을 통해 CVE-2025-49596 및 MCP 도구…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - 높음 - 원격 - 권한 잔존 - GET export-key 개인 키
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
# CVE-2026-0920 LA-Studio Element Kit PoC 익스플로잇 LA-Studio Element Kit의 CVE-2026-0920에 대한 개념 증명 익스플로잇으로, 조작된 AJAX 요청을 통해 인증 없이 관리자 권한으로 권한 상승을 가능하게…
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase 및 Stripe 앱을 위한 로컬 정적 보안 스캐너: 유출된 키, 누락된 RLS 및 권한 부여, 안전하지 않은 웹훅을 탐지하는 24개의 AST 기반 검사. CLI 및 GitHub Action.
 nxploited/cve-2025-14440
JAY 로그인 및 등록 <= 2.4.01 - 쿠키를 통한 인증 우회
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python 개념 증명(PoC)으로, 서명되지 않은 내부 JWT로 JWE 토큰을 제작하여 pac4j JWT의 인증 우회를 시연하며, 개인 키 없이 권한 상승을 가능하게 합니다.
 rhz0d/cve-2025-3102
WordPress SureTriggers <= 1.0.78 - 빈 값 검사 누락으로 인한 인가 우회로 인증되지 않은 관리자 사용자 생성
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G의 쿠키 기반 인증 취약점
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 인증 우회 취약점
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 - 9.1.1.1 - 인증 우회
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 davidzzo23/cve-2022-23131
Zabbix 프론트엔드 인증 우회 취약점








