
 #1
Tools for managing user identities, authentication, authorization, and access controls within systems and networks.
Kitploit 추천
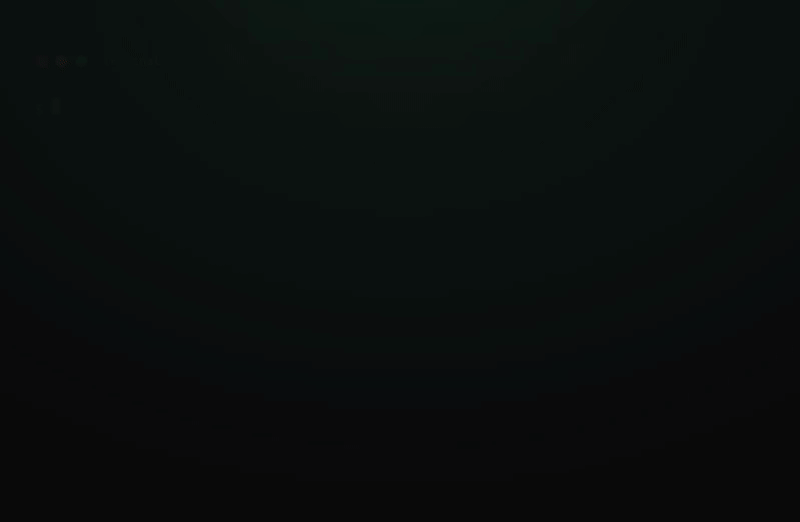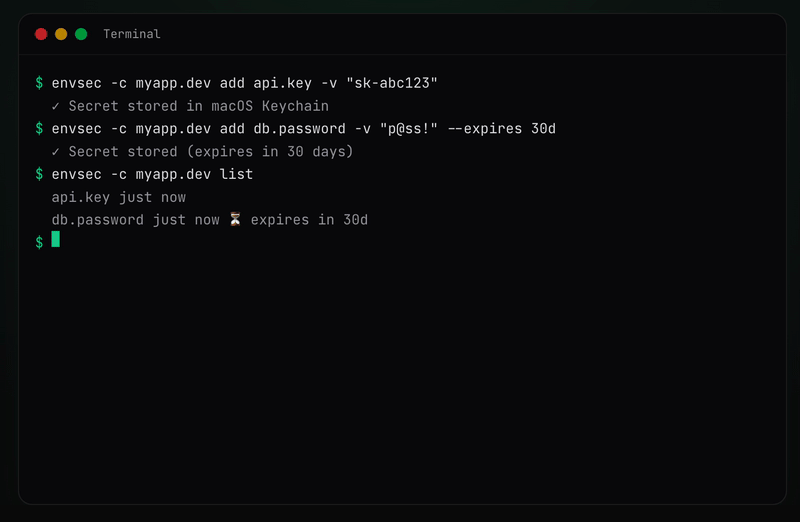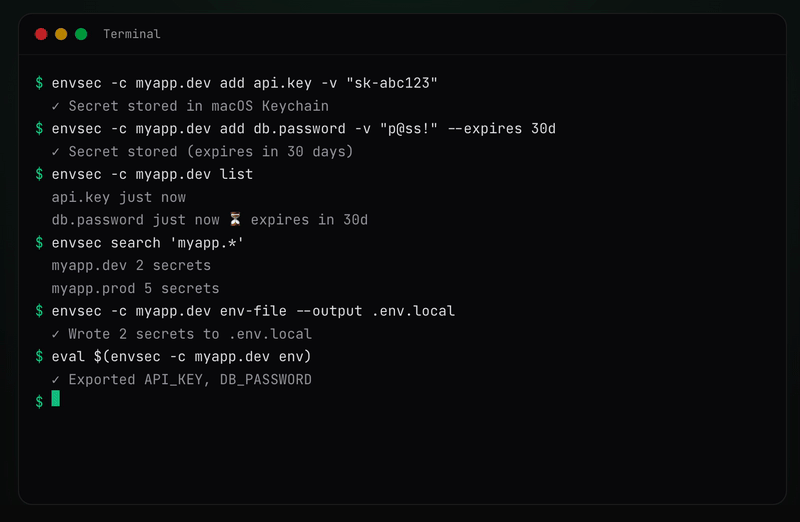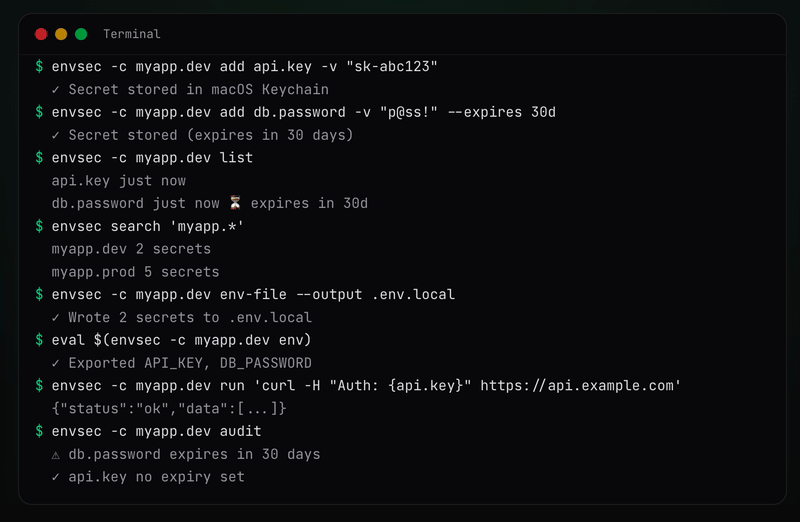
 davidnussio/envsec
네이티브 OS 자격 증명 저장소(macOS 키체인, Linux Secret Service, Windows Credential Manager)를 사용하여 환경 비밀을 관리하는 안전한 CLI 도구
 horizon3ai/cve-2024-1403
Progress OpenEdge 인증 우회
 fengchenzxc/cve-2020-28148
Wi-Fi 포털 인증 우회 익스플로잇으로, MAC 주소 스푸핑을 사용하여 무단 네트워크 액세스를 획득하며, 엔터프라이즈 AC 및 AP 장치에서 시연되었습니다.
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG는 PKCS#11, SSH-agent, Pageant 및 CNG/Smartcard를 단일 강력한 바이너리로 통합하는 독립적이고 초경량이며 의존성이 없는 Windows 에이전트입니다. 까다로운 환경을 위해 설계되어 네이티브…
 garrettfoster13/cve-2025-59501
CVE-2025-59501 POC 코드
 synacktiv/bissap
SAP 권한을 신속하게 감사할 수 있는 새로운 오픈소스 도구입니다.
 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security 우회 데모
 muirlandoracle/cve-2019-17662
CVE-2019-17662용 익스플로잇 코드
 synacktiv/kcmapper
KcMapper는 Keycloak을 위한 보안 감사 도구입니다. Keycloak 구성(realm, 클라이언트, 사용자, 역할 등)을 Neo4j 그래프 데이터베이스로 내보냅니다. 이 표현 방식을 통해 사전 정의된 쿼리를 갖춘 내장 대화형 웹 UI에서 복잡한 관계 분석과…
 qarait/gate0
소형의 감사 가능한 종료형 결정적 마이크로 정책 엔진
 corelight/corelight-client
Corelight Sensor API 명령줄 클라이언트
 karaaslanlabs/kl-security-key
packed attestation과 문서화된 Windows/Entra 상호운용성을 갖춘 실험적 RP2040 FIDO2/WebAuthn 인증기
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121(Certighost) AD CS DC-impersonation PoC. 패치된 SAN 처리 + MAQ-safe 계정 재사용.
 virgula0/poc-cve-2018-10933
RCE를 사용한 LibSSH 인증 우회 익스플로잇
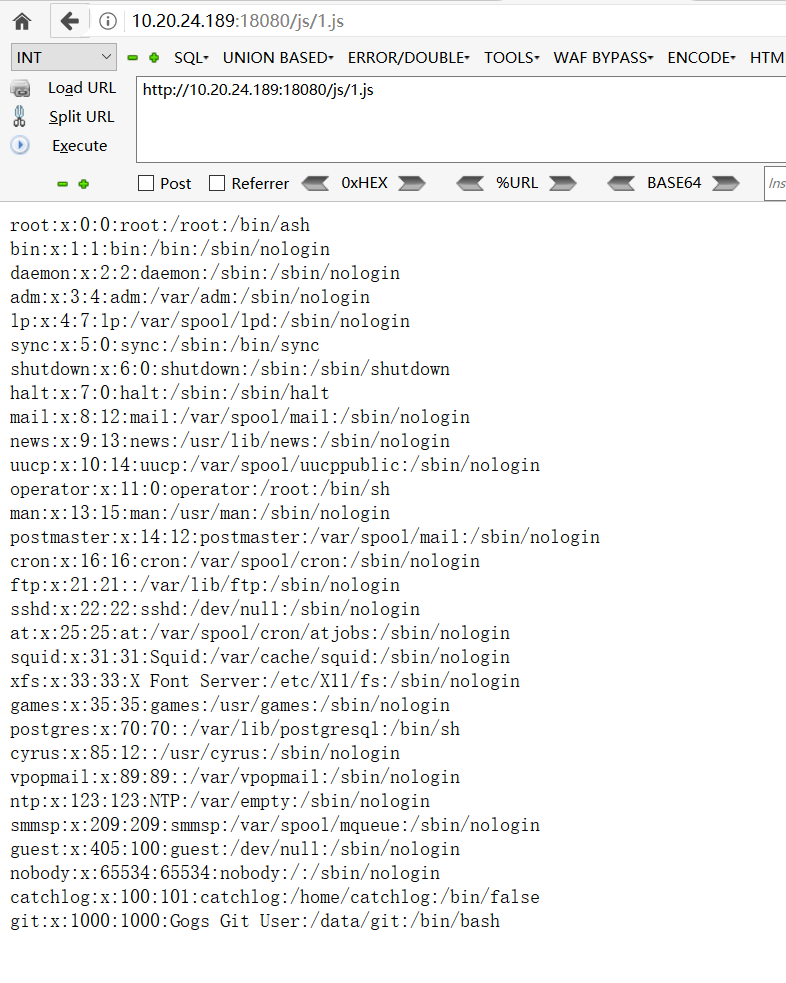 jas502n/gogs_rce
세션 위조 및 Git 훅 주입을 활용하여 루트 권한으로 임의 명령 실행을 달성하는 Gogs RCE(CVE-2018-18925) 익스플로잇.
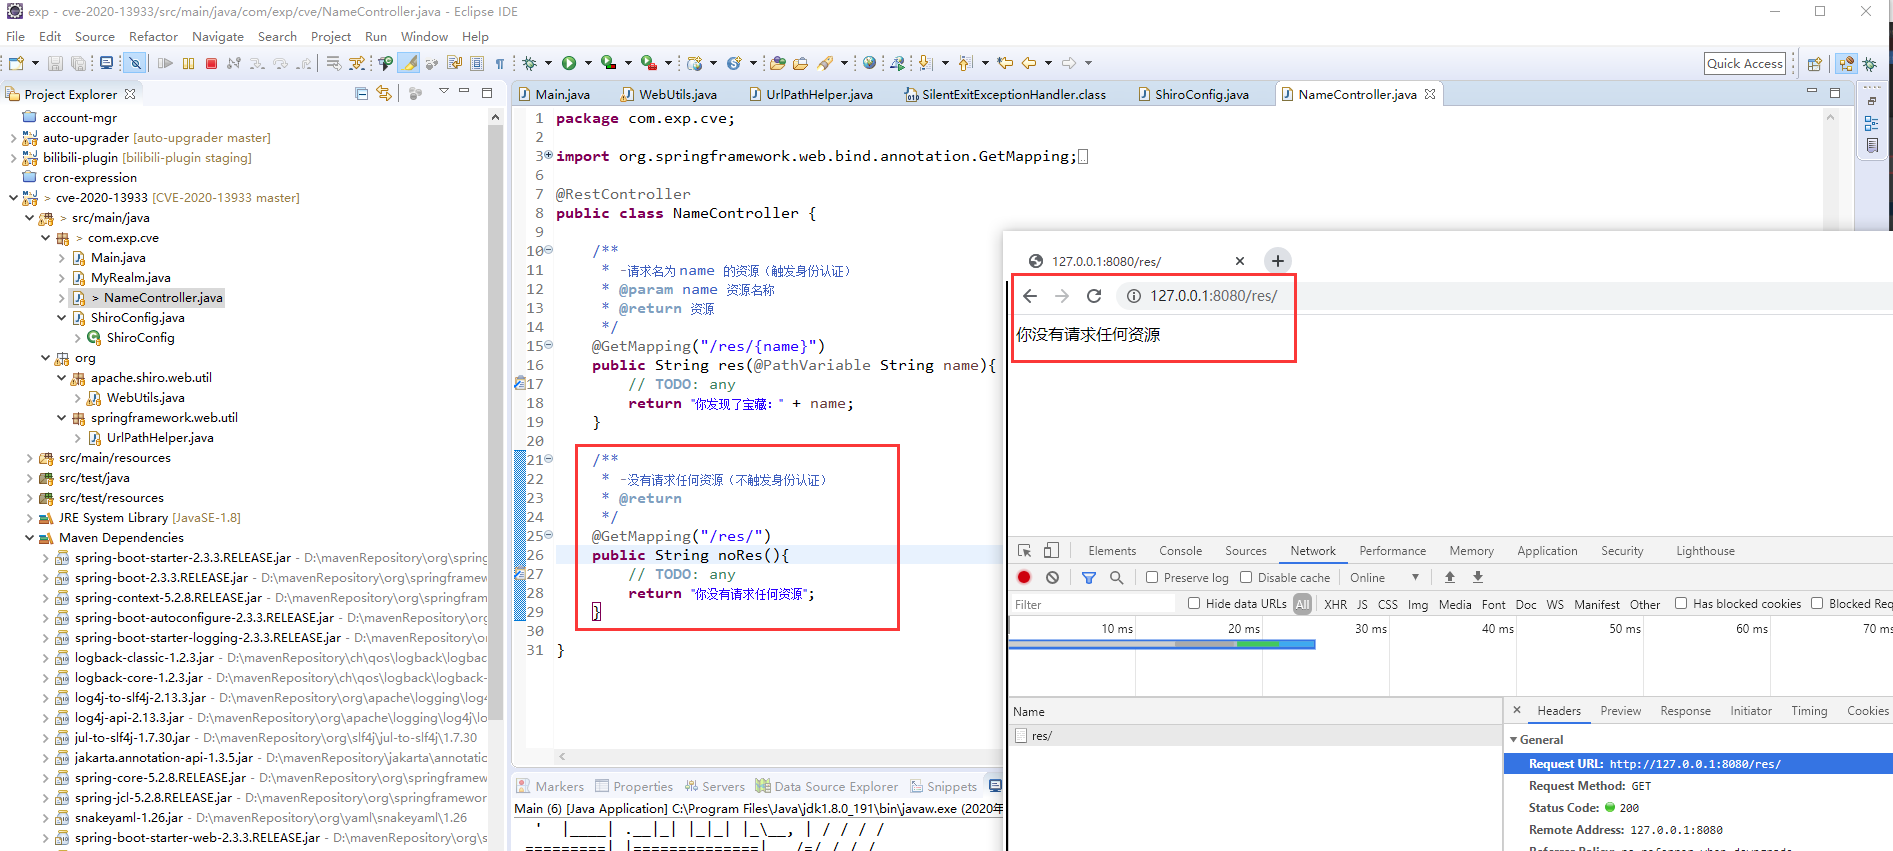 exp-docs/cve-2020-13933
CVE-2020-13933 실습 환경: shiro 인증 우회 취약점








