#1

 christophe.duvernois/usb-spy
USB 대용량 저장장치 트래픽을 블록 및 파일 수준에서 가로채고 분석하며, USB 장치를 에뮬레이션하고, 보안 연구, 포렌식 및 TOCTOU 취약점 테스트를 위한 맞춤형 Python 스텁을 지원합니다.
 cartosys/domestic-system
@charmbracelet을 사용하여 세련된 이더리움 브라우저 만들기
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 익스플로잇 - SM-G985F
 d0rb/logofail-poc
이것은 LogoFail 악용 과정에 대한 가상 시연으로, 이론적으로 필요한 단계를 포함합니다.
 manucuf/cve202015808
CVE-2020-15808 취약점 악용에 대한 개념 증명 - STM32F4 Discovery 보드
 qcomms/cqptoolkit
QKD 장치를 제어하고 대칭 키를 관리하기 위한 프레임워크입니다. [프로젝트 페이지](https://qcomms.gitlab.io/cqptoolkit/)를 참조하세요.
 aalex954/whisperpair-poc-tool
CVE-2025-36911: Fast Pair Pairing Mode Bypass 취약점을 식별하고 시연하는 보안 연구 도구
 freax13/cve-2024-21978-poc
AMD SEV-SNP 펌웨어 취약점 CVE-2024-21978에 대한 익스플로잇으로, 컨텍스트 페이지의 메모리 손상을 통해 임의 게스트 메모리의 복호화를 가능하게 합니다.
 szymonh/android-gadget
CVE-2022-20009 - Android USB Gadgets에 대한 설명 및 샘플 익스플로잇
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 FireTV 3rd gen Cube(gazelle)용 POC
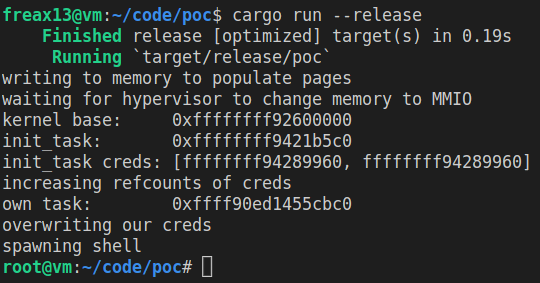 freax13/cve-2023-46813-poc
CVE-2023-46813을 대상으로 하는 AMD SEV-SNP를 위한 개념 증명 익스플로잇입니다. 하이퍼바이저 메모리 유형 변경을 조작하여 작업 자격 증명을 교체함으로써 권한을 상승시킵니다.
 freax13/cve-2023-31355-poc
AMD SEV-SNP 펌웨어 취약점(CVE-2023-31355)에 대한 익스플로잇으로, 초기화되지 않은 RMP 항목을 주소 0에 기록하여 UMC 키 시드를 손상시켜 폐기된 게스트의 임의 메모리를 복호화합니다.
 nikameru/nxboot
CVE-2018-6242 ("Fusée Gelée")에 취약한 닌텐도 스위치 콘솔용 페이로드 인젝션 도구.
 engrbilal992/deaddialect
세션 고유의 RISC-V ISA — 부트할 때마다 다른 방언을 사용합니다. 기존 바이너리는 무효가 됩니다. 멀웨어는 지속될 수 없습니다.
 yt2w/cve-2025-9961
CWMP(TR-069)의 TP-Link AX10/AX1500 스택 버퍼 오버플로우 익스플로잇으로, ASLR 우회가 포함된 ret2libc를 통해 원격 코드 실행을 가능하게 합니다. 확인 전용, DoS 및 명령 실행 모드가 포함되어 있습니다.
 retr0reg/tenda-ac8v4-rop
Tenda Ac8v4의 스택 기반 오버플로를 Mipsel Ropping을 통해 원격 코드 실행으로 전환하는 익스플로잇 (CVE-2023-33669 - CVE-2023-33675)