
 #1
Hardware security modules, TPM, secure enclave, and hardware trust tools.
Kitploit 추천
 egorrsp/cve-2020-15368-asrdrv103-research
ASRock AsrDrv103.sys(CVE-2020-15368)의 리버스 엔지니어링 연구로, 드라이버 인터페이스, 암호화된 요청 프로토콜, 그리고 권한 있는 하드웨어 접근 프리미티브를 다룹니다.
 pentoo/pentoo-overlay
보안 도구를 위한 Gentoo 오버레이이자 Pentoo Livecd의 핵심
 jiegec/loongbleed
Loongson LA464/LA664 프로세서에서 LASX 벡터 레지스터의 정의되지 않은 상위 비트를 통해 마이크로아키텍처 데이터 유출을 시연하는 개념 증명으로, ZenBleed와 유사합니다.
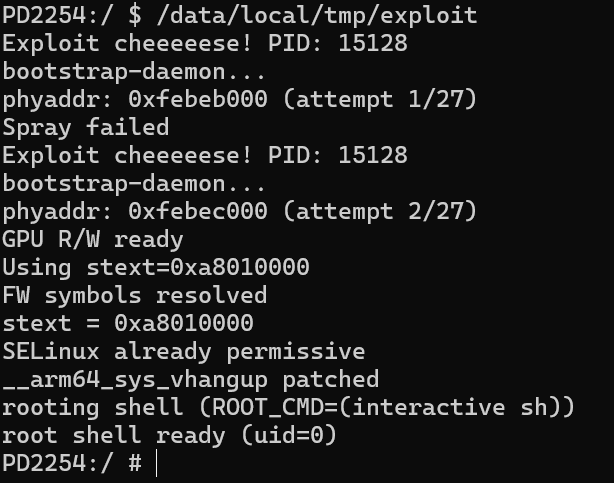 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) vivo iQOO 11 Pro (PD2254) 재현 노트 - 승인된 연구
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 해킹 챌린지: 보안 부팅과 OTP 잠금으로 보호되는 128비트 OTP 비밀을 추출하며, Pico 2 보드용 설정 스크립트와 펌웨어를 포함합니다.
 ramenfast/zenfone9-root
부트로더가 잠긴 ASUS Zenfone 9에서 CVE-2025-21479와 perf 기반 물리 주소 유출을 통해 임시 root(uid 0)를 획득합니다. GPLv3.
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop 드라이버를 통한 임의 물리 메모리 및 I/O 포트 읽기/쓰기
 bmax121/kernelpatch
Linux 커널 이미지만으로 Linux 커널 패치 및 후킹.
 eiln/ane
Apple Neural Engine(ANE)용으로 리버스 엔지니어링된 Linux 커널 드라이버와 사용자 공간 라이브러리로, Linux 시스템에서 하드웨어 접근과 분석을 가능하게 합니다.
 themalwareguardian/cve-2022-34301
CVE-2022-34301 Secure Boot 우회를 Eurosoft 서명 UEFI Shell(esdiags.efi)을 통해 시연하며, mm 명령을 사용하여 gSecurity2를 무효화하고 서명되지 않은 UEFI 애플리케이션을 로드합니다.
 themalwareguardian/cve-2022-34302
CVE-2022-34302를 시연한다. 이는 New Horizon Datasys가 서명한 부트로더의 내장 커스텀 PE/COFF 로더가 서명되지 않은 UEFI 애플리케이션을 실행함으로써 발생하는 Secure Boot 우회 취약점이다.
 themalwareguardian/cve-2022-34303
CryptoPro 서명 UEFI Shell을 통한 CVE-2022-34303 Secure Boot 우회를 시연하며, mm 명령을 사용하여 gSecurity2를 무효화하고 서명되지 않은 UEFI 애플리케이션을 로드합니다.
 gmh5225/disk-spoofer
커널 드라이버 기반 디스크 크기 및 섹터 쿼리 스푸핑 프로그램으로, Windows WMIC 쿼리를 회피할 수 있습니다.
 gmh5225/dma-processdumper
PCIe FPGA 디바이스를 통한 DMA를 사용하는 간단한 프로세스 덤퍼
 gmh5225/driver-hwid-btbd-modified
Windows 1909에서 안티치트 탐지를 회피하기 위해 수동으로 매핑할 수 있는 수정된 btbd HWID 스푸퍼 커널 드라이버입니다.
 abdul-kalam2000/retbleed-speculative-execution-poc
gem5에서 Retbleed(CVE-2022-29900/29901) 마이크로아키텍처 공격 재현. RSB 언더플로, Flush+Reload 부채널 누출, 검증된 lfence 완화책.
 themalwareguardian/cve-2026-79298
CVE-2026-79298을 문서화한 연구 저장소로, Howyar SysReturn의 IA-32 부팅 경로에서 불완전하게 수정된 UEFI Secure Boot 우회 취약점에 대한 리버스 엔지니어링 및 PoC 자료를 포함합니다.
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Howyar SysReturn NetCopy의 CVE-2024-7344 사후 분석 - 리버스 엔지니어링 노트, 취약한 바이너리, 벤더 서신, 그리고 CVE-2026-79298(BOOTia32.efi의 RxPE 커스텀 PE 로더를 통한 IA-32 Secure Boot…








