#1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 tateydq/cve-2018-9995-modifiedbygwolfs
CVE-2018-9995용 익스플로잇으로, 디렉터리 트래버설을 통해 DVR 자격 증명을 검색하며, 교육용으로 두 가지 방법을 제공합니다.
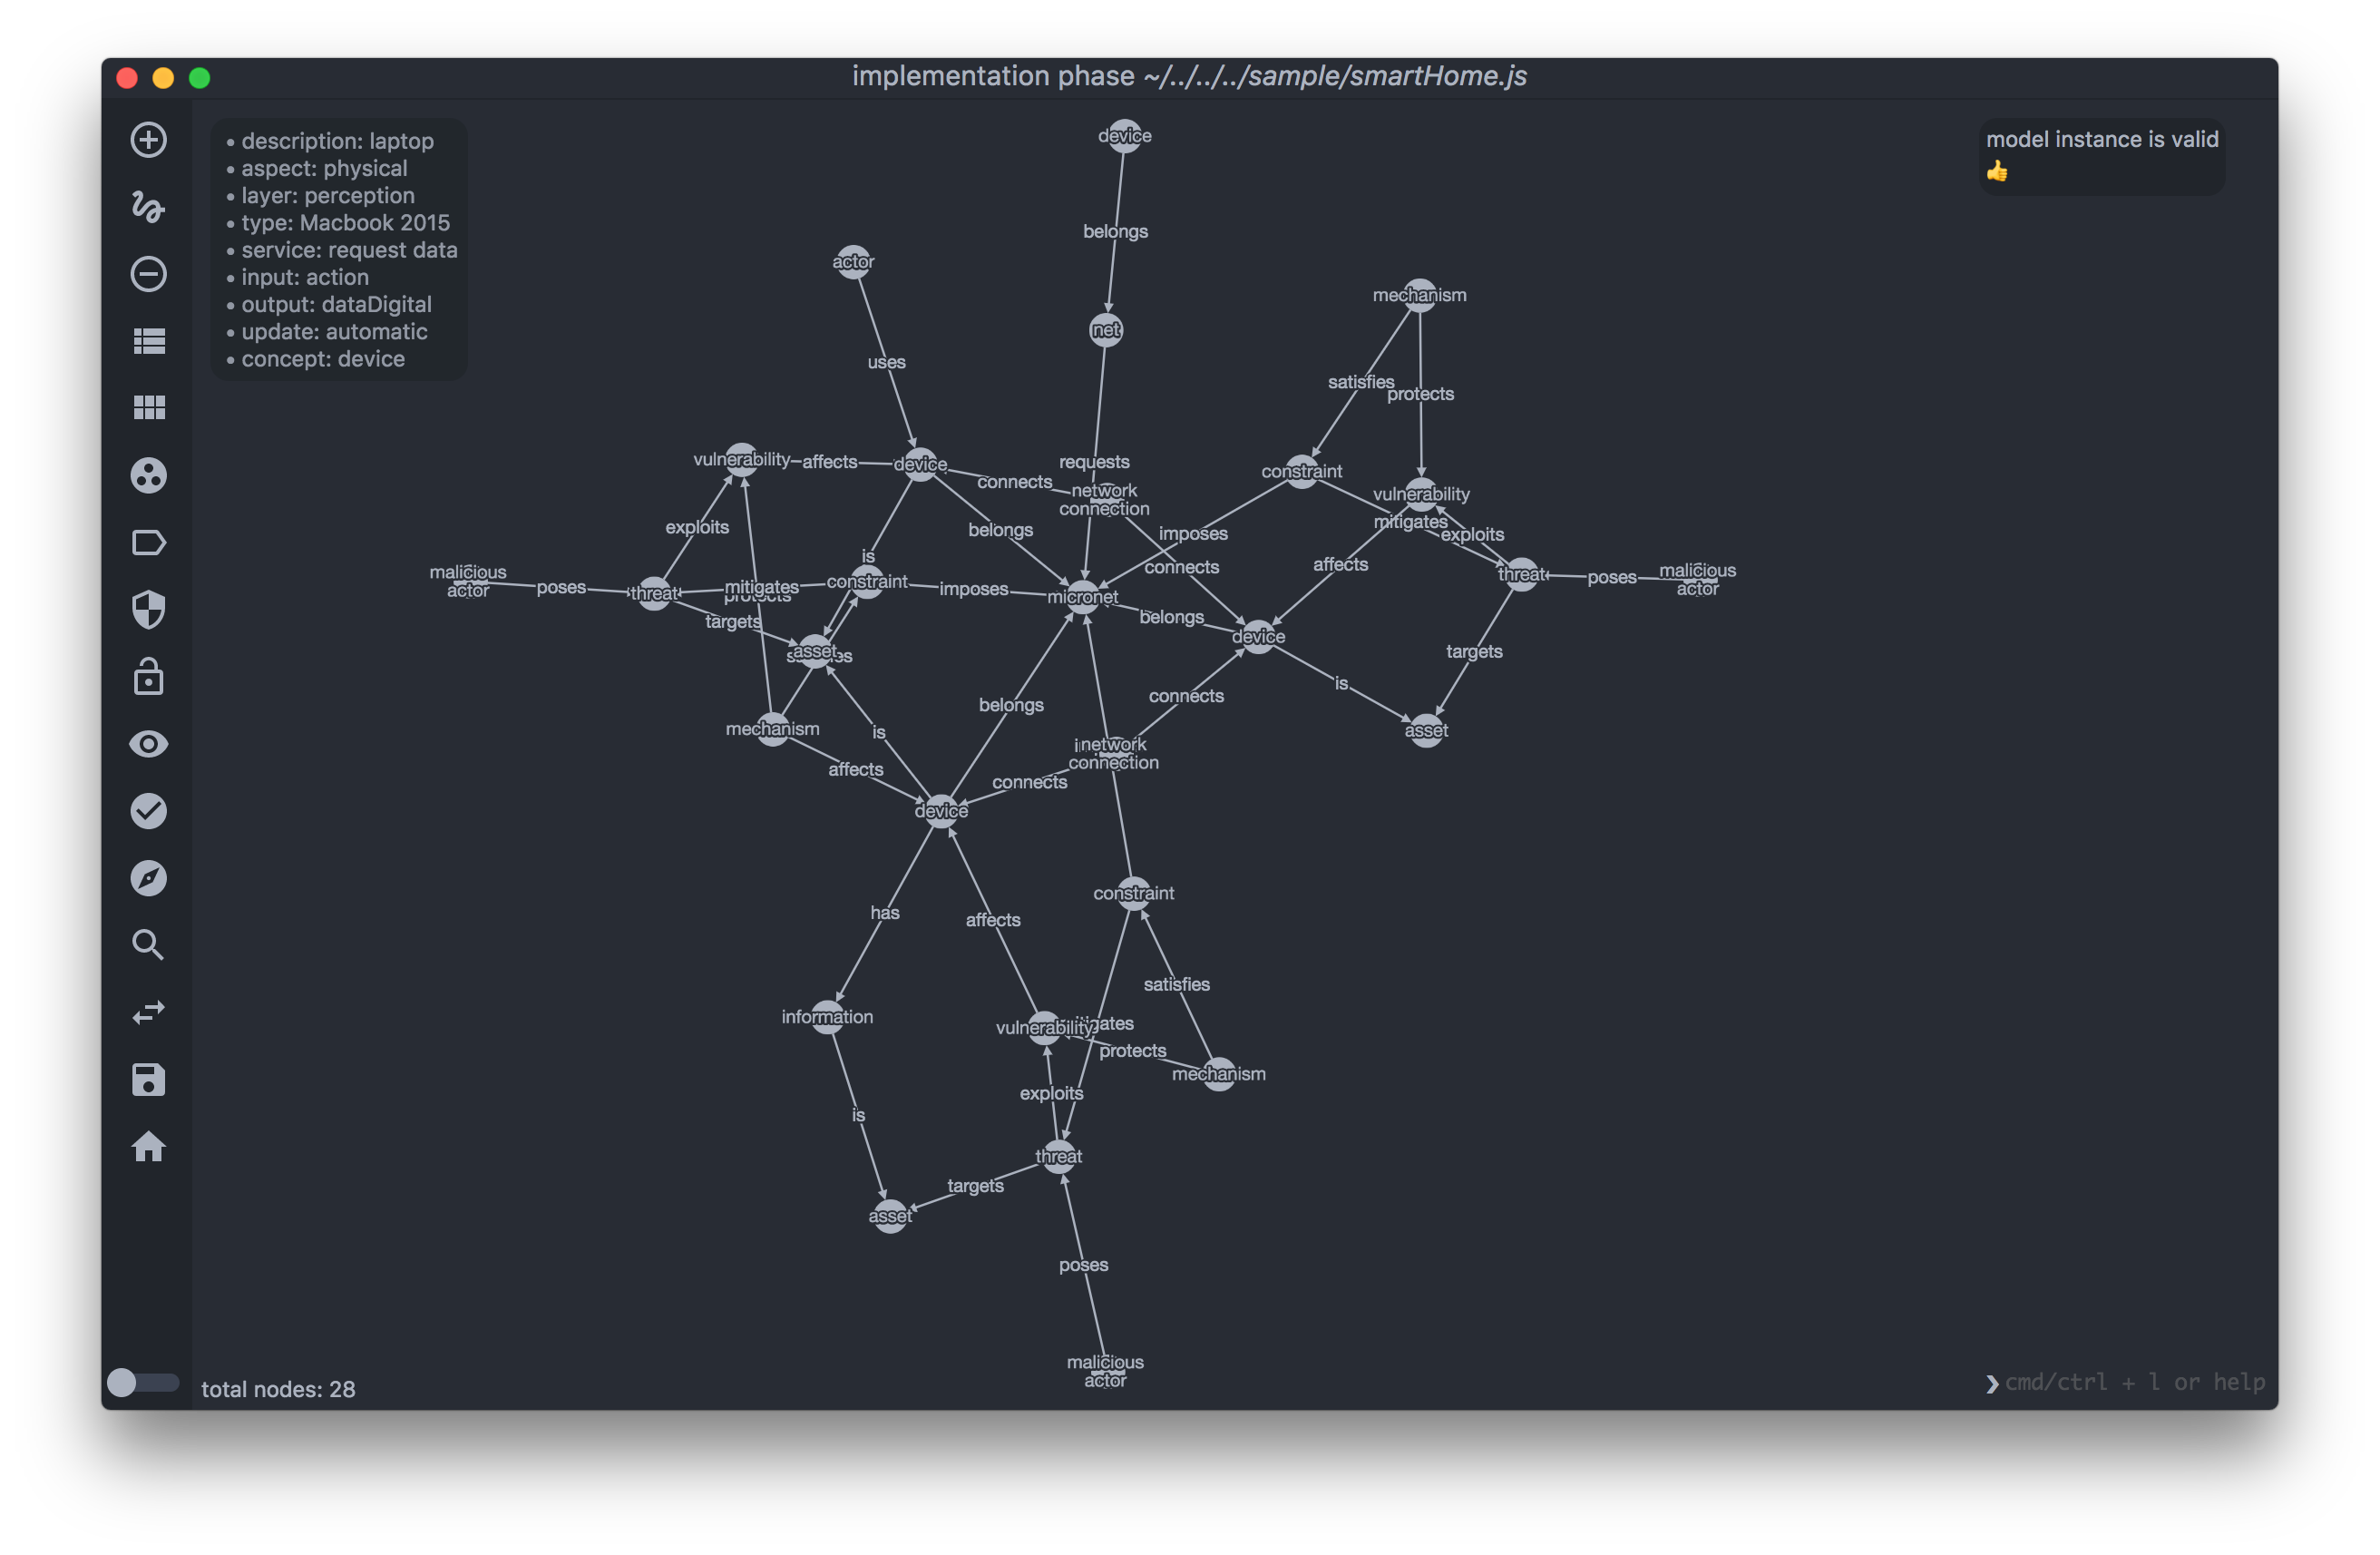
or3stis/apparatusIoT 네트워크를 위한 그래픽 보안 분석 도구
 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & 자동 백도어 장치
 seemoo-lab/fitness-app
BLE 기반 Fitbit 연구 도구로, 인증 재생, 암호화된 활동 덤프 복호화, 메모리/펌웨어 추출, IoT 웨어러블 기기의 커스텀 펌웨어 플래싱을 지원합니다.

 applied-risk/loracrack
LoRaWAN session cracker - A PoC for exploiting weak or shared Application Keys
 tothi/kali-rpi-luks-crypt
라즈베리 파이에서 LUKS를 사용한 Kali 전체 디스크 암호화
 grayoneday/cve-2019-9653
Proof-of-concept 익스플로잇 for CVE-2019-9653 demonstrating unauthenticated remote code execution as root on NUUO NVR devices via vulnerable PHP scripts.
 ndureiss/e1000_vulnerability_exploit
VirtualBox 취약점 악용 (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 xw77cve/cve-2019-7642
CVE-2019-7642에 대한 개념 증명 익스플로잇으로, 취약한 D-Link 라우터에서 노출된 웹 인터페이스를 통해 DNS 질의 로그 및 로그인 기록에 대한 인증되지 않은 접근을 시연합니다.
 evilsocket/bleah
이 저장소는 더 이상 사용되지 않습니다. 이 도구가 bettercap의 BLE 모듈로 이전되었으니 bettercap을 사용해 주십시오.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
CVE-2018-20162에 대한 개념 증명 익스플로잇: SIGINT 처리 결함을 통해 Digi TransPort LR54 LTE 라우터에서 샌드박스 이스케이프를 수행하여 루트 셸 접근을 획득합니다.
 d4vinci/humax-cli
향상된 기능을 갖춘 비공식 Humax IR4000HD 터미널 클라이언트.
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1용 경계를 벗어난 읽기(Out-of-Bounds Read) PoC
 codeholic2k18/cve-2018-9995
DVR 사용자 이름 및 비밀번호 복구
 hook-s3c/cve-2018-18852
CERIO 라우터(DT300N, DT100G, AMR-3204, WMR-200N)에서 공급업체 기본 자격 증명을 사용하는 인증된 원격 코드 실행 익스플로잇. MIPS 아키텍처를 대상으로 하는 Python PoC.
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoS 익스플로잇 PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. TP-Link WDR5620 Series 버전 3까지의 명령 삽입 취약점.