
 #1

 yanissec/cve-2018-7844
CVE-2018-7844
 haingn/hik-cve-2021-36260-exploit
Go 기반의 무차별 대입 공격 도구로, CVE-2021-36260 취약점에 취약한 Hikvision 카메라를 대상으로 하며, 멀티스레드 스캐닝과 구성 가능한 타임아웃/지연 매개변수를 제공합니다.
 yanissec/cve-2018-7843
CVE-2018-7843
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
CVE-2023-26976에 대한 개념 증명 익스플로잇으로, Tenda AC6 라우터의 스택 오버플로우 취약점을 이용하여 조작된 HTTP 요청을 통해 원격 코드 실행을 가능하게 합니다.
 vianic/cve-2023-22855
보안 취약점 - Kardex Mlog MCC
 db44k/cve-2018-5767-ac9
CVE-2018-5767에 대한 개념 증명(proof-of-concept) 구현 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 db44k/cve-2020-12124
Wavlink WN530H4 라우터의 /cgi-bin/live_api.cgi 엔드포인트를 통한 명령 인젝션 취약점인 CVE-2020-12124에 대한 개념 증명 익스플로잇으로, 원격 코드 실행을 가능하게 합니다.
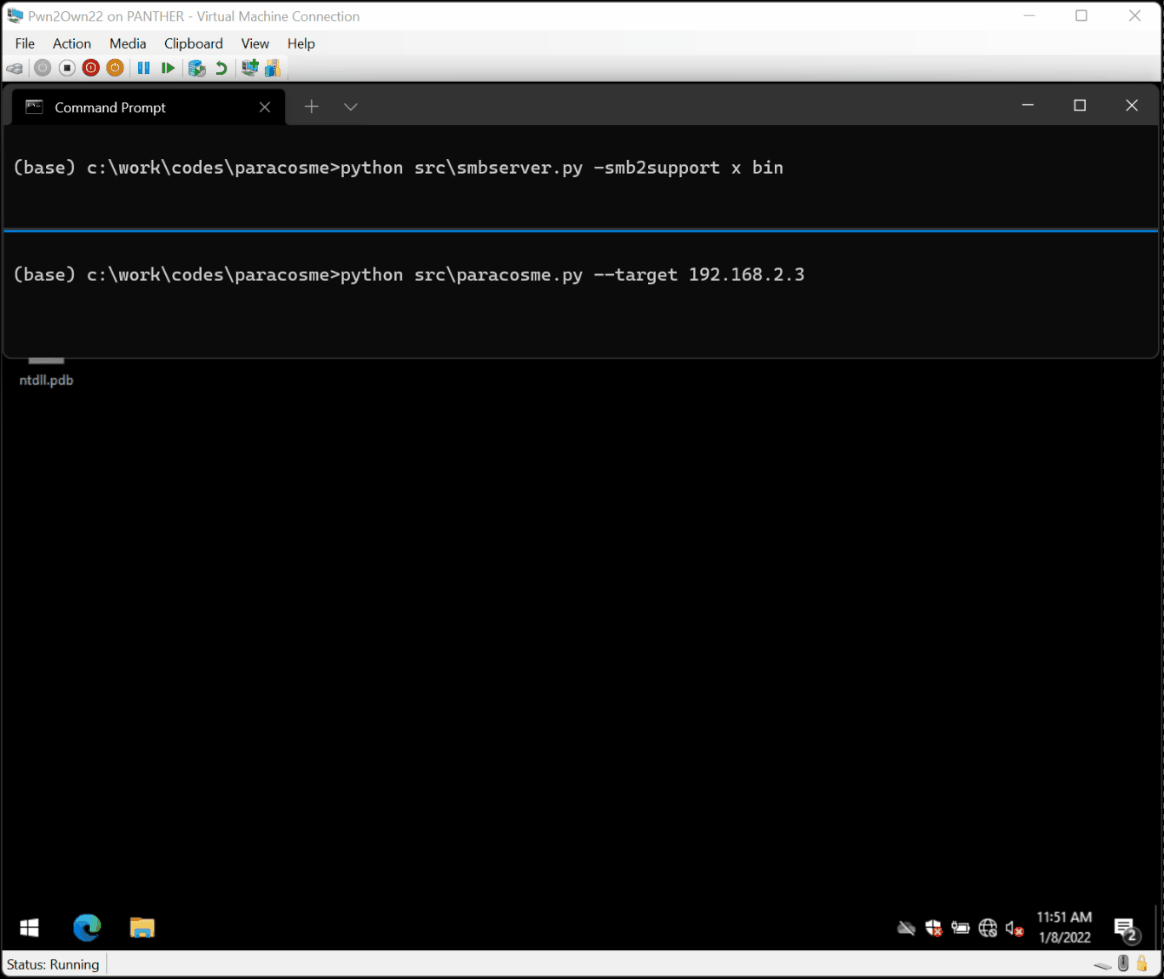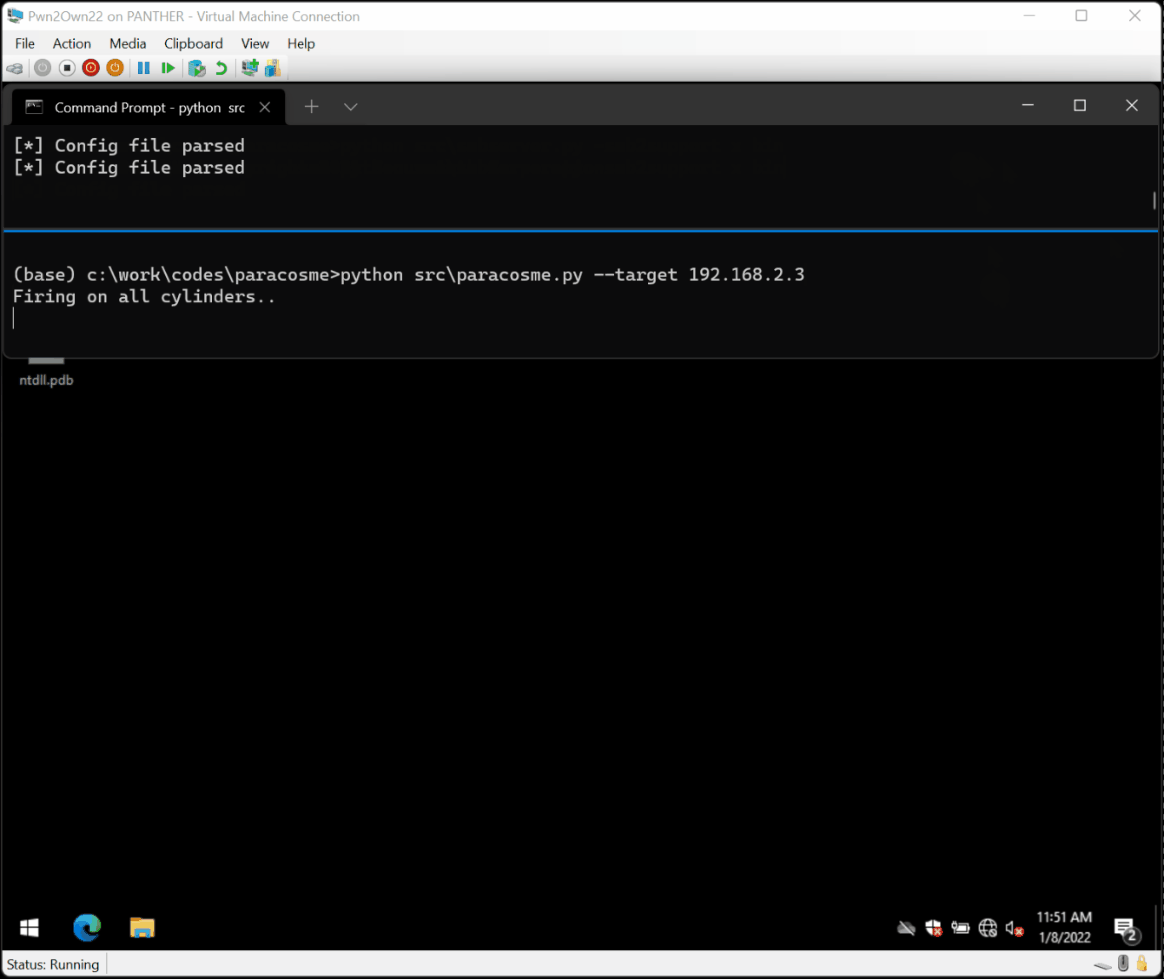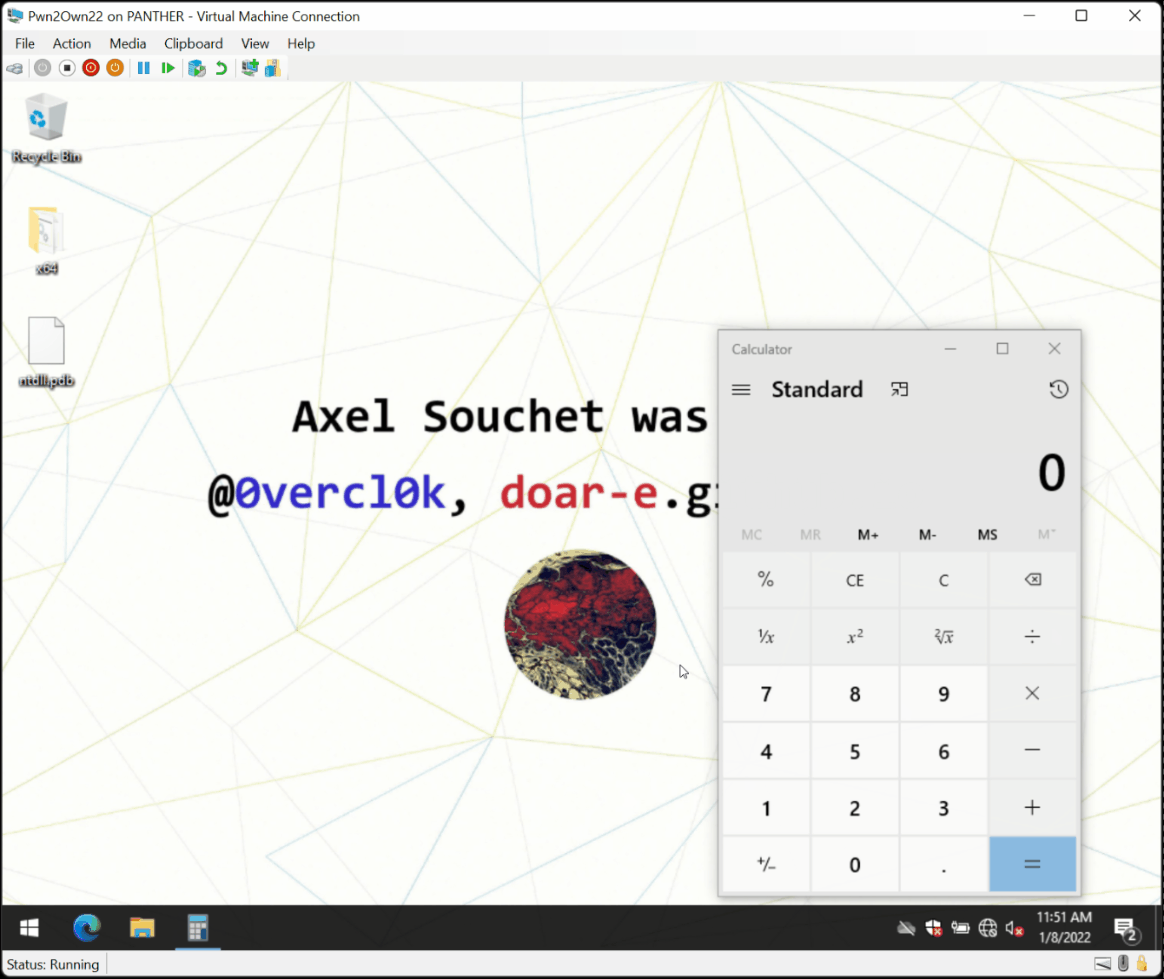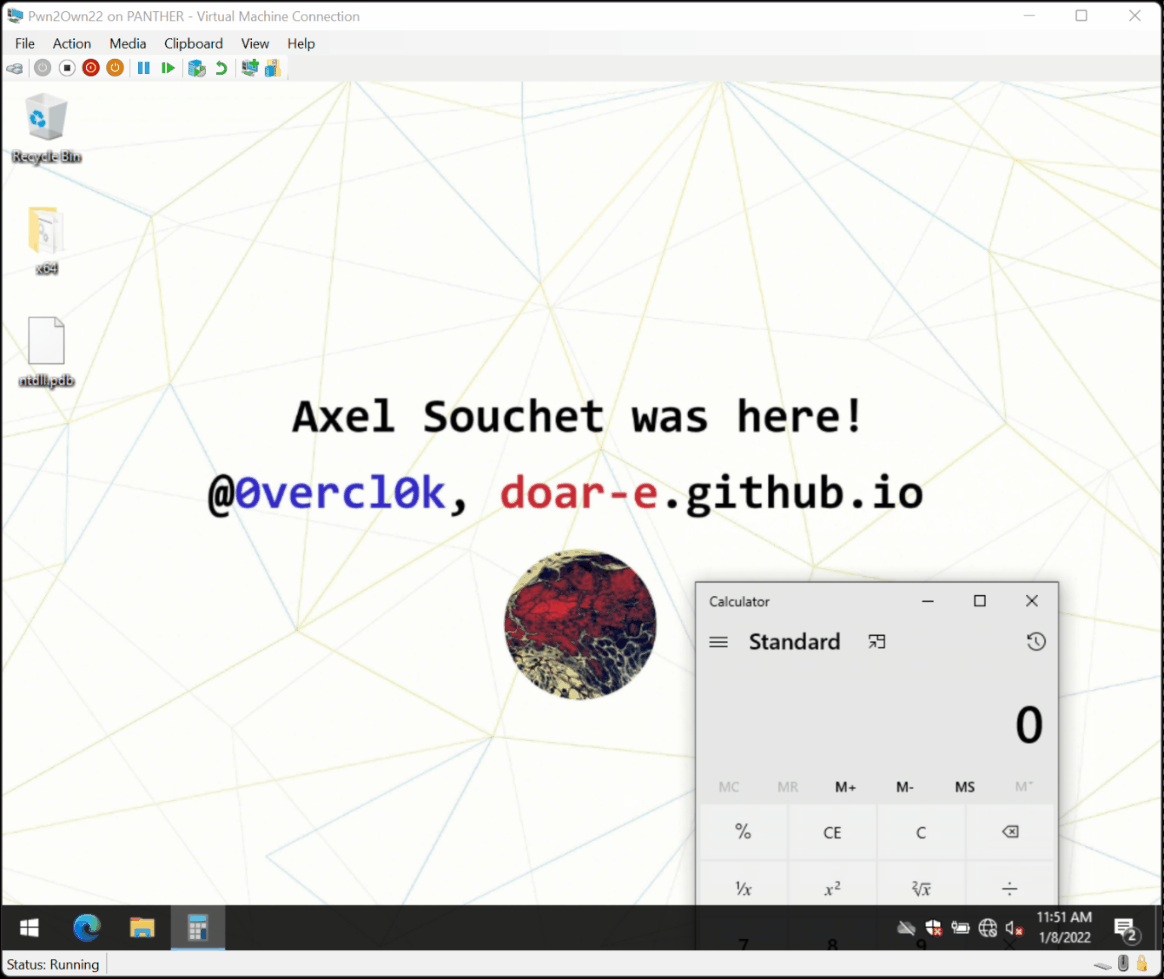 0vercl0k/paracosme
Paracosme는 Pwn2Own Miami 2022 대회 무대에서 성공적으로 시연된, ICONICS Genesis64를 손상시키는 제로클릭 원격 메모리 손상 익스플로잇입니다.

 win3zz/cve-2023-43261
CVE-2023-43261 - 보호되지 않은 시스템 로그와 취약한 비밀번호 암호화를 통한 자격 증명 유출
 nomis/eero-zero-length-ipv6-options-header-dos
eeroOS 이더넷 인터페이스 서비스 거부(DoS) 취약점 (CVE-2023-5324)
 hamza0x/cve-2023-37073
Telnet 기본 자격 증명은 정보 공개 및 서비스 거부(DoS) 공격으로 이어질 수 있습니다.
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 파일 형식
 mateustesser/cve-2023-31717
FUXA SCADA 소프트웨어(<=1.1.12)용 개념 증명 SQL 인젝션 익스플로잇으로, HTTP POST JSON id 매개변수를 통해 SQLite 데이터베이스 내용을 추출할 수 있습니다.
 mateustesser/cve-2023-31716
CVE-2023-31716에 대한 개념 증명 익스플로잇, FUXA SCADA/HMI 소프트웨어 버전 <= 1.1.12에서 로컬 파일 포함 취약점으로, `file=fuxa.log` 매개변수를 통해 임의 파일 읽기를 가능하게 합니다.
 nccgroup/idahunt
idahunt는 IDA Pro로 바이너리를 분석하고 IDA Pro에서 항목을 찾기 위한 프레임워크입니다.
 pazhanivel07/frameworks_av_aosp_10_r33_cve-2023-35687_cve-2023-35679









