
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천
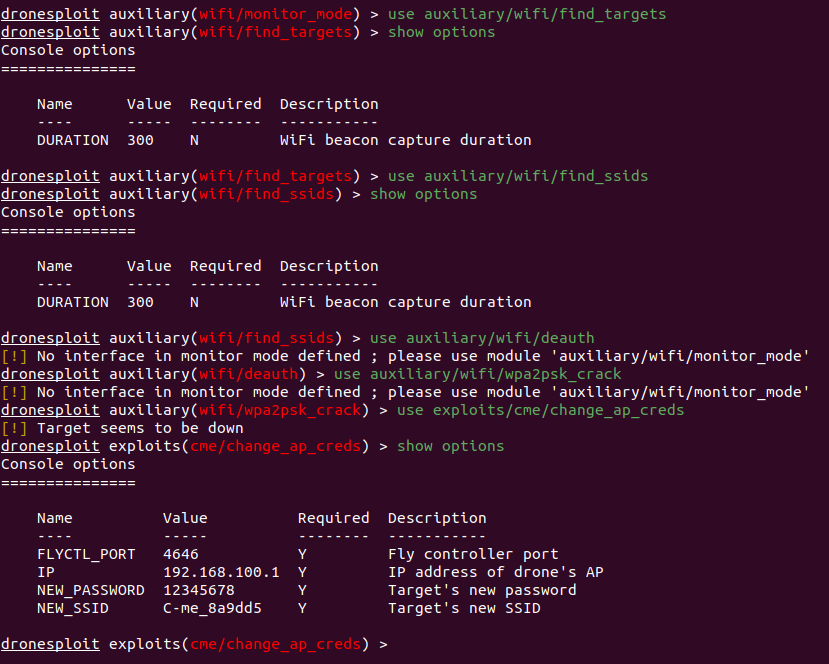
 dronesploit/dronesploit
상업용 드론 침투 테스트를 위한 Metasploit 스타일의 콘솔 프레임워크로, 무선 공격, SSID/비밀번호 조작, 드론 특화 해킹 기술을 위한 모듈식 익스플로잇을 갖추고 있습니다.
 lukejenkins/cve-2022-24693
문서화 및 재현 단계 for CVE-2022-24693: Baicells Nova436Q 및 Neutrino 430 펌웨어의 하드코딩된 자격 증명으로, 원격 SSH 접근 및 권한 상승을 가능하게 함.
 bu0ucat/d-link-nas-cve-2024-10914-
이것은 D-Link RCE 취약점 탐지 프로그램입니다.
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 jimilinuxguy/customer-assistance-buttons-sdr
이 저장소는 Walgreens, CVS, Lowes, Home Depot와 같은 소매점에서 고객 서비스 버튼에 사용되는 다양한 인코더와 프로토콜을 리버싱하기 위해 제가 수행한 작업을 담고 있습니다.
 microsoft/ics-forensics-tools
산업용 PLC 메타데이터 및 프로젝트 파일을 분석하기 위한 오픈소스 포렌식 프레임워크입니다. ICS 환경에서 의심스러운 아티팩트를 스캔하여 사고 대응 및 수동 조사를 지원합니다.
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
마이크로컨트롤러 및 메모리 제한 임베디드 시스템을 위한 ANSI C로 구현된 경량 Protocol Buffers로, 구조화된 데이터의 효율적인 직렬화 및 역직렬화를 가능하게 합니다.
 hacefresko/cve-2021-4045
TP-Link Tapo c200 IP 카메라의 uhttpd 바이너리에서 발견된 명령어 삽입 취약점 익스플로잇
 dhammerg/cve-2023-33669
Tenda AC8 라우터용 스택 오버플로우 익스플로잇(CVE-2023-33669)으로, 펌웨어 US_AC8V4.0si_V16.03.34.06을 대상으로 하며 에뮬레이션 및 TFTP를 통한 RCE를 지원합니다.
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
FUXA 웹 기반 프로세스 시각화(SCADA/HMI/Dashboard) 소프트웨어에 영향을 미치는 CVE-2023-33831에 대한 설명 및 익스플로잇.
 blasty/lexmark
Lexmark 프린터 펌웨어 복호화 유틸리티 및 100개 이상의 프린터 모델에 영향을 미치는 실증된 0day 익스플로잇(CVE-2023-23560)
 ps5dev/byepervisor
1.xx-2xx 펌웨어용 PS5 하이퍼바이저 익스플로잇입니다.
 dylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure
CVE-2020-35575용 무기화된 익스플로잇 스크립트로, TP-Link 라우터 웹 인터페이스의 비밀번호 노출 취약점을 악용하여 원격 관리자 접근 권한을 획득합니다.
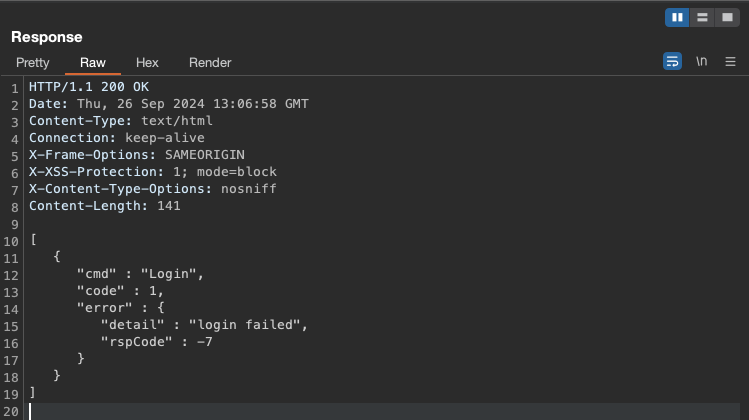 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - 계정 열거 취약점
 jianchun-ding/cve-poc-update
CVE-2023-46371 및 CVE-2023-46527 업데이트
 illixion/root-my-webos-tv
CVE-2023-6319 개념 증명
 softscheck/tplink-smartplug
TP-Link WiFi 스마트 플러그 클라이언트 및 Wireshark 디섹터









