
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
이 취약점은 Atomberg Erica Smart Fan(펌웨어 버전 1.0.36)의 장치 가용성과 안정적인 작동에 영향을 미칩니다. 이 문제는 위조된 인증 해제(deauthentication) 프레임에 대한 보호 메커니즘이 부족하고, 장치에 폴백(fallback)…
 saaydmr/hikvision-exploiter
CVE-2017-7921, CVE-2021-36260 업데이트 2026년 1월 21일
 yanxinwu946/hikvision-unauthenticated-rce-cve-2021-36260
Hikvision RCE 취약점 대량 탐지 및 활용 도구
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 기술 요약 취약점 유형: 메모리 정보 노출 / 경계 초과 읽기(OOB Read) (CWE-125). CVSS 점수: 7.5–8.1 (높음/심각). 공격 벡터: 인증 없이 단일 패킷 익스플로잇을 통한 인접 네트워크(블루투스 범위). 근본…
 alxsourin/firmware-cve-2025-7545
펌웨어 환경의 취약한 Binutils를 대상으로 하는 CVE-2025-7545 악용 설정으로, 환경 구성 및 PDF 문서를 포함합니다.
 mattgsys/cve-2026-0834
TP-Link TDDP 인증 우회(CVE-2026-0834)에 대한 개념 증명 익스플로잇으로, 제작된 패킷을 전송하여 로컬 네트워크 장치에서 공장 초기화 및 재부팅과 같은 관리 명령을 실행합니다.
 steampunk424/cve-2025-36911-wisper_pair_target_finder
이것은 CVE-2025-36911에 대한 익스플로잇이 아닙니다!!! 잠재적으로 취약한 장치를 찾기 위한 탐지기입니다! 자신의 장치에서만 사용하세요! 손해에 대한 책임은 지지 않습니다!
 etinaude/lock-picking-robot
자물쇠 따기 로봇
 shubtheone/cve-2021-36260-hikvision
Hikvision 웹 서버의 CVE-2021-36260 명령 주입용 Python 익스플로잇. 안전/비안전 취약점 검증, 원격 명령 실행 및 IoT 장치에서의 SSH 셸 액세스를 지원합니다.
 c0mposer/c-game-modding-utility
C/C++ 코드 주입을 더 쉽게 만들어주는 게임 모딩 유틸리티.
 rupeshsurve04/cve-2025-67399
CVE-2025-67399 문서: AIRTH 스마트 홈 AQI 모니터(BK7231N SoC)의 물리적 UART 디버그 인터페이스 악용으로, 노출된 프로그래밍 핀을 통해 무단 펌웨어 추출이 가능함.

 k3rnix/portguard
Debian용 USB 포트 접근 제어 도구로, 화이트리스트 관리, 자동 백그라운드 스캔 데몬, USB 장치를 차단하거나 허용하는 CLI 인터페이스를 제공합니다.
 davidrxchester/smart-sketcher-upload
스마트 Sketcher 2.0 장난감 프로젝터의 Bluetooth 인증 우회를 악용하여 Python 스크립트를 통해 인증 없이 연결하고 이미지를 업로드할 수 있게 합니다.

 whitej3rry/cve-2025-65731
CVE-2025-65731에 대한 권고
 enovella/tee-reversing
ARM 기기에서 리버스 엔지니어링 및 신뢰 코드 실행을 달성하는 방법을 배우기 위한 공개 TEE 리소스의 엄선된 목록
 remenis/cve-2025-67160
Vatilon 기반 IP 카메라가 인증 없이 내부 웹 디렉토리를 노출시켜 정보 유출로 이어집니다.
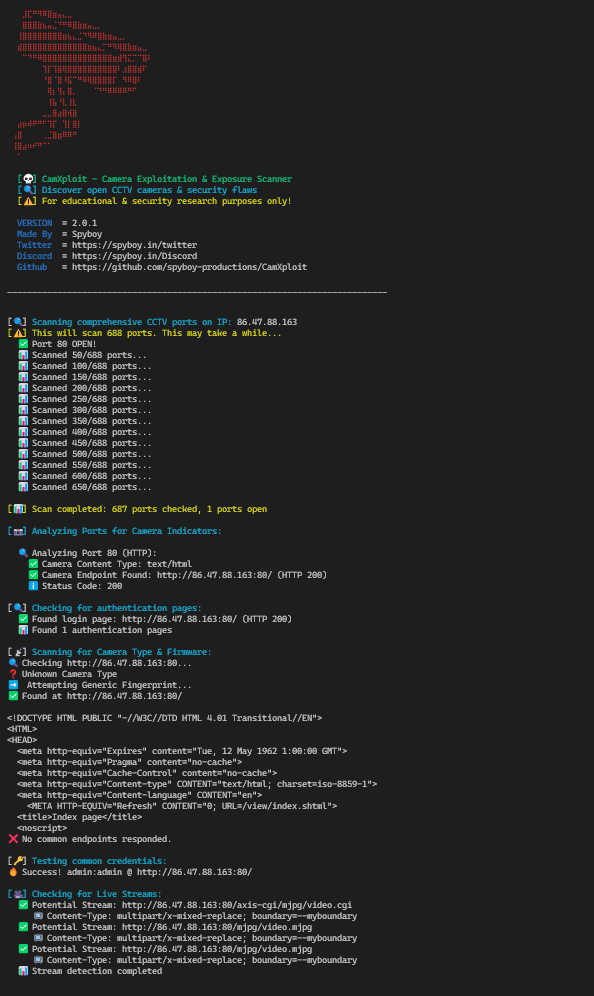 spyboy-productions/camxploit
열린 포트, 서비스 구성 및 일반적인 오설정을 분석하여 잠재적으로 노출된 IP 카메라를 식별하기 위한 보안 정찰 및 평가 도구.








