
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 tcbutler320/cve-2024-55040-sensaphone-xss
Sensaphone WEB600에서 여러 저장형 XSS 취약점 공개 (CVE-2024-55040)
 tekua/cve-2024-33113
D-LINK DIR-845L 라우터는 정보 공개 문제에 취약합니다. 구체적으로, 장치의 bsc_sms_inbox.php 파일을 악용하여 민감한 정보가 공개될 수 있습니다.
 tezeb/accfly
Accfly 카메라 취약점 공개: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE 취약점의 완전 공개 익스플로잇 (Pixel 3 XL에서 테스트됨)
 thorat-shubham/jxl_infotainment_cve-2025-63895
CVE-2025-63895에 대한 개념 증명: JXL 9인치 Android 자동차 인포테인먼트 시스템에서 Bluetooth Classic LMP 버퍼 오버플로우를 악용하여 조작된 LMP 패킷으로 서비스 거부를 유발합니다.
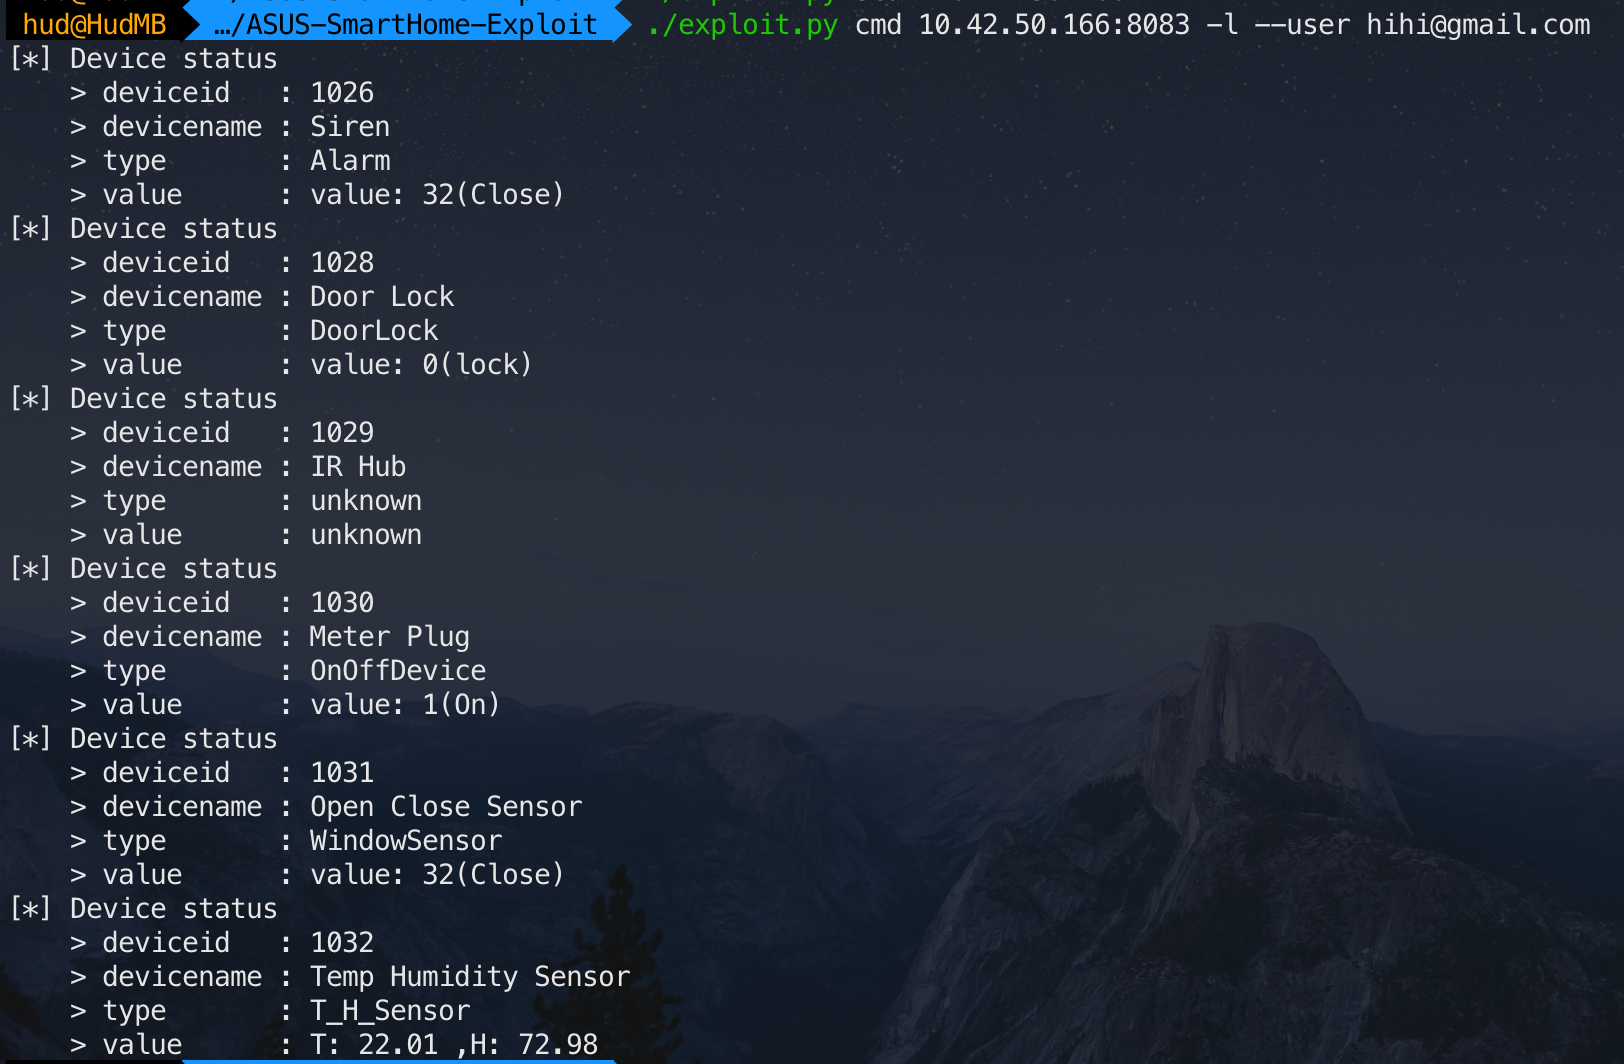 tim124058/asus-smarthome-exploit
CVE-2019-11061 및 CVE-2019-11063용 ASUS SmartHome Exploit
 tin-z/cve-2023-35086-poc
CVE-2023-35086의 PoC, DoS 전용
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
마이크로컨트롤러 및 메모리 제한 임베디드 시스템을 위한 ANSI C로 구현된 경량 Protocol Buffers로, 구조화된 데이터의 효율적인 직렬화 및 역직렬화를 가능하게 합니다.
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- D-Link NAS의 `name` 매개변수에서의 Command Injection 취약점
 voidsshadows/hikvision-city-hunter
이 도구는 CVE-2017-7921 및 ICSA-17-124-01용 기존 PoC의 현대적 진화형으로, 실시간 콘솔 출력, 속도 향상을 위한 스레딩, 허니팟 필터링(열린 포트가 12개를 초과하는 장치 건너뜀)을 갖춘 2025년 업데이트 버전입니다. 레드 팀원, 버그…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
TP-Link TL-WR840N 펌웨어의 인증 우회(Authentication Bypass) 취약점(CVE-2018-12633)에 대한 기술 사례 연구 및 악용 분석.
 win3zz/cve-2023-43261
CVE-2023-43261 - 보호되지 않은 시스템 로그와 취약한 비밀번호 암호화를 통한 자격 증명 유출
 wuxx/cve-2020-8004
STM32F1 마이크로컨트롤러를 대상으로 하는 CVE-2020-8004 익스플로잇 도구로, OpenOCD와 Python 스크립트를 사용하여 읽기 보호를 우회하고 펌웨어를 추출합니다.
 xw77cve/cve-2019-7642
CVE-2019-7642에 대한 개념 증명 익스플로잇으로, 취약한 D-Link 라우터에서 노출된 웹 인터페이스를 통해 DNS 질의 로그 및 로그인 기록에 대한 인증되지 않은 접근을 시연합니다.
 yenyangmjaze/cve-2024-10914
CVE-2024-10914에 대한 개념 증명 익스플로잇, account_mgr.cgi 스크립트를 통해 D-Link NAS 장치에서 발생하는 명령 주입 취약점. Linux/macOS 및 Windows용 자동화된 익스플로잇 스크립트를 포함합니다.
 yezeting/cve-2021-41730
# CVE-2021-41730 개념 증명 익스플로잇 TENDA AC15/AC6 라우터에서 검증되지 않은 formSetIptv() 매개변수를 통해 원격 명령 실행을 시연하는 CVE-2021-41730용 개념 증명 익스플로잇입니다. Python POC 및 취약점 분석을…
 yilin1203/cve-2022-40881
SolarView Compact 장치를 대상으로 하는 CVE-2022-40881에 대한 개념 증명 익스플로잇입니다. 정찰을 위해 fofa 쿼리를 사용하고 취약점 확인을 위해 페이로드를 전달합니다.









