
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 louisabricot/writeup-cve-2019-19194
CVE-2019-19194에 대한 writeup 및 이론적 PoC(Proof-of-Concept)
 mailinneberg/broadpwn
Broadpwn 버그 (CVE-2017-9417)
 mercul1ninna/mips-cve-2014-9222
Zyxel 라우터 펌웨어와 MIPS 아키텍처를 파헤치며 재미를 느껴보자
 msm8916-mainline/cve-2022-22063
일부 구형 Qualcomm 칩셋의 하이퍼바이저 펌웨어에서 발견된 보안 문제
 nahueldsanchez/blogpost_cve-2018-19987-analysis
이 리포지토리에는 여러 D-Link 라우터에 영향을 미치는 인증된 OS 명령 주입 취약점인 CVE-2018-19987에 대한 분석 블로그 게시물이 있습니다.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nsbogam/cve-2022-26269
Suzuki connect 앱은 연료, 시동 상태, 현재 위치, 안전벨트 잠금 상태 등의 자동차 정보를 얻는 데 사용됩니다. Ignis, Zeta 변형 차량에서 연료 CAN 메시지와 안전벨트 잠금 상태가 OBD 2 포트를 통해 조작된 값(예: 연료 0% 및 안전벨트…
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 ridpath/cve-2021-26828-ultimate
ScadaFlare 인증된 RCE 익스플로잇 프레임워크 for ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 roeeh/bootmodechecker
이 앱은 CVE-2016-8467에 취약한지 및/또는 bootmode 속성이 변조되었는지 확인합니다.
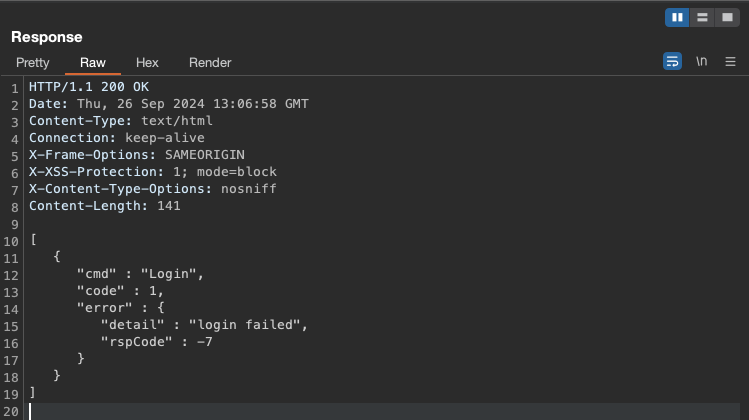 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - 계정 열거 취약점
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 기술 요약 취약점 유형: 메모리 정보 노출 / 경계 초과 읽기(OOB Read) (CWE-125). CVSS 점수: 7.5–8.1 (높음/심각). 공격 벡터: 인증 없이 단일 패킷 익스플로잇을 통한 인접 네트워크(블루투스 범위). 근본…
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
IP 기반 인프라를 통해 제한된 엣지 디바이스, 컨트롤러 및 게이트웨이에 소프트웨어 업데이트를 배포하기 위한 도메인 독립적 백엔드로, REST API 및 Docker 지원을 제공합니다.
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Java 기반 임무 통제 프레임워크로, YAML 구성을 지원하며 우주선 운영을 위한 원격 측정(telemetry), 명령(commanding), 시뮬레이션을 제공합니다. CVE-2023-45277 익스플로잇 모듈을 포함합니다.
 sunn1day/cve-2020-36109-poc
CVE-2020-36109 DoS를 유발하는 PoC
 tamim1089/hikvisionexploiter
HikvisionExploiter는 Web 인터페이스 버전 3.1.3.150324 + CVE-2021-36260 탐지를 악용하여 Hikvision 네트워크 카메라에 대한 익스플로잇 및 디렉토리 접근성 검사를 자동화하도록 설계된 Python 기반 유틸리티입니다.
 tania-silva/cve-2024-57972
Microsoft HoloLens Device Portal에 대한 서비스 거부 공격으로, 반복적인 API 페어링 요청을 통해 CPU 과부하 및 시스템 응답 불가를 유발합니다.








