
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 webraybtl/cve-2022-1068
Modbus Slave 버퍼 오버플로 취약점 CVE-2022-1068 분석 및 재현
 hev0x/cve-2021-31630-openplc_rce
OpenPLC v3 Webserver에 대한 인증된 원격 코드 실행 익스플로잇
 dumitory-dev/cve-2020-35391-poc
Tenda N300 변조된 HTTP 요청 헤더를 통한 인증 우회
 codeholic2k18/cve-2018-9995
DVR 사용자 이름 및 비밀번호 복구
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Android 10 (AOSP r33)용 패치된 Bluetooth 스택으로, 버퍼 오버플로 취약점 CVE-2021-0316을 수정합니다.
 miapatsune/cve-2026-43499
Redmi Pad Pro (dizi) / POCO Pad 5G용 커널 익스플로잇으로, 브라우저 기반 업로드 및 실행 인터페이스, 로그 관리를 위한 관리자 패널, 사전 컴파일된 공유 객체 페이로드를 제공합니다.
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub에서 소유자 수준 공유 액세스 키가 노출되면 연결된 IoT 디바이스에 대해 인증되지 않은 원격 코드 실행(RCE)이 가능합니다. Proof-Of-Concept
 piffd0s/cve-2021-3310
Western Digital MyCloud PR4100 Link Resolution 정보 공개 취약점
 ap425q/whisper-pair
BLE(Bluetooth Low Energy) 기기를 스캔하여 Fast Pair 취약점(CVE-2025-36911)을 탐지하고, 액세서리가 암호화되지 않은 키 기반 페어링(Key-Based Pairing) 요청을 수락하는지 테스트하여 기기 하이재킹 및 추적을 가능하게…
 rizzziom/cve-2024-30167
Atlona AT-OME-RX21의 인증된 명령 주입에 대한 개념 증명 익스플로잇으로, 시간 구성 인터페이스를 통해 루트 수준 명령 실행을 가능하게 합니다.

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
FPGA 기반 소프트 프로세서 시스템을 위한 버퍼 오버플로 공격 및 방지 - 제7회 전자 및 통신 공학 혁신 국제 컨퍼런스(ICIECE'18)
 vanlam2001/netis-n5vn-ac1200-dos
Netis N5VN AC1200 라우터의 버퍼 오버플로 취약점(CVE-2024-44596)에 대한 개념 증명 익스플로잇으로, 조작된 POST 요청을 통해 웹 서버를 충돌시켜 서비스 거부를 유발합니다.
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726: 공개적으로 나열 가능한 Azure Blob Storage 컨테이너 (기기 로그) - Gardyn (ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: 권한 있는 iothubowner IoT Hub 자격 증명 — 플릿 열거, 디바이스 RCE, 홈 네트워크 피벗 — Gardyn (ICSA-26-183-03)
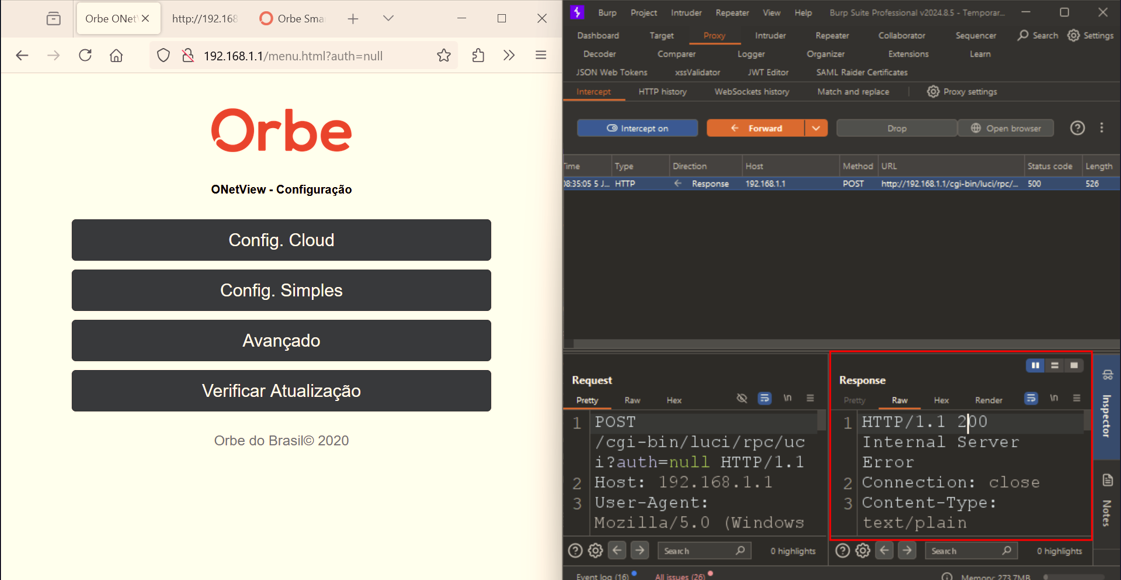 kuk3n4n/cve-2024-57778
Orbe ONetView Roteador Onet-1200 Orbe 1680210096의 문제로 인해 원격 공격자가 서버 응답(상태 코드 500에서 상태 코드 200으로의 변경)을 통해 권한을 상승시킬 수 있습니다.
 flojboj/cve-2021-31630
CVE-2021-31630용 POC Exploit으로, Python3로 작성되었으며 non-blocking 모드의 C reverse shell을 사용합니다.
 yarienkiva/honeypot-dlink-cve-2024-3273
CVE-2024-3273용 빠르고 간단한 허니팟








