
 #1
Tools for assessing the security of physical hardware, embedded systems, and IoT devices.
Kitploit 추천

 h4ckusaur/cve-2024-57366
CVE-2024-57366을 대상으로 하는 원격 코드 실행 익스플로잇으로, MAC 주소 검증 우회 및 명령 주입을 통해 WAVLINK 라우터를 공격하며, 자동 WiFi 등록 및 리버스 셸 페이로드 전달 기능을 포함합니다.
 deepwoodssec/cve-2026-36522
CVE-2026-36522에 대한 개념 증명 익스플로잇: ArduPilot ArduPlane에서 MAVLink PARAM_SET을 통한 인증되지 않은 NaN 주입으로, 서비스 거부(DoS) 또는 무음 비행 파라미터 손상을 초래합니다.
 alxsourin/firmware-cve-2025-7545
펌웨어 환경의 취약한 Binutils를 대상으로 하는 CVE-2025-7545 악용 설정으로, 환경 구성 및 PDF 문서를 포함합니다.
 trinadh465/linux-4.19.72_cve-2019-19447
ext4 파일시스템의 use-after-free 취약점인 CVE-2019-19447에 대한 패치 또는 분석이 포함된 Linux kernel 4.19.72 소스 트리
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
CVE-2021-0589에 대한 패치가 포함된 AOSP 블루투스 스택으로, 보안 연구 및 익스플로잇 개발을 위한 취약한 버전을 제공합니다.
 blasty/wake-and-break
AMD navi31(RX 7900) GPU용 PSP 익스플로잇으로, 펌웨어 서명 검사를 비활성화하여 카드가 서명되지 않은 SMU, SDMA, MEC, IMU 및 RLC 펌웨어를 로드하도록 합니다. 콜드 부팅 후에는 지속되지 않습니다.
 innotecsystem/device-reversing
이 저장소에는 디바이스 리버싱 라이트업이 포함되어 있습니다.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Android Fluoride Bluetooth 스택 소스 코드 (CVE-2021-0474 중심) CVE-2021-0474에 초점을 맞춘 Android Fluoride Bluetooth 스택 소스 코드로, Bluetooth 구현에 대한 취약점 연구 및 보안…
 ali-py3/exploit-cve-2026-2670
CVE-2026-2670에 대한 개념 증명 익스플로잇으로, Advantech WISE-6610 라우터의 명령 주입 취약점으로, 인증된 공격자가 루트 권한으로 임의의 명령을 실행할 수 있게 합니다.
 rampagex/firmware-mod-kit
code.google.com/p/firmware-mod-kit에서 자동으로 내보내짐
 icicle-emu/icicle
에뮬레이션 기반 MSP430 펌웨어 퍼저로, 메모리 손상 버그를 찾아 분석하고 상세한 크래시 리포트와 재현 가능한 입력을 제공합니다.
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
이 Python 파일은 CVE-2017-7921에 취약한 hikvision 카메라에서 사용하는 configurationFile을 복호화합니다.
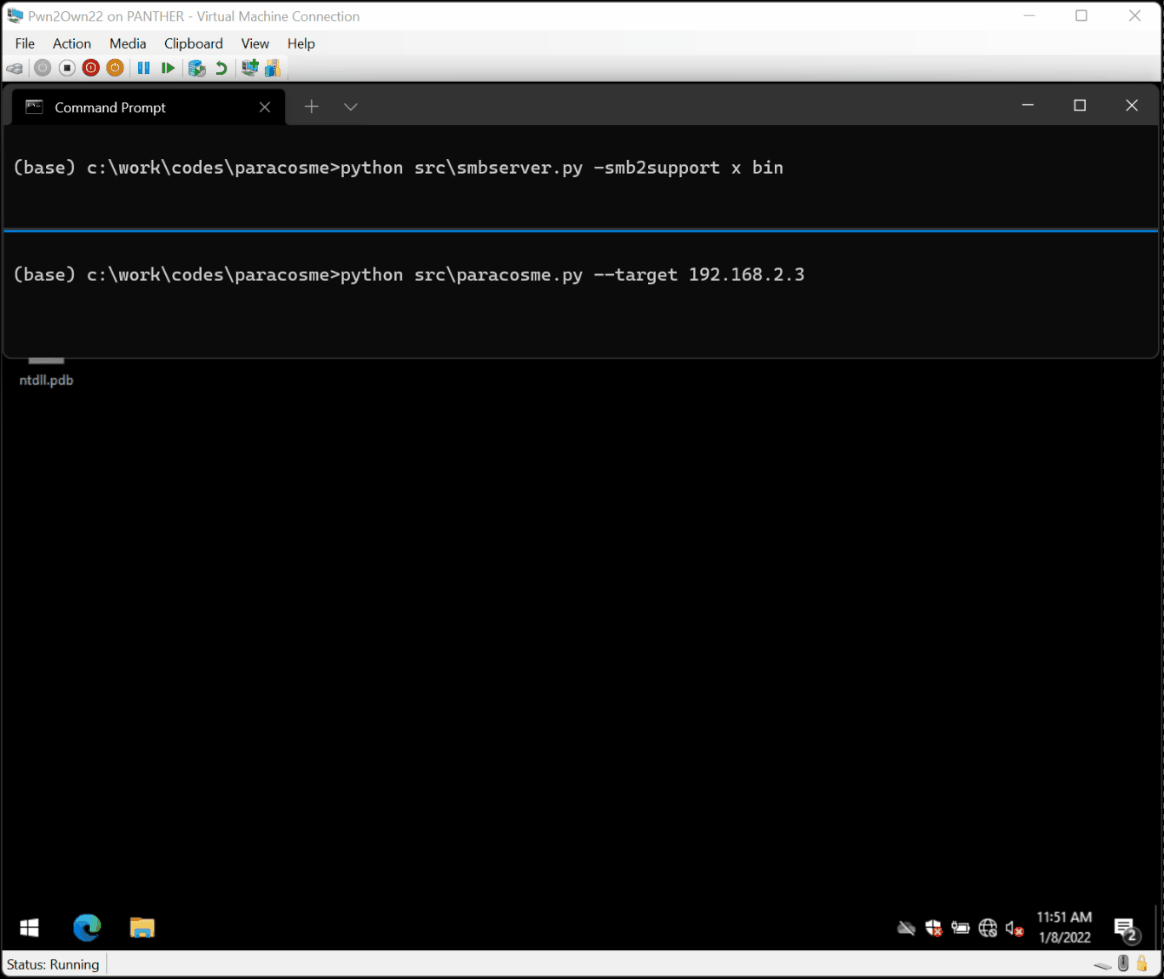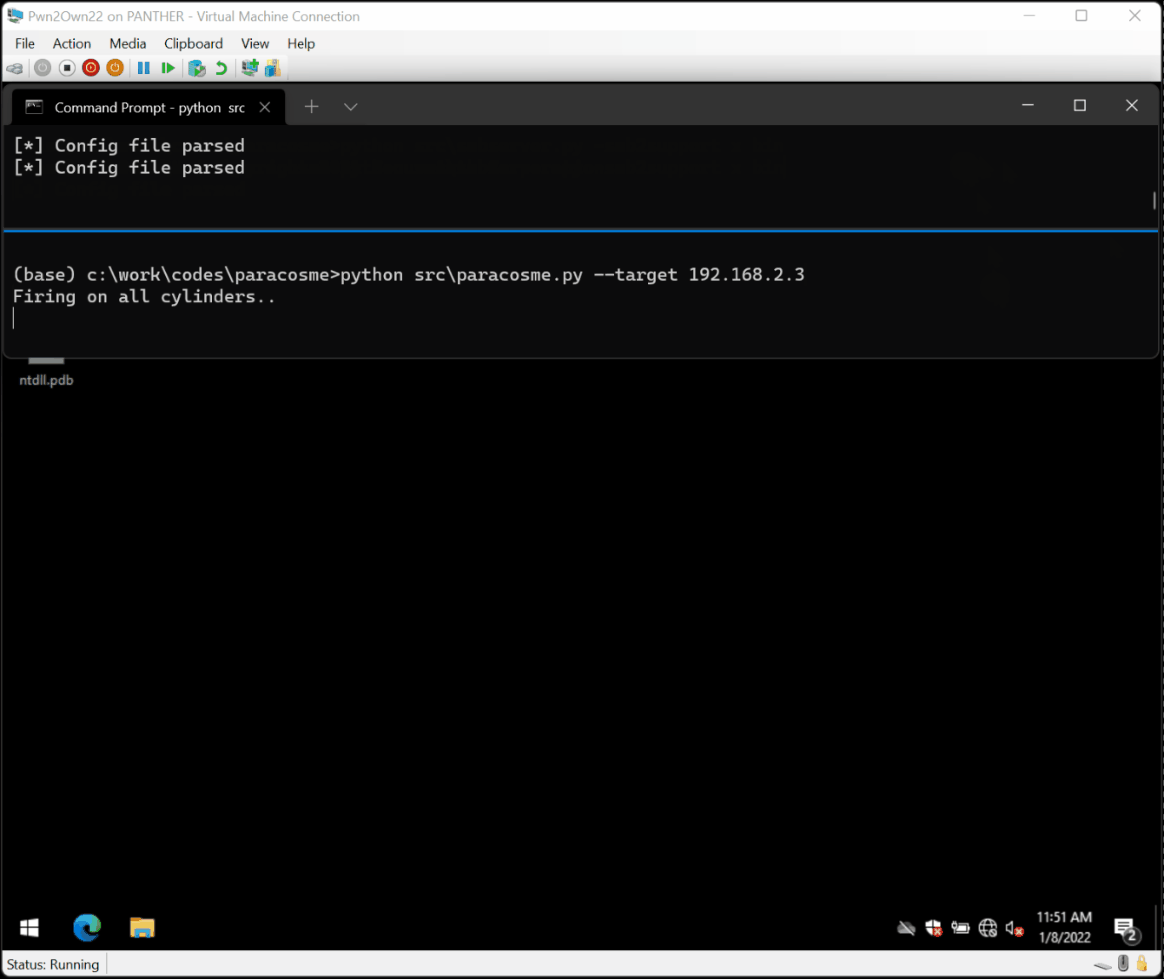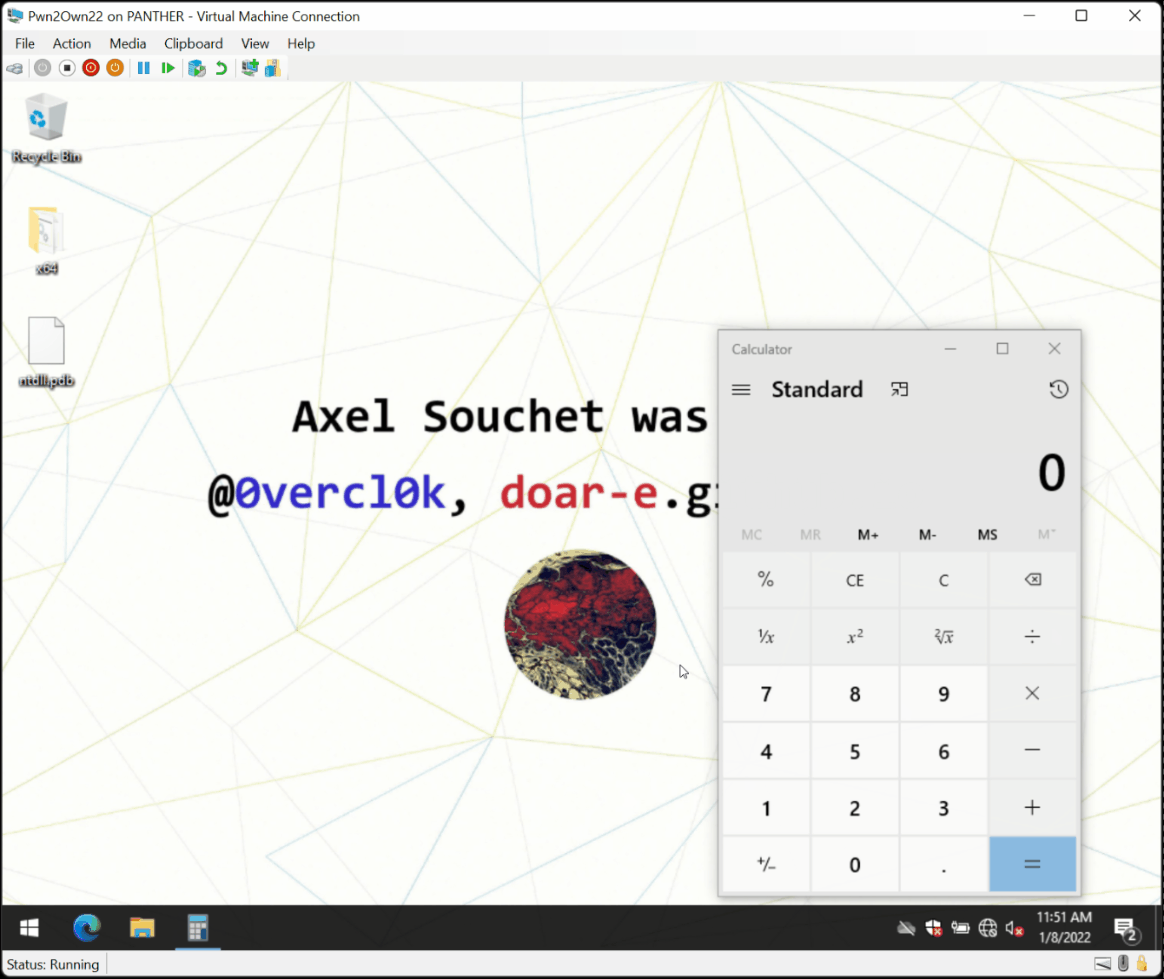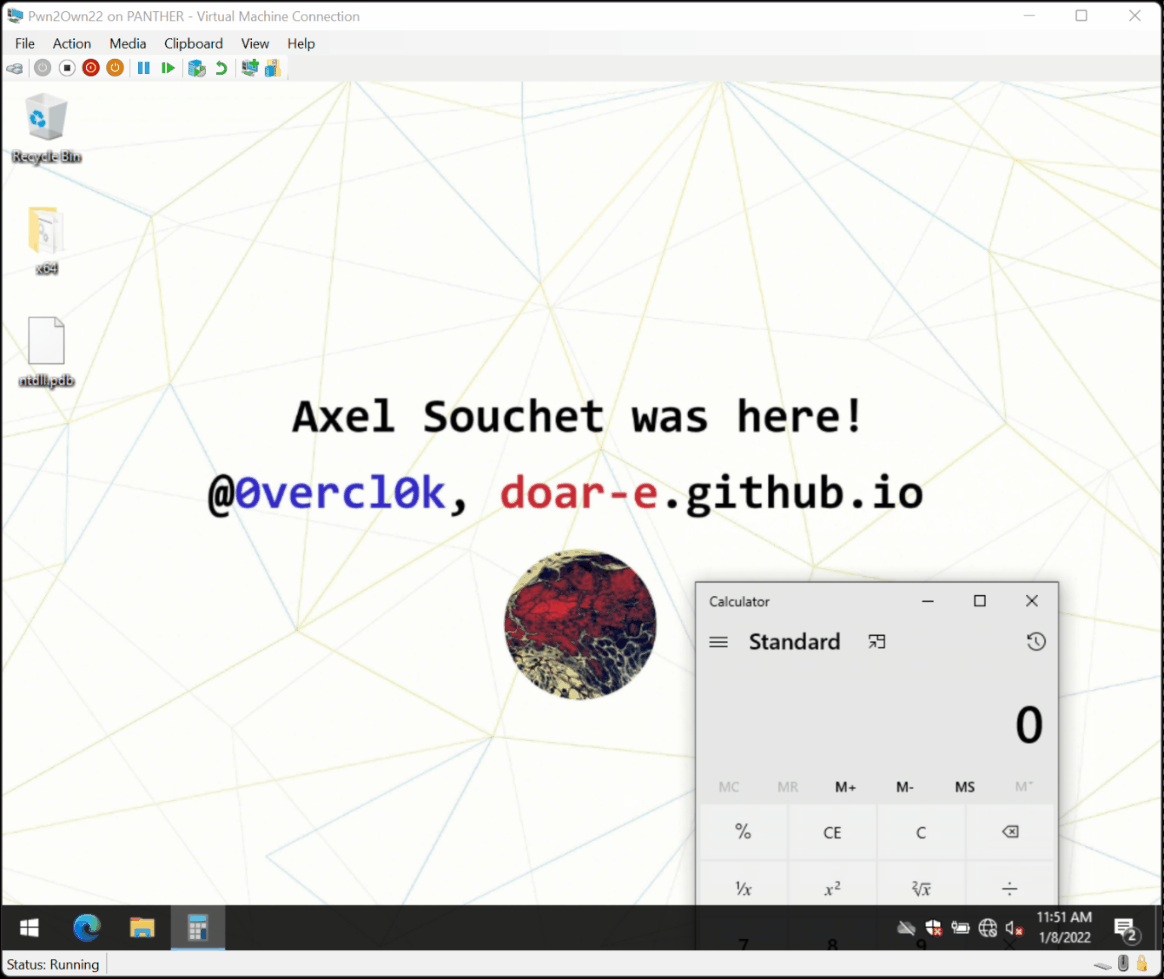 0vercl0k/paracosme
Paracosme는 Pwn2Own Miami 2022 대회 무대에서 성공적으로 시연된, ICONICS Genesis64를 손상시키는 제로클릭 원격 메모리 손상 익스플로잇입니다.
 armissecurity/urgent11-detector
# Armis의 URGENT/11 탐지 도구
 lachlan2k/cve-2023-35803
Aerohive HiveOS/Extreme Networks IQ Engine의 인증되지 않은 버퍼 오버플로우인 CVE-2023-35803에 대한 PoC 익스플로잇으로, ARM 기반 무선 액세스 포인트에서 원격 코드 실행을 가능하게 합니다.
 kiwidoggie/oni-framework
C/C#로 작성된 임베디드 시스템 C2 소프트웨어
 fans0n-fan/treck20-related
CVE-2020-11896 Treck TCP/IP 스택 및 장치 자산 조사 PoC
 finngineering/apxutil
슈나이더 일렉트릭 PLC 아카이브 파일을 조작하기 위한 도구








