
 #1
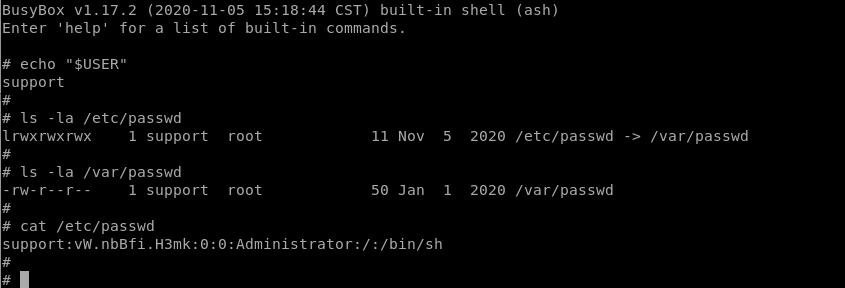
 leoservalli/privilege-escalation-mitrastar
MitraStar 라우터의 권한 상승 취약점
 joshuapassos/cmf-watch-pro-2-ble-protocol
CMF Watch Pro 2용 역설계된 BLE 프로토콜로, GATT 레이아웃, AES-128-CBC 암호화 명령 프레임, 인증 핸드셰이크 및 대체 컴패니언 앱 개발을 위한 건강 데이터 동기화를 문서화합니다.
 itres-labs/usbcoercer
USBCoercer는 네이티브 USB-OTG를 지원하는 ESP32 개발 보드를 WPAD를 통해 프록시 구성을 강제할 수 있는 Ethernet-over-USB 가젯으로 변환합니다.
 lr-m/icseeu
iCSee 애플리케이션을 사용하는 카메라를 위한 도구/개념 증명/익스플로잇 모음입니다. 그리고 네 - NES 게임을 실행할 수 있습니다!
 occlum/occlum
인텔 SGX용 메모리 안전 멀티프로세스 라이브러리 OS로, 암호화된 파일 시스템과 경량 인클레이브 내 프로세스 격리를 통해 레거시 애플리케이션을 인클레이브 내에서 실행합니다.
 vulncheck-oss/initial-access-community
라우터, VPN, 어플라이언스 및 IoT의 인증되지 않은 네트워크 취약점을 위한 Go 기반 익스플로잇으로, PCAP, Suricata/Snort/YARA/Sigma 규칙 및 Nmap 스크립트와 함께 제공됩니다.
 jiaoxianjun/btle
표준 및 비표준(원시 비트) 방식을 모두 지원하는 블루투스 저에너지(BLE) 패킷 스니퍼 및 송신기로, 소프트웨어 정의 라디오(SDR) 기반입니다.
 cecio/usbvalve
USB 활동을 실시간으로 노출
 entysec/rombuster
RomBuster는 네트워크 라우터 관리자 비밀번호를 노출할 수 있는 라우터 익스플로잇 도구입니다.

 clearbluejar/pyghidra-mcp
Python 명령줄 Ghidra MCP
 synacktiv/samsung-q60t-exploit
Tizen 기반 삼성 Q60T TV를 대상으로 하는 익스플로잇 모음으로, v8 및 커널 익스플로잇, 펌웨어 복호화, 페이로드 전달을 통한 루트 셸 액세스를 포함합니다.
 kasnria001/pwnage24mtk
MTK 기기 대상 Cert 익스플로잇. MTK 인증서 검증 프로세스에 논리적 결함이 존재합니다. CVE-2023-20696과 유사합니다.
 qbnasasn/google-tensor-chips
Google Tensor Cracks
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Howyar SysReturn NetCopy의 CVE-2024-7344 사후 분석 - 리버스 엔지니어링 노트, 취약한 바이너리, 벤더 서신, 그리고 CVE-2026-79298(BOOTia32.efi의 RxPE 커스텀 PE 로더를 통한 IA-32 Secure Boot…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
PX4 Autopilot 버전 ≤1.17.0-rc2에 대한 원격 서비스 거부(DoS) 공격으로, MavlinkLogHandler의 스택 기반 버퍼 오버플로를 이용합니다.










