
 #1

 blasty/sonos
Amlogic 기반 Sonos 기기를 위한 익스플로잇 및 도구: EL3 익스플로잇을 통해 OTP/eFUSE를 덤프하고, LUKS 복호화 키를 추출하며, OTA 업데이트를 가져와 복호화합니다.
 takahiroharuyama/spimitm
SPI 플래시 읽기 MitM 공격 PoC
 finngineering/ch55x_firmware_extractor
CH55x 마이크로프로세서용 펌웨어 추출기
 davidkowalk/arduino-netcat-backdoor
*개념 증명* Windows 7 이상을 실행하는 Windows 시스템을 공격하여 지속적인 백도어를 생성합니다.
 cr4sh/s6_pcie_microblaze
Xilinx SP605용 PCI Express DIY 해킹 툴킷. 이 저장소는 Hyper-V Backdoor와 Boot Backdoor가 있는 곳이기도 합니다. 링크와 정보는 readme를 확인하세요.
 itsmehacker/ducky-exploit
Arduino Rubber Ducky 프레임워크
 infobyte/doggie
Faraday Security의 Doggie 및 EvilDoggie 저장소에 오신 것을 환영합니다! Doggie는 slcan 프로토콜을 사용하는 모듈식 DIY CAN Bus-직렬 어댑터(USB, BLE, UART)이며, SocketCAN 및 python-can과…
 mikem64/exploit-writeups
익스플로잇 라이트업 모음 (제가 작성한)
 jimilinuxguy/lrs-pager-systems-bruteforce
장거리 호출기 시스템 — URH 및 YS1(Yardstick One / cc11xx) 호출기(pagers) 및 코스터(coasters) 정보 및 무차별 대입 도구
 badmonkey7/cve-2021-34730
Cisco RV110w UPnP 스택 오버플로우
 bishopfox/shining-mask
BLE 기반 도구로, 사용자 상호작용 없이 사용자 지정 이미지를 업로드하여 Shining LED 마스크를 자동으로 발견하고 익스플로잇함으로써 소비자 IoT 기기의 보안 취약점을 입증합니다.
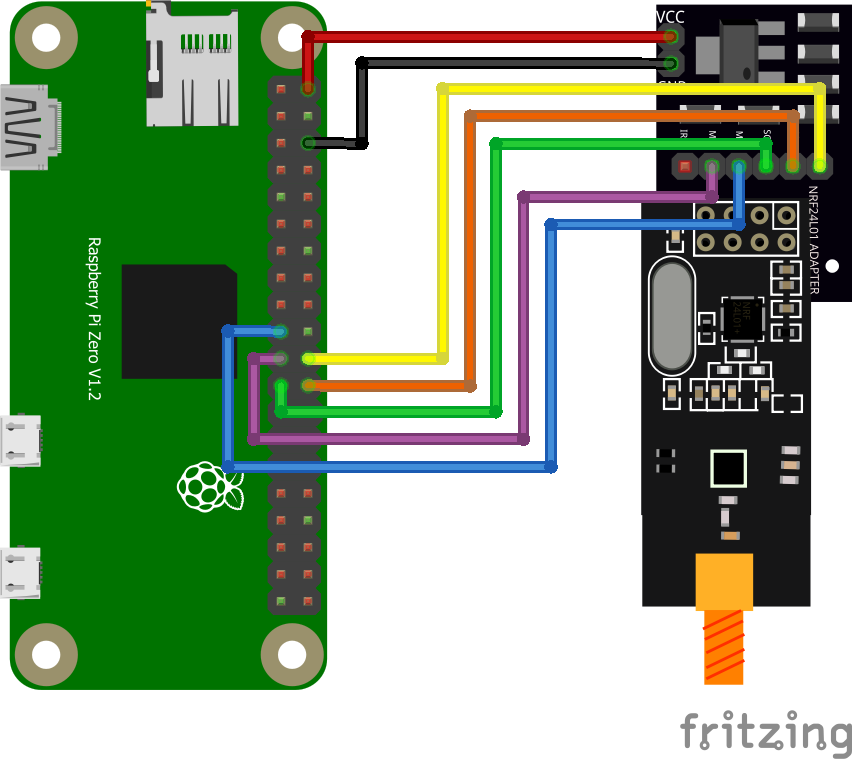 b1narygl1tch/zerojack
MouseJack 키스트로크 주입 공격을 수행하는 도구입니다.
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Linux 열 관리 - 역설계된 EC 제어 (팬 프로필 및 배터리 임계값 포함)
 syss-research/protectimus-slim-proxmark3
취약한 Protectimus SLIM NFC TOTP 하드웨어 토큰을 공격하기 위한 Proxmark3 Lua 스크립트
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
ESP32에 문서화되지 않은 HCI 블루투스 명령(CVE-2025-27840)이 전송될 때, ESP32의 블루투스 모듈 동작에 대한 전력 트레이스를 획득하기 위한 펌웨어입니다. ESP-IDF v5.0.8 및 v5.0.9를 사용합니다.
 whitej3rry/cve-2025-65731
CVE-2025-65731에 대한 권고
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815









