#1
 abrarkhan/external_sonivox_cve-2024-23709
CVE-2024-23709에 대한 개념 증명(PoC)으로, Android의 Sonivox 오디오 합성 라이브러리에서 발생하는 경계를 벗어난 쓰기(out-of-bounds write) 취약점을 다루며, 영향을 받는 Android 버전에서의 악용을 시연합니다.
 maherazzouzi/cve-2022-36163
CVE-2022-36163에 대한 개념 증명 익스플로잇으로, pdftoroff hovacui 1.1.0 PDF 리더의 포맷 문자열 취약점을 악용하여 조작된 postsave 매개변수를 통해 로컬 서비스 거부 및 정보 노출을 시연합니다.
 halcy0nic/cves-for-picoc-3.2.2
CVE-2022-44312부터 CVE-2022-44321까지의 재현 파일
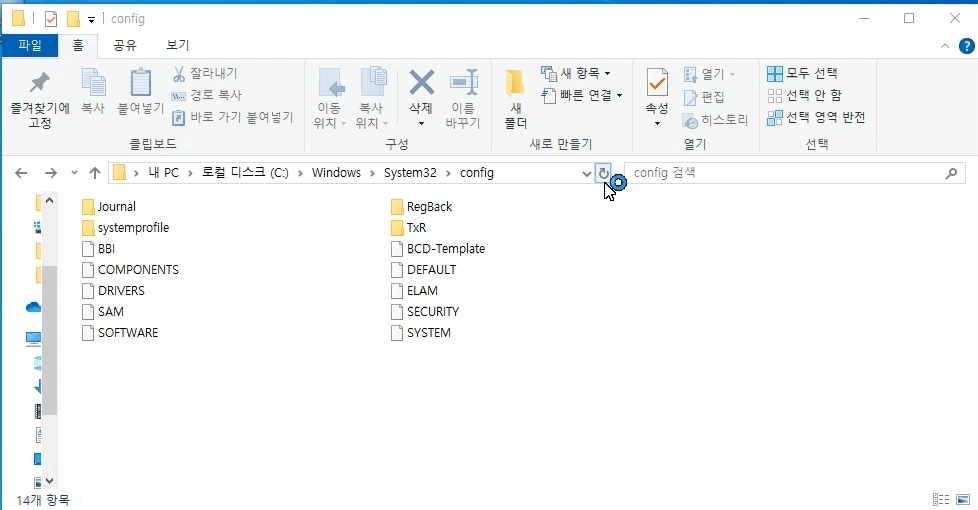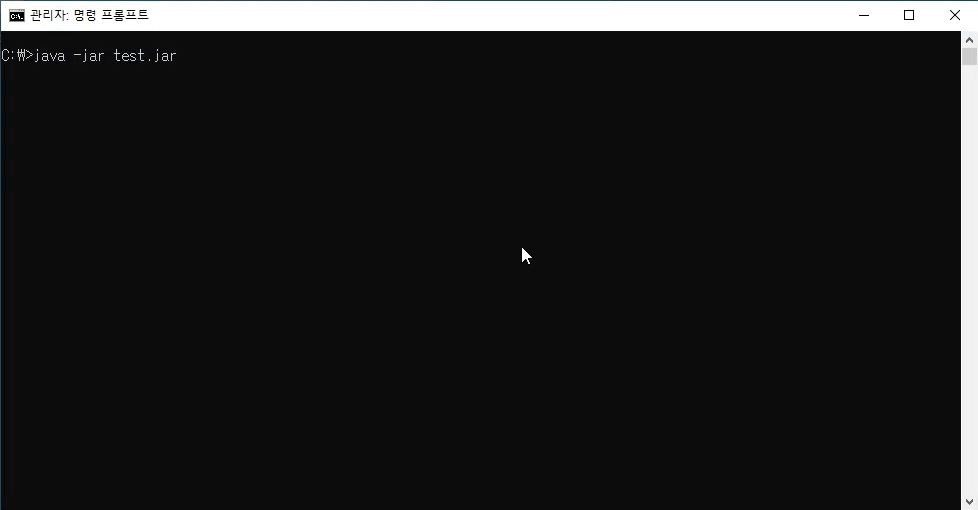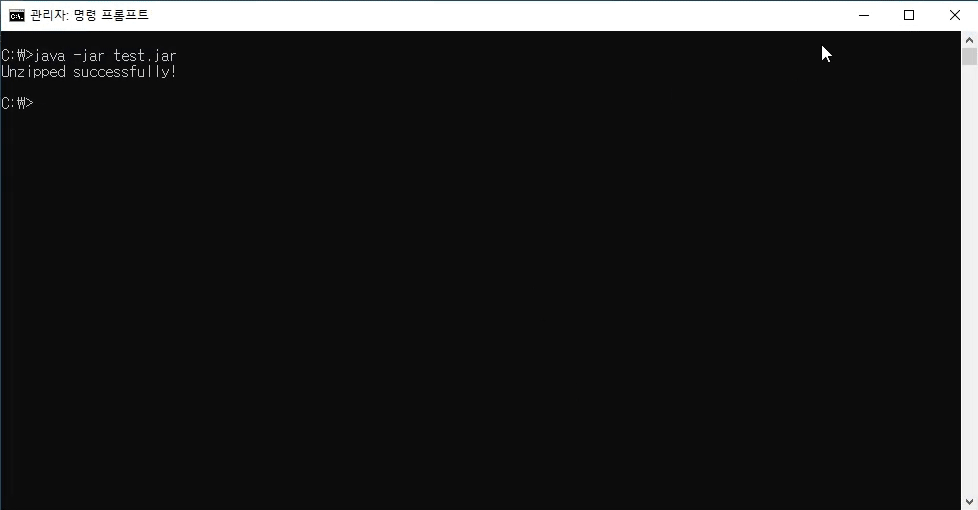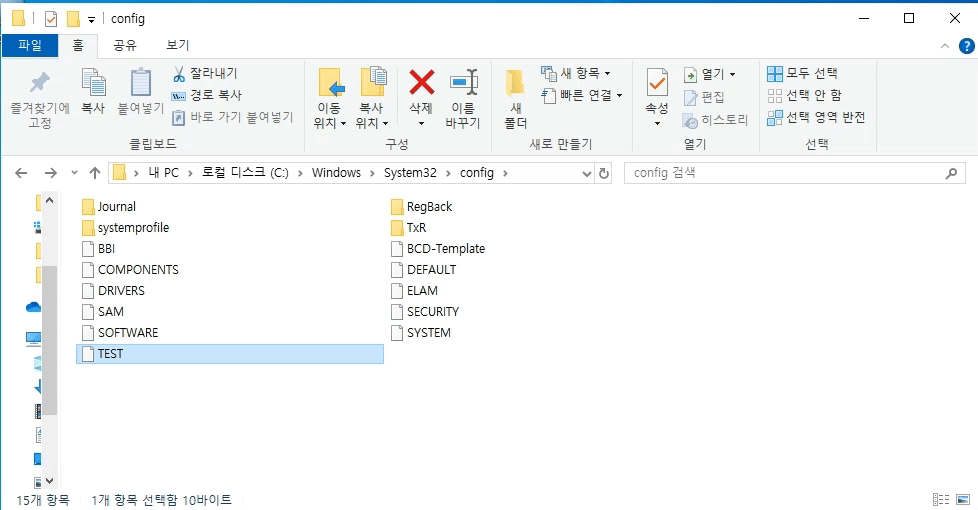 skrkcb2/cve-2025-0851
CVE-2025-0851에 대한 개념 증명 익스플로잇으로, Deep Java Library의 tar/zip 모델 추출 유틸리티에서 파일 트래버설 취약점을 이용하여 Windows 시스템에서 임의 파일 쓰기를 가능하게 합니다.
 spiritualmachines/buds-audit
동글·루트 불필요 방식의 무선 이어버드 블루투스 보안 평가 도구로, Airoha SDK 취약점 체인(CVE-2025-20700/20701/20702)의 영향을 받는 기기를 대상으로 합니다.
 dumbbutt0/evilmp4
CVE-2022-41741을 Evil MP4 저장소와 함께 살펴보세요. nginx를 MP4 파일 취약점으로부터 보호하는 교육용 PoC 및 문서를 제공합니다. 법적이고 윤리적인 보안 테스트 용도로만 사용하십시오.
 foxvr-sudo/bugbounty-arsenal-resources
버그 바운티 프로그램을 위한 체크리스트와 템플릿. MIT 라이선스.
 supermagnum/gr-qradiolink
GNU Radio out-of-tree (OOT) 모듈: QRadioLink 블록용
 puppetm4ster/koyane-framework
비밀번호 크래킹, 퍼징, 윤리적 보안 테스트를 위한 모듈식 워드리스트 생성, 편집, 분석 및 발견 도구 키트입니다. 마스크 기반 생성, 통계 분석 및 외부 워드리스트 검색을 지원합니다.
 crackercat/cve-2023-4863-
유명한 libweb 0day 취약점을 libfuzzer로 트리거하기
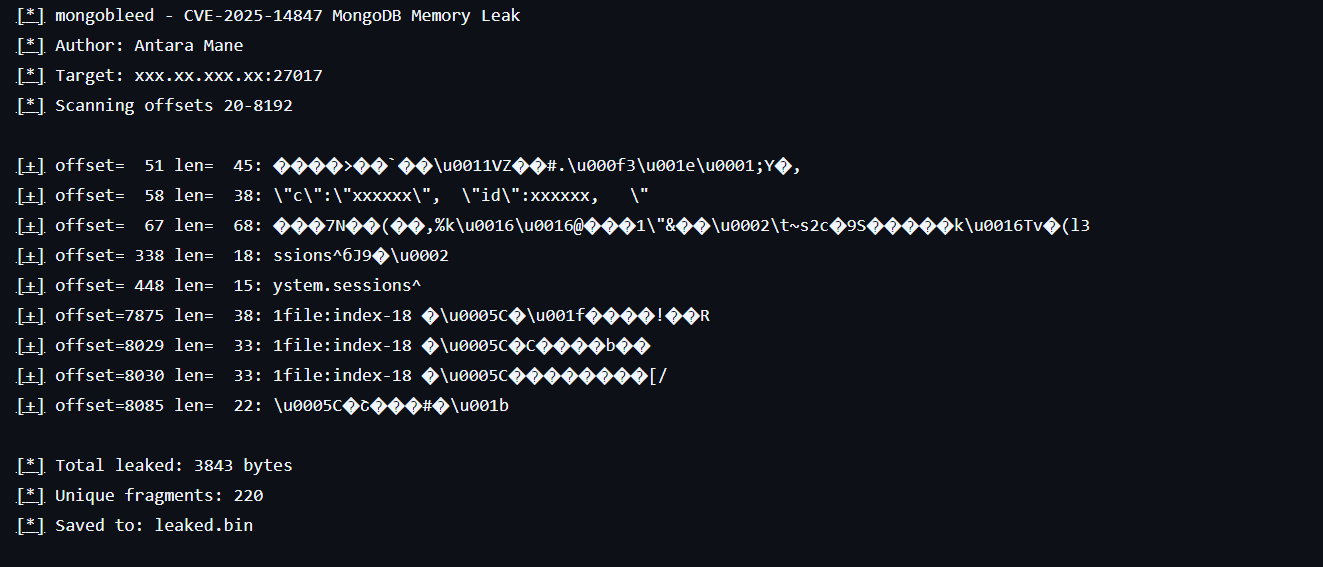 infosecantara/cve-2025-14847-mongodb
교육용 연구 도구로, MongoDB의 BSON 압축 해제에서 발생하는 CVE-2025-14847 메모리 노출을 시연합니다. 취약점 분석을 위해 경계 검사 실패 및 메모리 안전 개념을 시뮬레이션합니다.
 kiralab/text4shell-scan
text4shell RCE CVE-2022-42889을 찾기 위한 완전 자동화된, 정확하고 광범위한 스캐너
 abubakar-shahid/cve-2024-36886
학술 연구: N-Day 리눅스 커널 취약점, TIPC 네트워킹 서브시스템의 CVE-2024-36886 분석, 수명 주기, 영향 및 완화 전략.
 themalwareguardian/cve-2003-0264
SLMail 5.1의 전형적인 스택 기반 버퍼 오버플로우로, 초기 메일 서버가 대용량 SMTP 및 POP3 명령을 통해 어떻게 손상될 수 있는지 보여줍니다.
 zpol/cve-2026-23398-poc
# CVE-2026-23398 재현 실습 환경 Linux 커널의 `icmp_tag_validation()`에서 ICMP Fragmentation Needed 패킷에 의해 트리거되는 NULL 역참조(NULL dereference) 취약점으로, 서비스 거부(DoS)를…
 halcy0nic/cve-2022-43343
(CVE-2022-43343)에 대한 개념 증명
 themalwareguardian/cve-2025-5548
FreeFloat FTP Server 1.0의 버퍼 오버플로우는 단일 안전하지 않은 핸들러가 여러 명령에 걸쳐 여러 CVE 항목을 생성할 수 있는 방법을 보여줍니다.