
 #1
Fuzz testing, mutation-based, generation-based, and coverage-guided fuzzing tools.
Kitploit 추천

 rfidresearchgroup/proxmark3
RFID 분석, 에뮬레이션 및 침투 테스트를 위한 하드웨어 도구. 키 복구, 스니핑 및 보안 연구용 스크립팅을 지원하는 125kHz, 13.56MHz 프로토콜(MIFARE, iClass, ISO14443/15693)을 지원합니다.
 s0md3v/xsstrike
가장 진보된 XSS 스캐너.
 hahwul/webhackersweapons
⚔️ 웹 해커의 무기 / 웹 해커들이 사용하는 멋진 도구들의 모음. 해킹을 즐기세요 , 버그 헌팅을 즐기세요
 brucedevices/firmware
포식자 ESP32 펌웨어
 oj/gobuster
Go로 작성된 디렉토리/파일, DNS 및 VHost 탐색 도구
 google/clusterfuzz
확장 가능한 퍼징 인프라로, 커버리지 기반 엔진(libFuzzer, AFL, Honggfuzz)을 사용하며, 자동 충돌 중복 제거, 버그 등록, 회귀 이분 탐색을 통해 보안 및 안정성 문제를 찾아냅니다.
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 aflplusplus/aflplusplus
AFL++는 최첨단 퍼저이며 벤치마크에서 1위를 차지했습니다. 원래 AFL을 기반으로 했습니다. 오늘날에는 qemu 5.1, 충돌 없는 커버리지, 향상된 laf-intel & redqueen, AFLfast++ 파워 스케줄, MOpt 뮤테이터, unicorn_mode…
 giskard-ai/giskard-oss
🐢 LLM 에이전트용 오픈소스 평가 및 테스트 라이브러리
 secfigo/awesome-fuzzing
퍼징(Fuzzing) 학습과 근본 원인 분석과 같은 익스플로잇 개발(Exploit Development) 초기 단계를 위한 엄선된 퍼징 리소스 목록 (도서, 무료 및 유료 강좌, 동영상, 도구, 튜토리얼 및 실습용 취약 애플리케이션)
 unicorn-engine/unicorn
Unicorn CPU 에뮬레이터 프레임워크 (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 qilingframework/qiling
진정한 계측 가능한 바이너리 에뮬레이션 프레임워크
 idoka/awesome-canbus
:articulated_lorry: 사이버 보안 연구자, 리버스 엔지니어 및 자동차 전자 애호가를 위한 멋진 CAN bus 도구, 하드웨어 및 리소스
 cea-sec/miasm
Python 기반 리버스 엔지니어링 프레임워크
 swisskyrepo/ssrfmap
자동 SSRF 퍼저 및 익스플로잇 도구
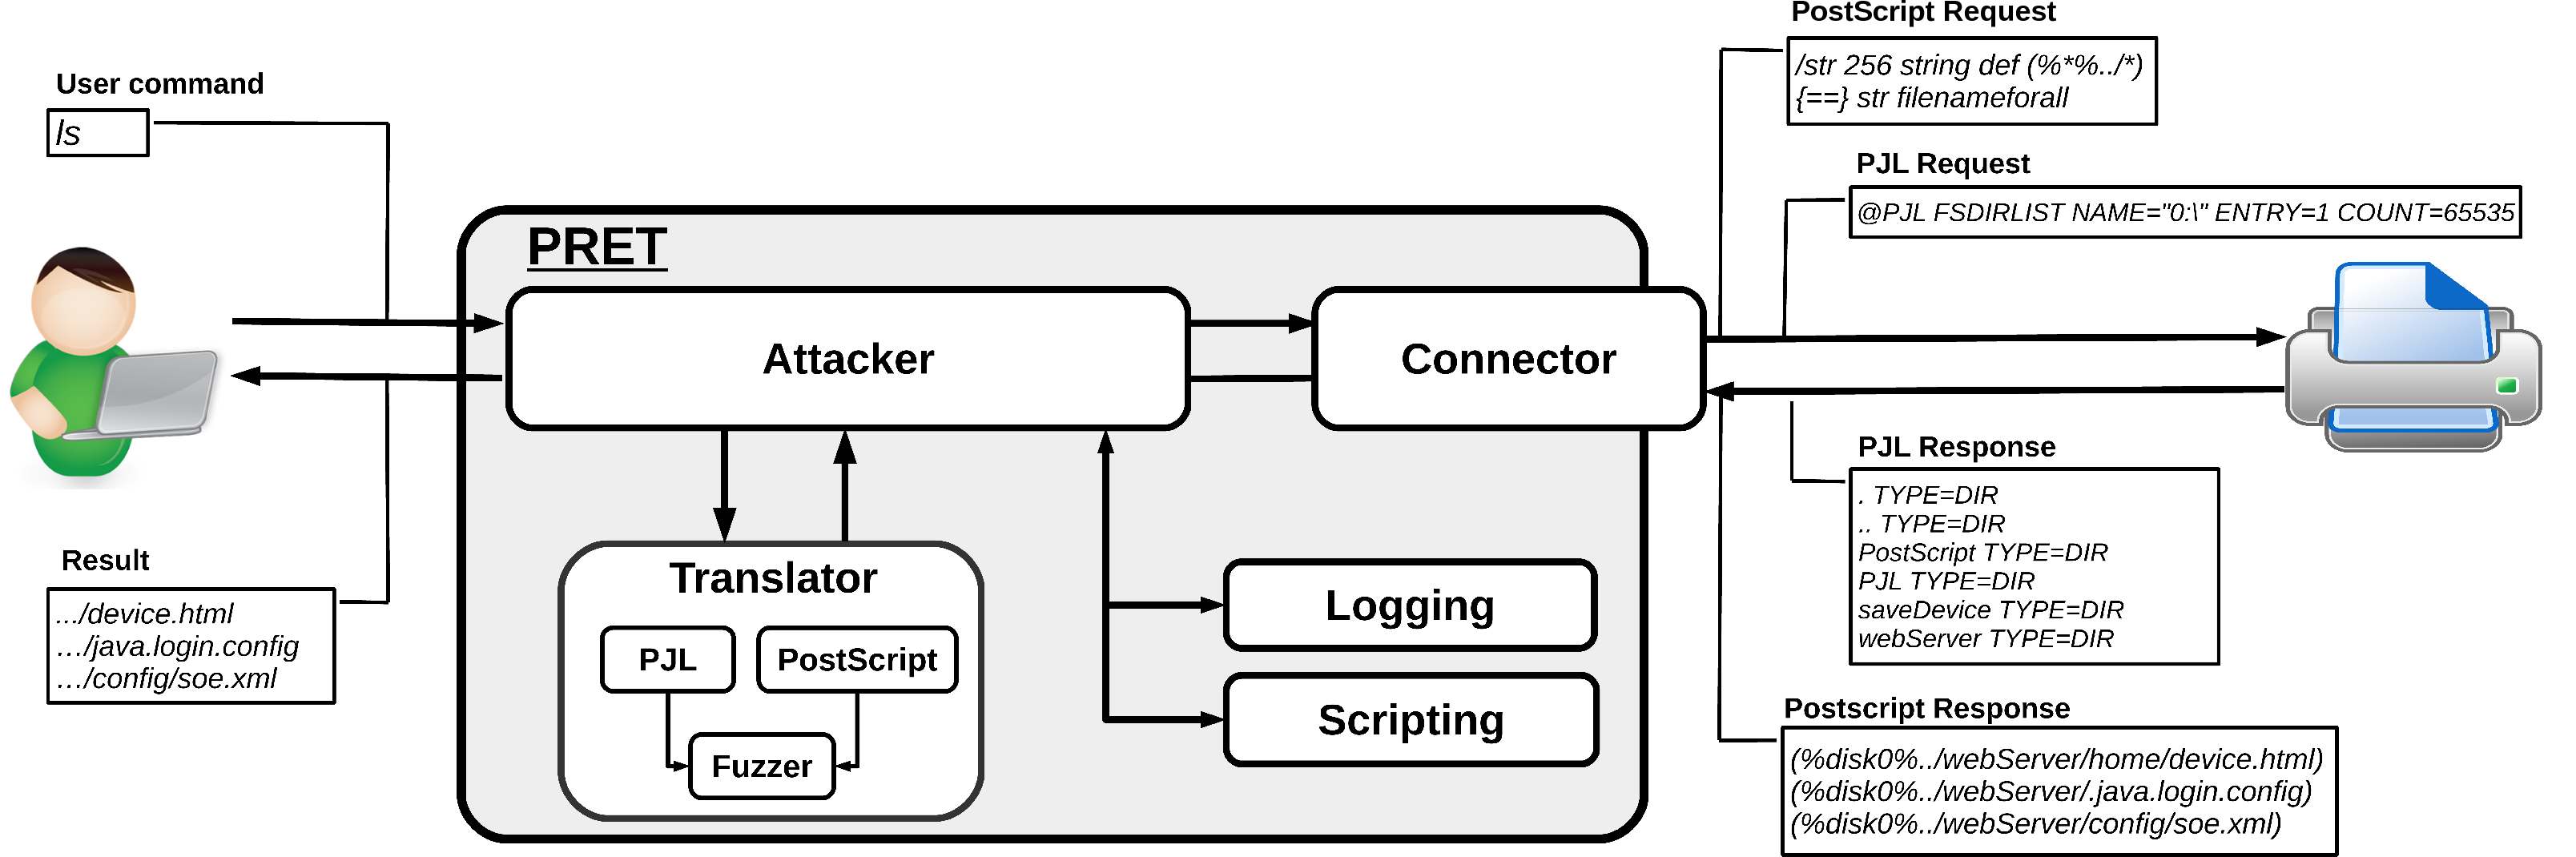 rub-nds/pret
Printer Exploitation Toolkit - 쓰레기통 뒤지기를 쓸모없게 만든 도구.






