
 #1
Fuzz testing, mutation-based, generation-based, and coverage-guided fuzzing tools.
Kitploit 추천

 portswigger/http-terminator
HTTP 디싱크 기법을 추출하고, 잘못된 형식의 요청 테스트 케이스를 생성하며, Burp를 통해 이를 검증하고, 요청 스머글링 익스플로잇을 확인하는 AI 지원 연구 파이프라인입니다.
 nicholasaleks/crackql
약한 속도 제한과 비용 분석을 악용하여 배치된 별칭 쿼리를 통해 자격 증명을 무차별 대입하고, 2FA를 우회하며, 사용자를 열거하고, 작업을 퍼징하는 GraphQL 침투 테스트 도구입니다.
 sysnets/atfuzzer
문법 기반 진화적 퍼저로서, 블루투스 및 USB를 통해 안드로이드 스마트폰의 AT 명령 인터페이스를 동적 분석하여 DoS, 개인정보 유출 및 프로토콜 다운그레이드 취약점을 발견합니다.
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight 16진수 편집기의 악성코드 분석용 디코딩 도구 상자
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 cytopia/urlbuster
기존 및/또는 숨겨진 파일이나 디렉토리를 무차별 대입하는 강력한 변형 가능한 웹 디렉토리 퍼저
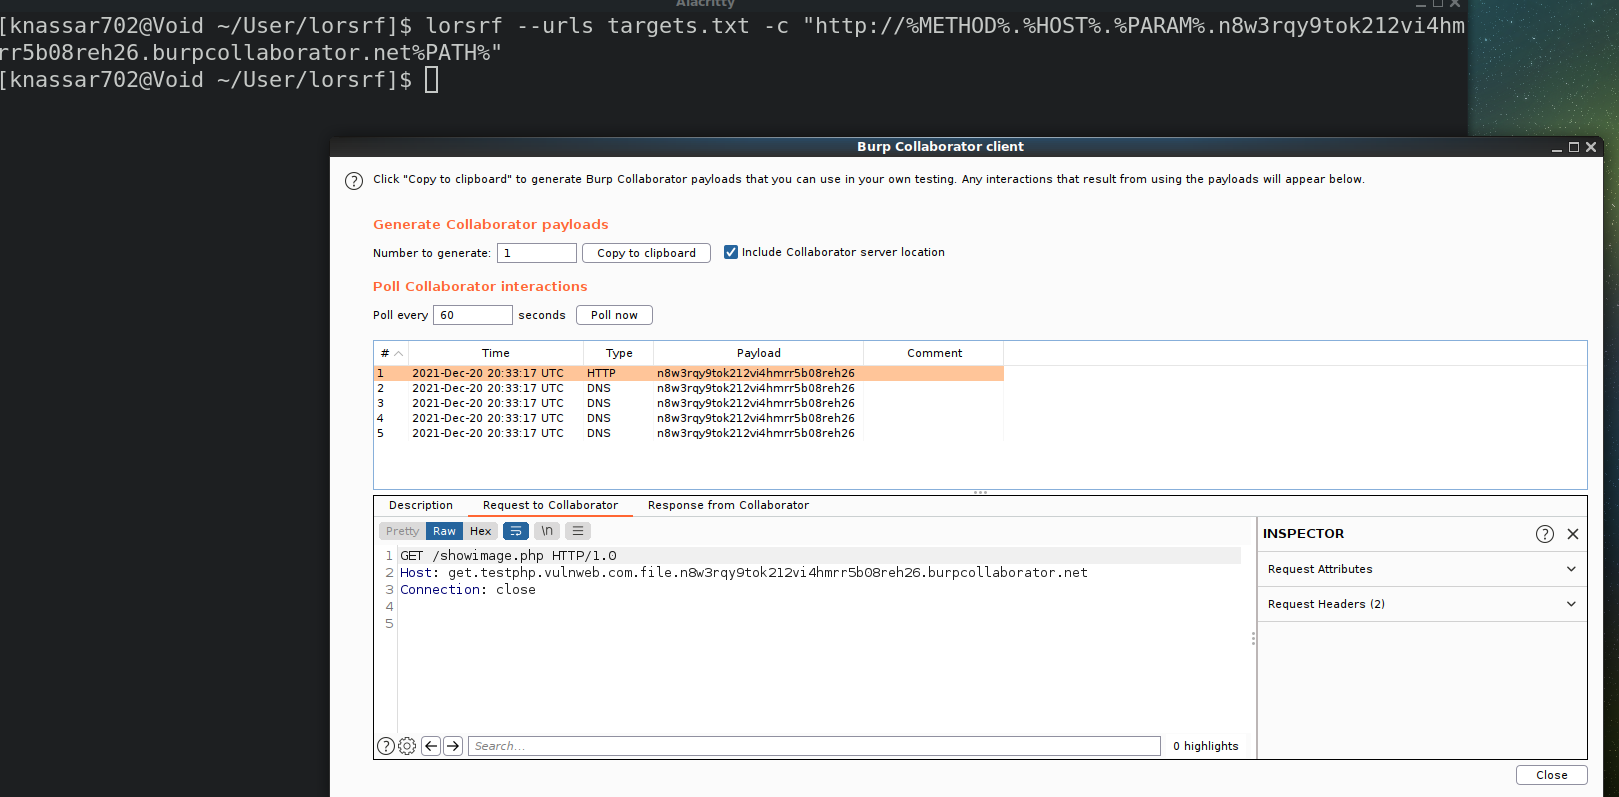 mindpatch/lorsrf
SSRF 또는 대역 외 리소스 로드를 찾는 데 사용할 수 있는 매개변수를 찾기 위한 빠른 CLI 도구 :artificial_satellite: :crab:
 s0duku/cve-2022-31705
CVE-2022-31705 (Geekpwn 2022 Vmware EHCI OOB) POC
 syss-research/wirebug
WireBug는 VoIP 침투 테스트를 위한 도구 모음입니다.
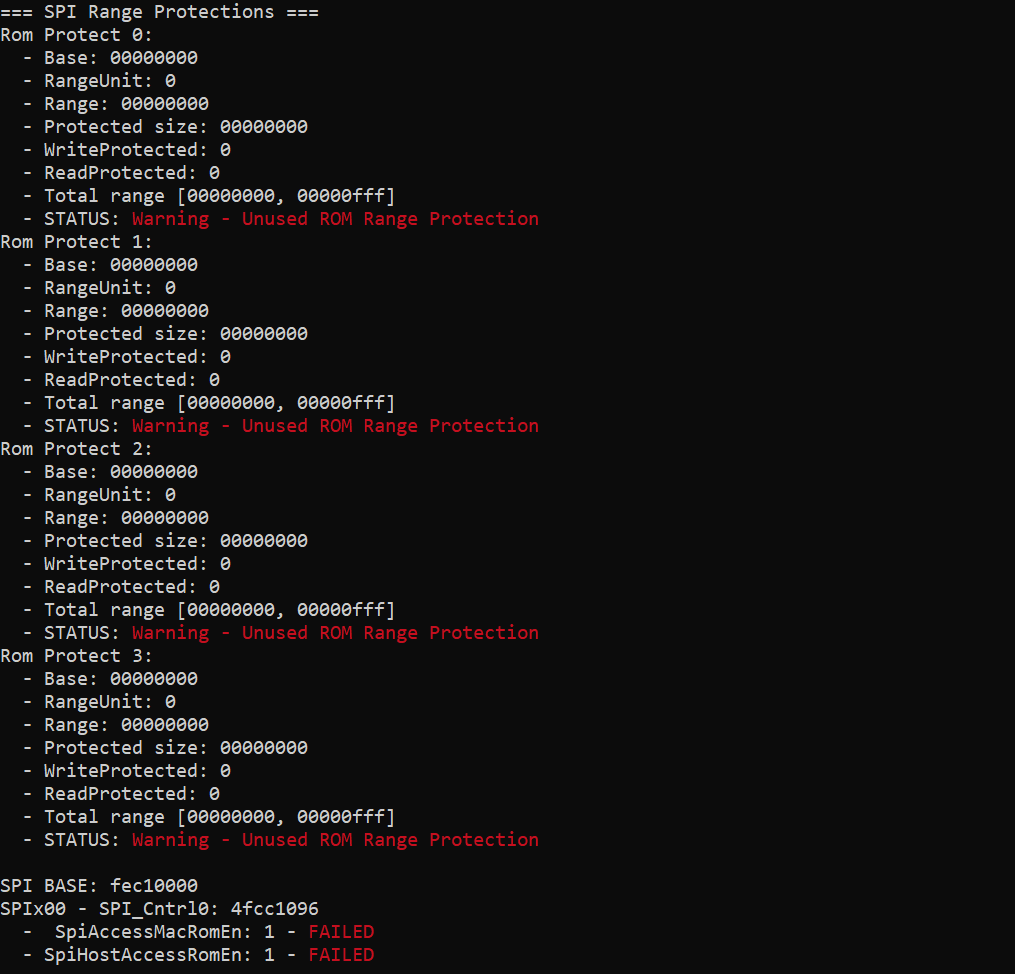 ioactive/platbox
인텔 및 AMD 시스템을 위한 내장 SMI 퍼저와 함께 UEFI/SMM 레지스터, PCI 구성 공간, 물리적 메모리, SPI 플래시 및 S3 부트 스크립트를 덤프하고 분석하는 플랫폼 보안 평가 도구입니다.
 ivan-sincek/forbidden
4xx HTTP 응답 상태 코드 및 그 이상을 우회합니다. 이 도구는 Python Requests, PycURL 및 HTTP Client를 기반으로 합니다.
 niloofarkheirkhah/nili
Nili는 네트워크 스캔, 중간자 공격(MITM), 프로토콜 역공학 및 퍼징을 위한 도구입니다.
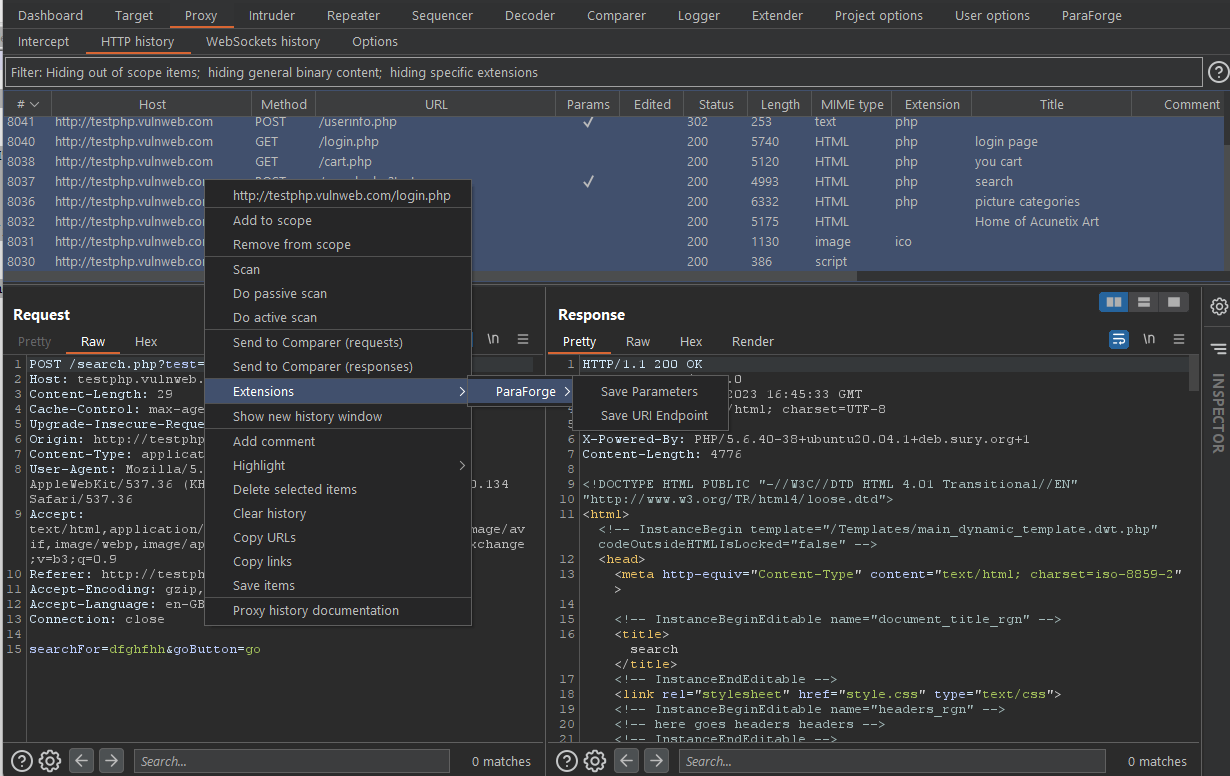 anof-cyber/paraforge
엔드포인트와 파라미터의 사용자 정의 단어 목록을 생성하여 열거 및 퍼징에 사용하는 BurpSuite 확장 프로그램
 dmontgomery40/pentest-mcp
교육 목적이 아닙니다: STDIO/HTTP/SSE를 지원하는 전문 침투 테스터를 위한 MCP 서버로, nmap, go/dirbuster, nikto, JtR, hashcat, 워드리스트 구축 등이 포함되어 있습니다.
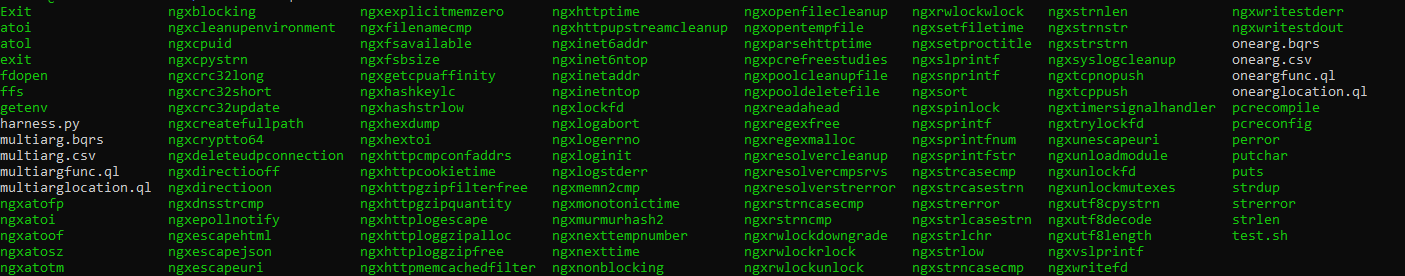 parikhakshat/autoharness
라이브러리를 기반으로 퍼징 하네스를 자동으로 생성하는 도구
 jhftss/ida2obj
실행 파일에서 COFF 오브젝트 파일을 추출하는 정적 바이너리 계측 도구로, 임의의 위치에 코드/데이터 삽입을 가능하게 하여 블랙박스 퍼징 및 IDA Pro를 통한 바이너리 패칭에 사용됩니다.








