#1

 seanheelan/anamnesis-release
취약점 보고서로부터 작동하는 익스플로잇을 자동 생성하고 CFI, Shadow Stack, 샌드박스와 같은 현대 보안 완화 조치를 우회하는 LLM 에이전트를 연구하기 위한 평가 프레임워크.
 rub-nds/ws-attacker
WS-Attacker는 웹 서비스 침투 테스트를 위한 모듈형 프레임워크입니다. 네트워크 및 데이터 보안 학과, 루르 대학교 보훔 (https://nds.rub.de/ ) 및 Hackmanit GmbH (https://www.hackmanit.de/)에 의해…
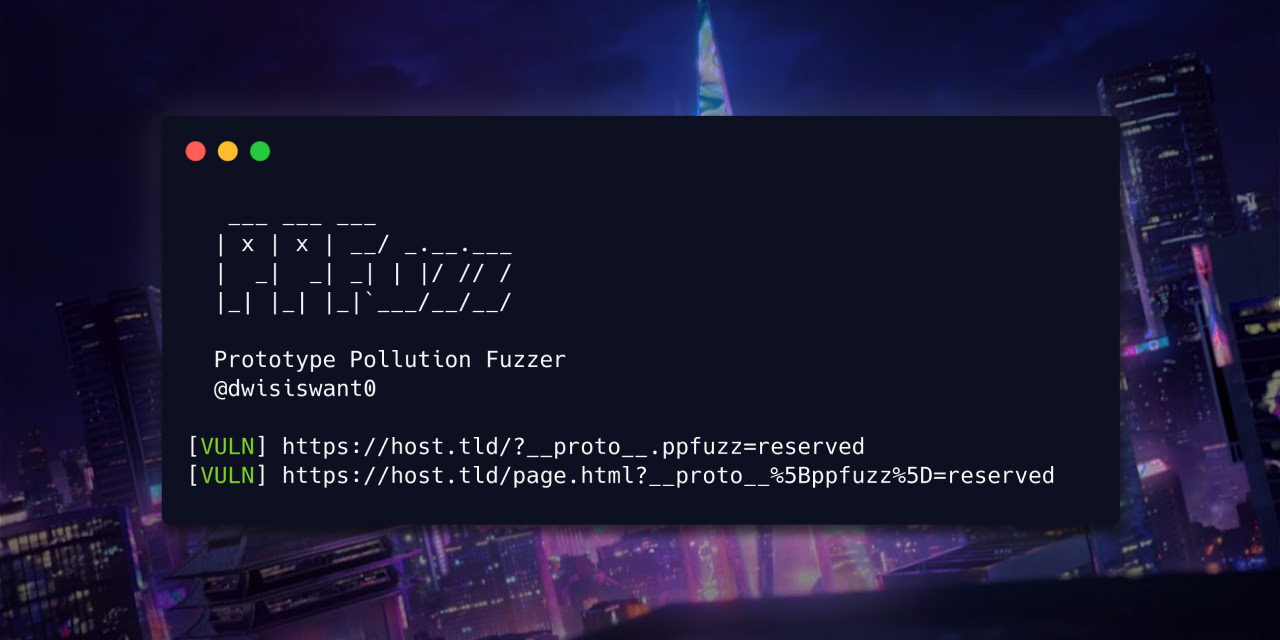 dwisiswant0/ppfuzz
Rust로 작성된 클라이언트 측 프로토타입 오염 취약점을 스캔하는 빠른 도구입니다. 🦀
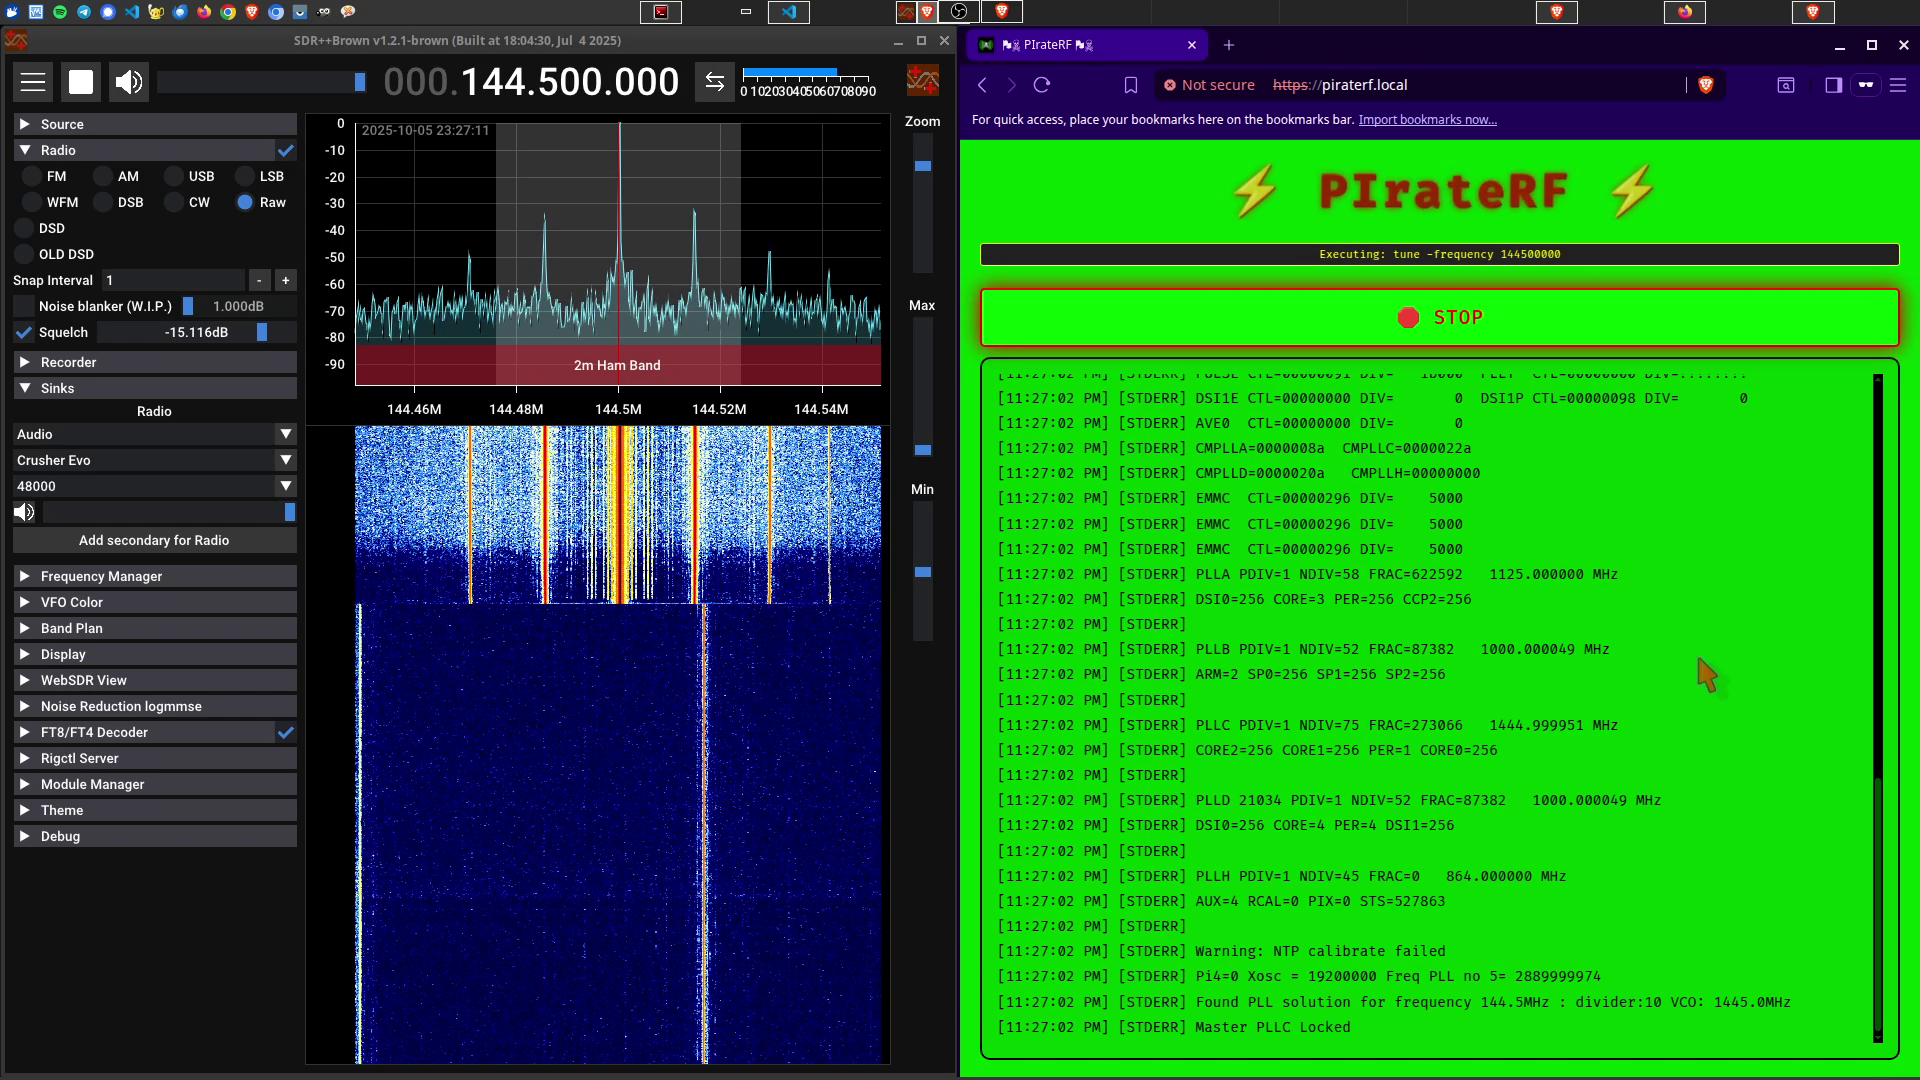 psyb0t/piraterf
PIrateRF는 여러분의 Raspberry Pi Zero W를 자체 WiFi 핫스팟을 생성하는 휴대용 RF 신호 발생기로 변환합니다. 브라우저를 통해 FM 방송부터 디지털 모드까지 모든 것을 제어하세요 - 어디서나 전파를 해킹하세요! 📡⚡
 jaeles-project/jaeles-signatures
Jaeles 스캐너용 기본 시그니처
 0xinfection/logmepwn
완전 자동화되고, 신뢰할 수 있으며, 초고속인 Log4J RCE CVE-2021-44228 취약점 스캐닝 및 검증 툴킷입니다.
 skylined/bugid
Windows 애플리케이션의 크래시를 탐지, 분석하고 고유하게 식별합니다.
 luisfontes19/xxexploiter
XXE 취약점 공격 도구
 awslabs/snapchange
KVM을 사용한 메모리 스냅샷의 경량 퍼징
 nccgroup/umap2
Umap2는 NCC Group의 Python 기반 USB 호스트 보안 평가 도구의 두 번째 개정판입니다.
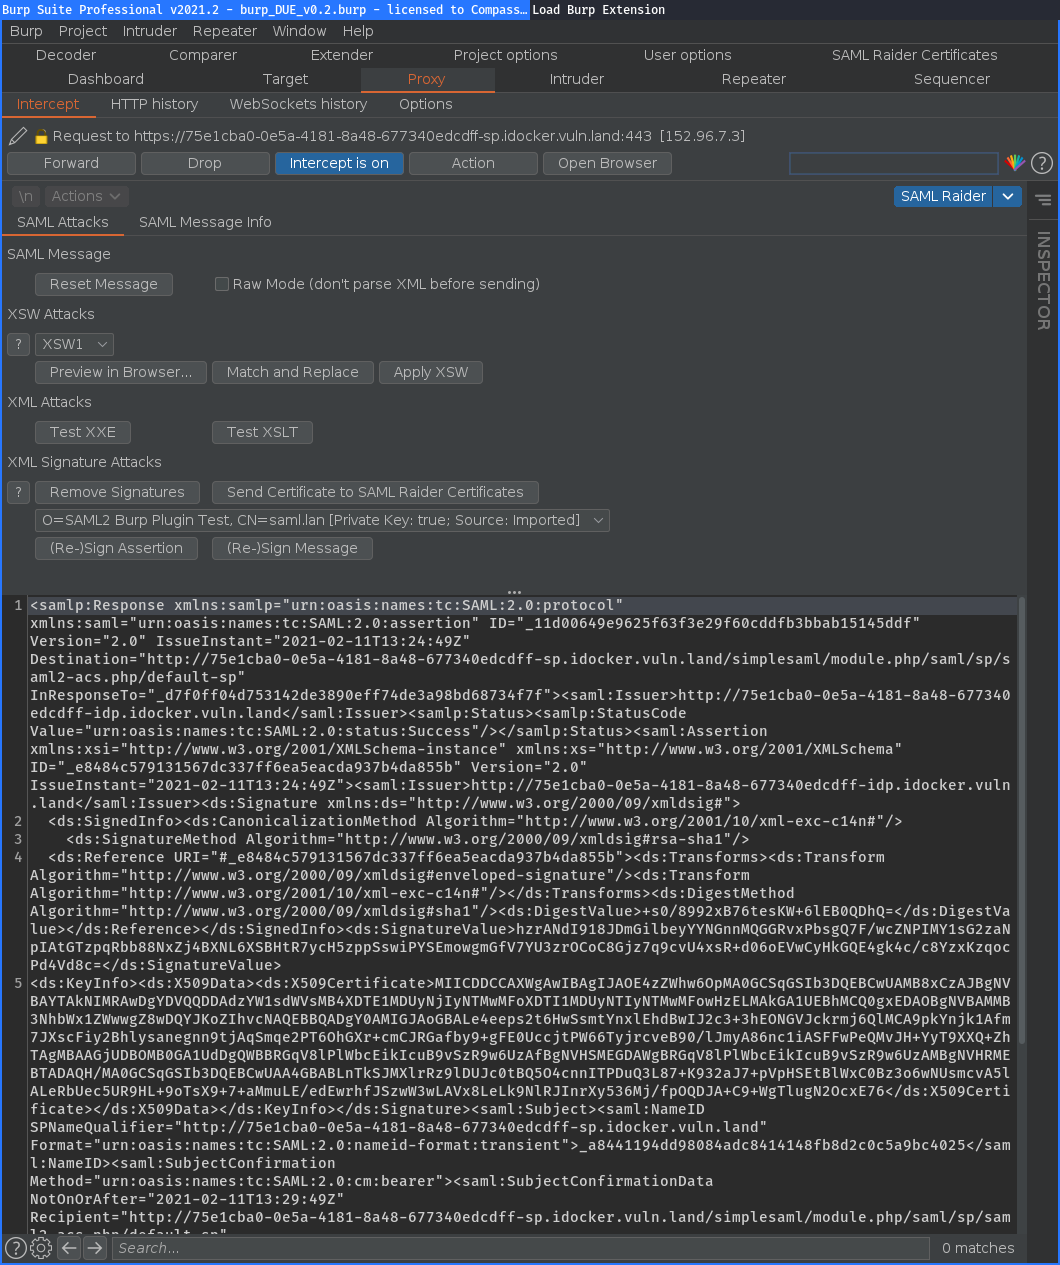 compasssecurity/samlraider
SAML2 Burp Extension
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
디렉터리, 서브도메인, 파라미터, 사용자 이름, 비밀번호 및 웹 퍼징 페이로드를 포괄하는 버그 바운티 헌팅용 엄선된 워드리스트 모음입니다.
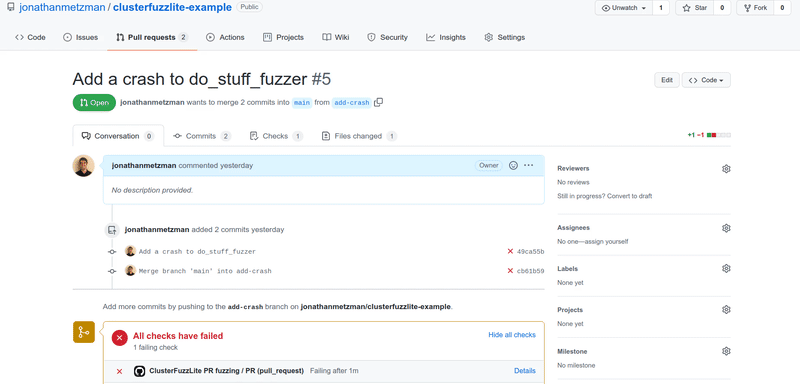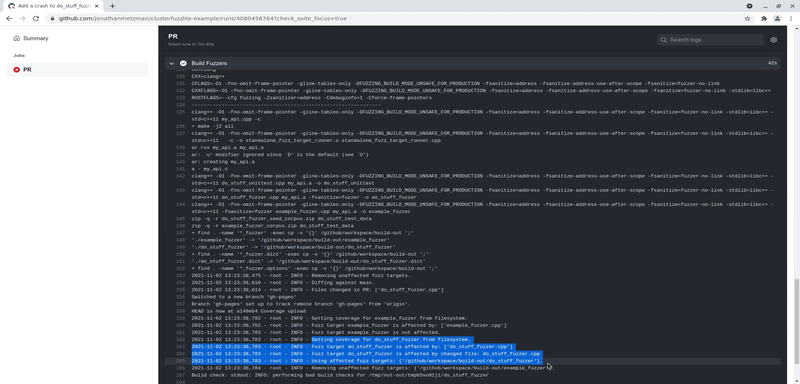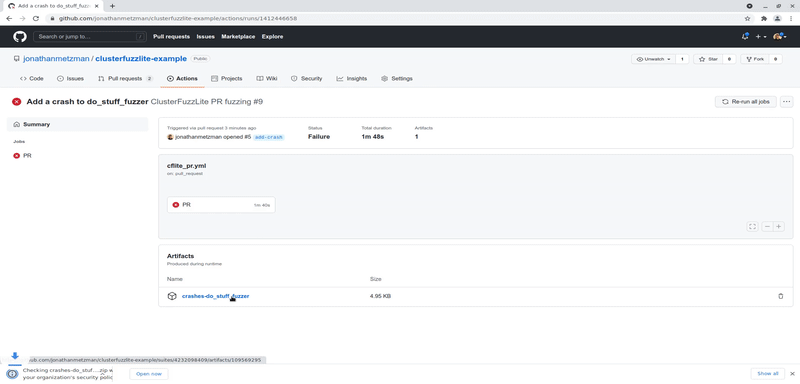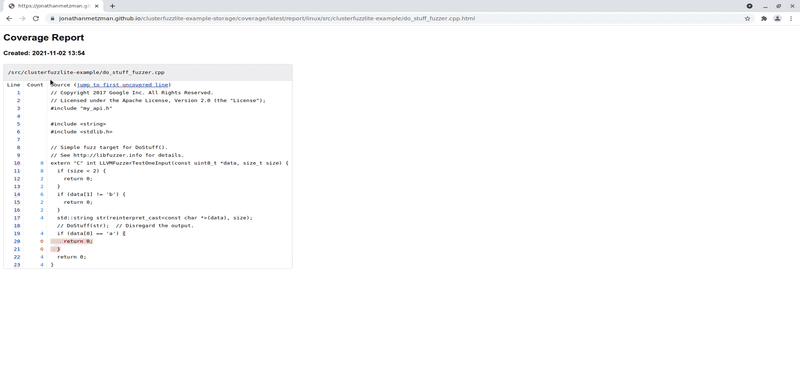 google/clusterfuzzlite
CI 워크플로우에 통합되어 코드 변경 및 배치 실행에서 취약점을 찾는 지속적 퍼징 솔루션으로, 여러 언어와 CI 시스템을 지원합니다.
 dzonerzy/gowapt
Go 웹 애플리케이션 침투 테스트
 blackarch/wordlistctl
웹사이트와 토렌트 피어에서 워드리스트 아카이브를 가져오고, 설치하고, 검색합니다.