#1
 pepelux/sippts
SIP 기반 VoIP 시스템 감사용 도구 세트
 robertcprice/ncpu
미분 가능한 신경 컴퓨터, GPU 기반 CPU 에뮬레이션 및 프로그램 합성을 위한 연구 런타임입니다. 특징: 신경 ALU, 일정 시간 암호화, JEPA 세계 모델 및 Metal에서 자체 호스팅 C 컴파일러.
 zeze-zeze/ioctlance
x64 WDM 드라이버에서 취약점을 찾는 데 사용되는 도구
 lc/theftfuzzer
TheftFuzzer는 일반적인 잘못된 구성에 대해 Cross-Origin Resource Sharing 구현을 퍼징하는 도구입니다.
 gokulapap/reconator
서브도메인 열거, 디렉터리 브루트포싱, JS/링크 마이닝, WAF 핑거프린팅, 테이크오버 탐지를 위한 17개 이상의 모듈을 갖춘 자동화 정찰 프레임워크. FastAPI 백엔드, React 대시보드, Telegram 알림, 대량 대상 처리를 특징으로 합니다.
 imperva/automatic-api-attack-tool
Imperva의 사용자 정의 가능한 API 공격 도구는 API 사양을 입력으로 받아, 이를 기반으로 한 공격을 생성 및 실행하여 출력으로 제공합니다.
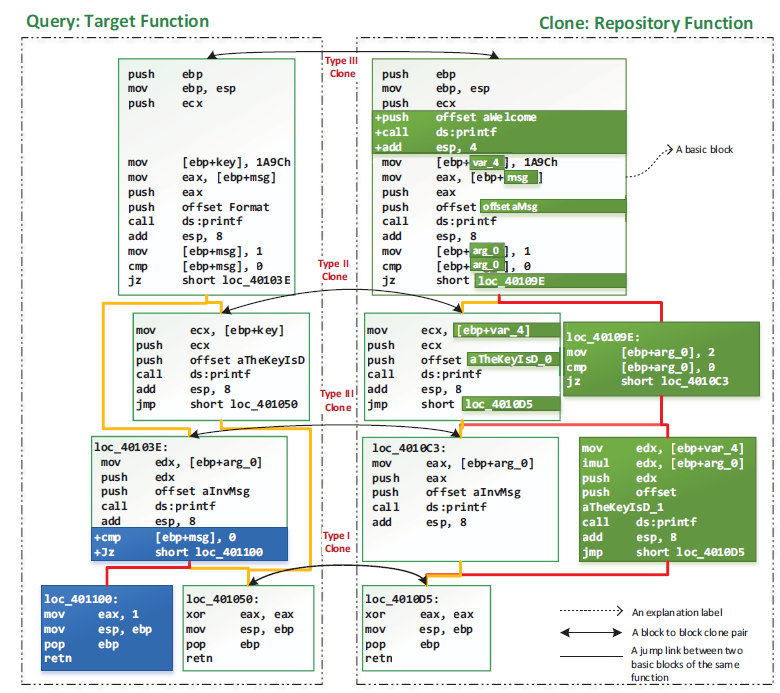 mcgill-dmas/kam1n0-community
여러 아키텍처에 걸쳐 정적, 동적 및 머신러닝 기법을 사용하는 인덱싱, 클론 검색 및 실행 파일 분류를 위한 확장 가능한 어셈블리 분석 플랫폼입니다.
 trailofbits/polytracker
범용 오염 추적, 데이터 흐름 분석 및 트레이싱을 위한 LLVM 기반 계측 도구입니다.
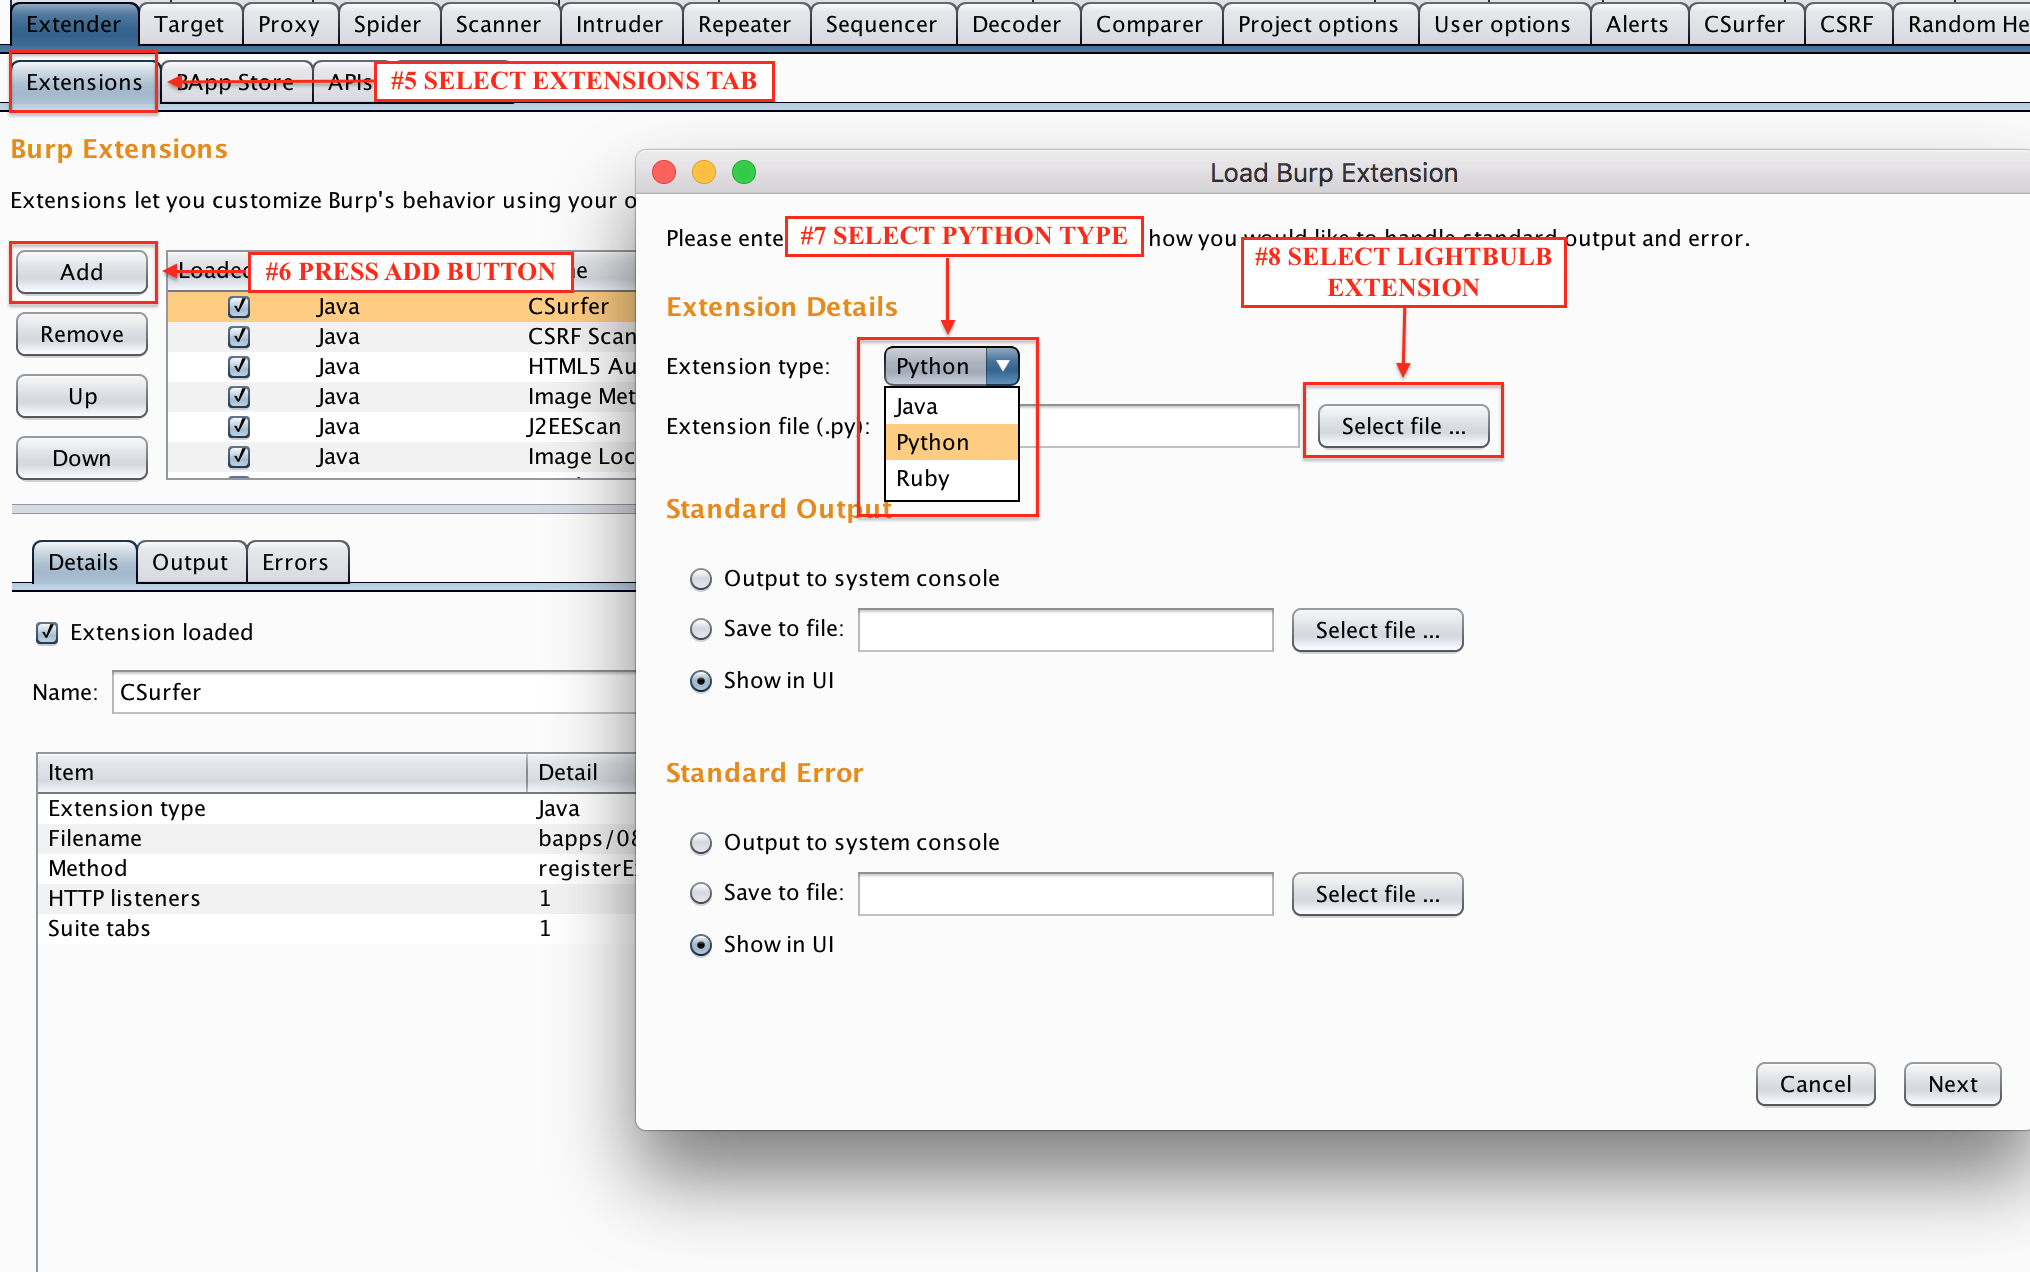 lightbulb-framework/lightbulb-framework
WAFS 감사 도구
 owasp/pysap
pysap는 SAP의 NI, Diag, Enqueue, Router, MS, SNC, IGS, RFC 및 HDB 프로토콜을 사용하여 패킷을 생성하고 전송하기 위한 모듈을 제공하는 오픈 소스 Python 라이브러리입니다.
 ronin-rb/ronin
Ronin은 보안 연구 및 개발을 위한 무료 오픈 소스 Ruby 툴킷입니다. Ronin은 또한 타사 git 저장소를 통해 코드, 익스플로잇, 페이로드 등을 신속하게 개발하고 배포할 수 있습니다.
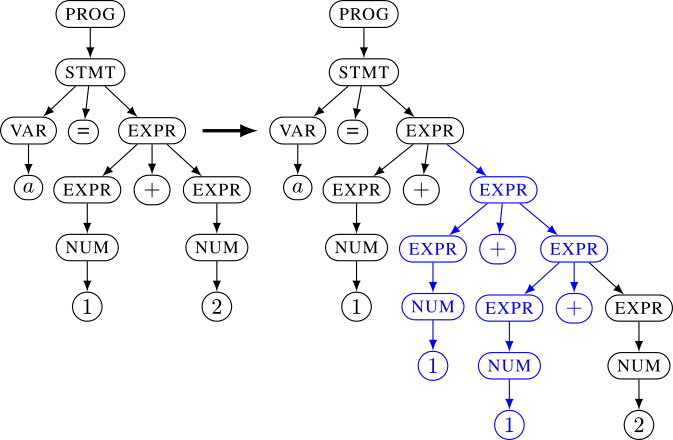
 trailofbits/trailmark
Build and query a graph database representation of source code
 musana/fuzzuli
도메인 인식 URL 퍼저로, 노출된 백업 파일 및 민감한 파일을 웹 서버에서 발견하기 위해 동적으로 워드리스트를 생성합니다.
 c0dejump/hawkscan
웹사이트에 대한 정찰 및 정보 수집을 위한 보안 도구. (python 3.x)
 bw3ll/sharem
SHAREM은 쉘코드 분석 프레임워크로, 45,000개 이상의 WinAPI와 사실상 모든 Windows 시스템 콜을 에뮬레이션할 수 있습니다. 또한 자체 맞춤형 디스어셈블러를 포함하고 있으며, 인코딩된 쉘코드의 디난독화된 디스어셈블리를 보여주거나 에뮬레이션 데이터를…