
 #1
Fuzz testing, mutation-based, generation-based, and coverage-guided fuzzing tools.
Kitploit 추천
 gao-zuin/cve-2022-46395-qemu
QEMU 기반 실험 환경으로 Arm Mali r36p0 GPU 드라이버의 CVE-2022-46395 경합 조건을 재현합니다. PoC, 빌드 스크립트, initramfs 패키징을 포함하여 로컬 취약점 연구 및 회귀 테스트에 사용됩니다.
 syaifulandy/cve-2024-38475
FFUF 및 Seclists를 사용하는 CVE-2024-38475 스캐너
 pedrochalegre7/cve-2024-4367-pdf-sample
CVE-2024-4367에 대한 개념 증명 익스플로잇으로, 샘플 파일 및 익스플로잇 코드와 함께 PDF 파싱 취약점을 시연합니다.
 t-guerrero/axios-redos
Axios Redos (CVE-2021-3749) 개념 증명
 hoodoer/colonelclustered
서버 응답의 실제 내용을 기반으로, 예를 들어 Intruder 실행에서 나온 응답에 대해 텍스트 클러스터링을 수행하여 이상치/그룹을 식별하는 Java Burp 플러그인입니다.
 bishopfox/cve-2022-22274_cve-2023-0656
SonicWall SonicOS 스택 기반 버퍼 오버플로(CVE-2022-22274, CVE-2023-0656)에 대한 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통해 충돌을 테스트하고 트리거합니다.
 r3dxpl0it/rtspserver-code-execution-vulnerability
RTSPServer 코드 실행 취약점 CVE-2018-4013
 jackieya/vitevulscan
CVE-2025-30208 및 CVE-2025-31125 취약점 익스플로잇
 mhackiori/cve-2021-3156
Baron Samedit 취약점의 시각화, 퍼징, 익스플로잇 및 패치
 zunak/cve-2024-22641
CVE-2024-22641에 대한 개념 증명: TCPDF <=6.7.4에서 조작된 SVG 파일에 의해 트리거되는 ReDoS 취약점으로, 정규 표현식 역추적 한도 소진을 시연합니다.
 redcrazyghost/cve-2026-42945
Go 기반 CVE-2026-42945 (nginx HTTP/2) 익스플로잇 도구로, 승인된 보안 테스트를 위한 탐지, 크래시 프로빙, 명령 실행 및 리버스 셸 기능을 제공합니다.
 ish2yu/cve-2025-55780
MuPDF의 널 포인터 역참조, 나에 의해 발견된 첫 번째 CVE
 michelleamesquita/cve-2018-16890
CVE-2018-16890
 fineman999/poc_cve-2024-36420
CVE-2024-36420에 대한 로컬 재현 연구실 및 Nuclei 템플릿, Flowise에서 검증되지 않은 fileName 매개변수를 통한 임의 파일 읽기 취약점입니다. 취약한 버전(1.4.3)과 패치된 버전(3.1.2)의 동작을 검증합니다.
 spiralbl0ck/cve-2020-11097-poc
CVE-2020-11097을 사용하여 FreeRDP를 충돌시키는 POC
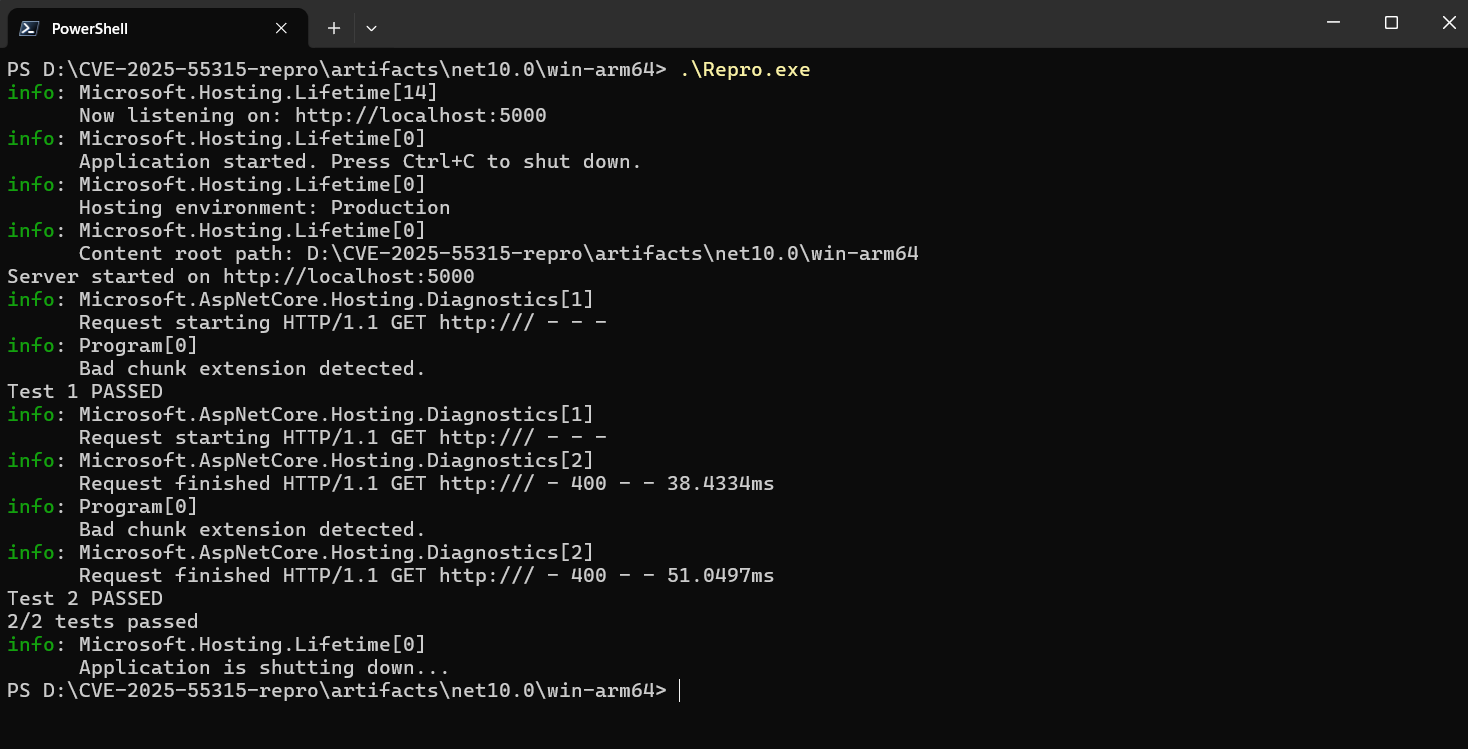 sirredbeard/cve-2025-55315-repro
ASP.NET Core에서 CVE-2025-55315를 재현하는 도구
 segfault-it/cve-2022-41352
cve-2022-41352 PoC
 anyanything/cve-2026-8461-poc
CVE-2026-8461에 대한 개념 증명 악용으로, 패치되지 않은 ffmpeg 버전에서 충돌을 유발하는 조작된 AVI 파일을 생성합니다.








