#1

 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구
 m4n3dw0lf/pythem
펜테스트 프레임워크
aflplusplus/aflplusplusAFL++는 최첨단 퍼저이며 벤치마크에서 1위를 차지했습니다. 원래 AFL을 기반으로 했습니다. 오늘날에는 qemu 5.1, 충돌 없는 커버리지, 향상된 laf-intel & redqueen, AFLfast++ 파워 스케줄, MOpt 뮤테이터, unicorn_mode…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 0vercl0k/wtf
분산형, 코드 커버리지 기반 스냅샷 퍼저로, Windows 및 Linux의 사용자 모드와 커널 모드 타겟을 지원하며, 에뮬레이터 및 하이퍼바이저 백엔드를 포함합니다.
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 s0md3v/xsstrike
가장 진보된 XSS 스캐너.

 aftermathlabs/discord-crasher
바이너리 계측 및 퍼징을 통해 발견된 일부 버그
 mr-xn/penetration_testing_poc
침투 테스트와 관련된 POC, EXP, 스크립트, 권한 상승, 소형 도구 등---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss…
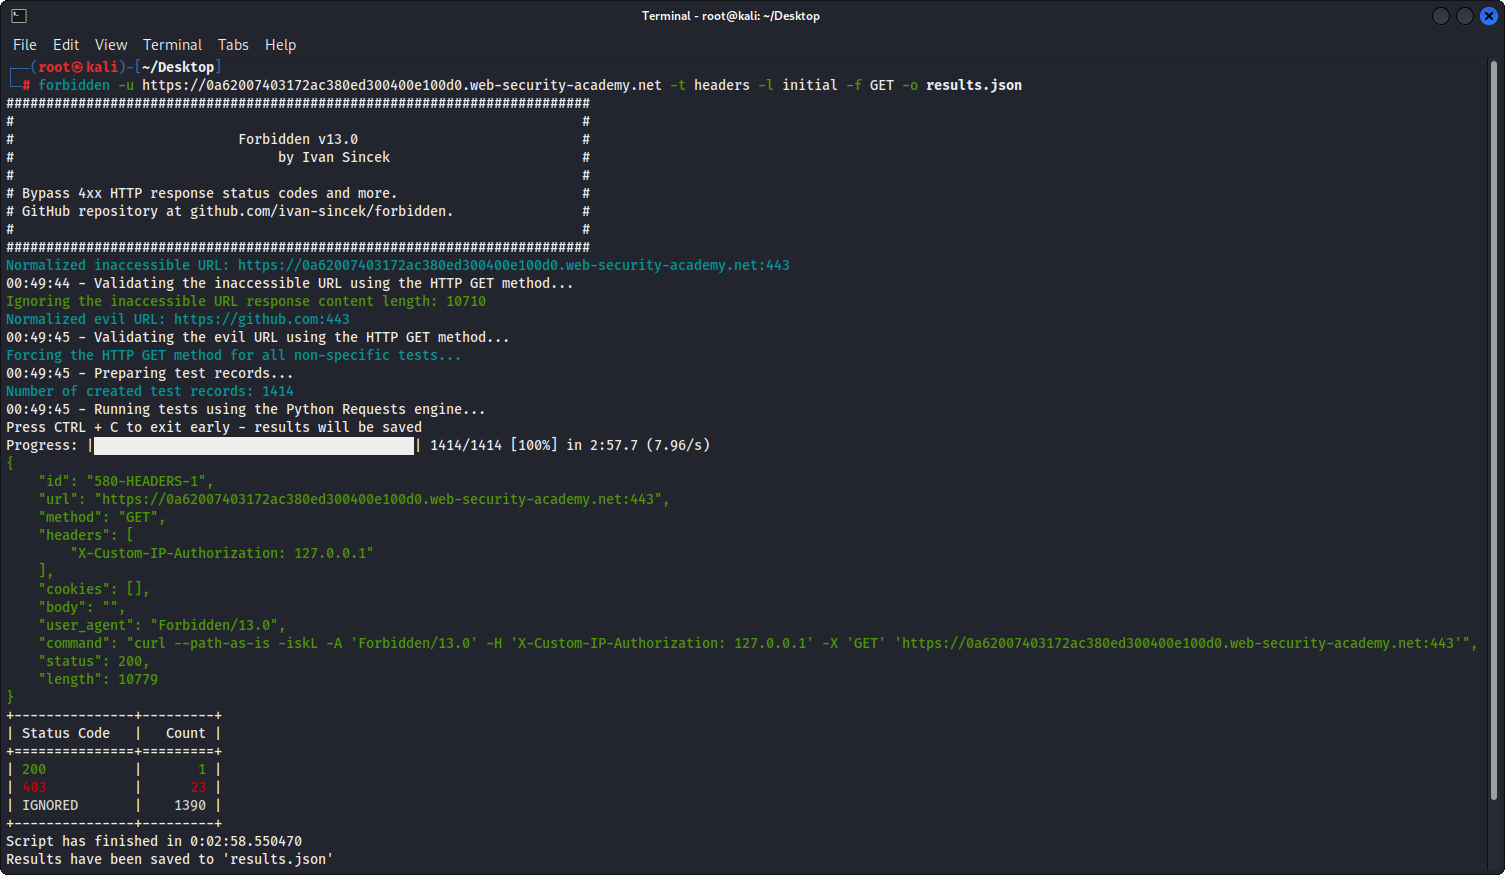 ivan-sincek/forbidden
4xx HTTP 응답 상태 코드 및 그 이상을 우회합니다. 이 도구는 Python Requests, PycURL 및 HTTP Client를 기반으로 합니다.
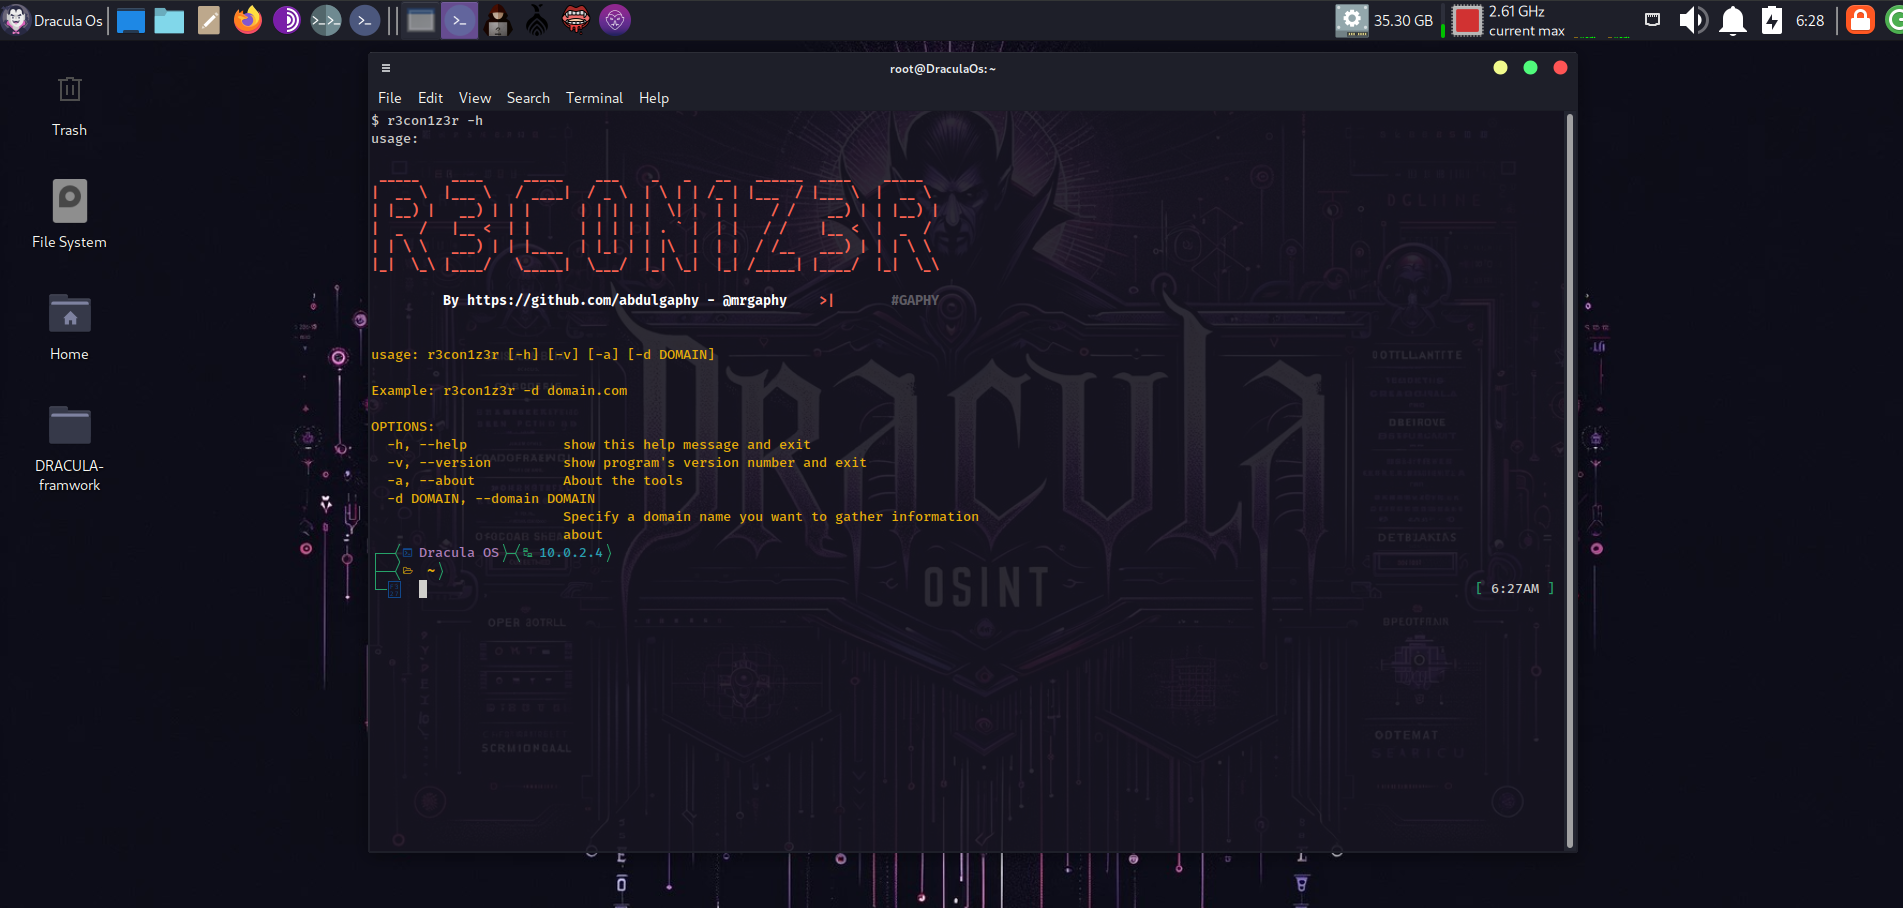 emrekybs/draculaos
Dracula OS는 OSINT(오픈 소스 인텔리전스) 및 사이버 인텔리전스 임무를 위해 세심하게 설계된 Linux 운영 체제입니다.
 fantaghost/fgscanner
FGscanner는 고급 오픈소스 URL 스캐너입니다.
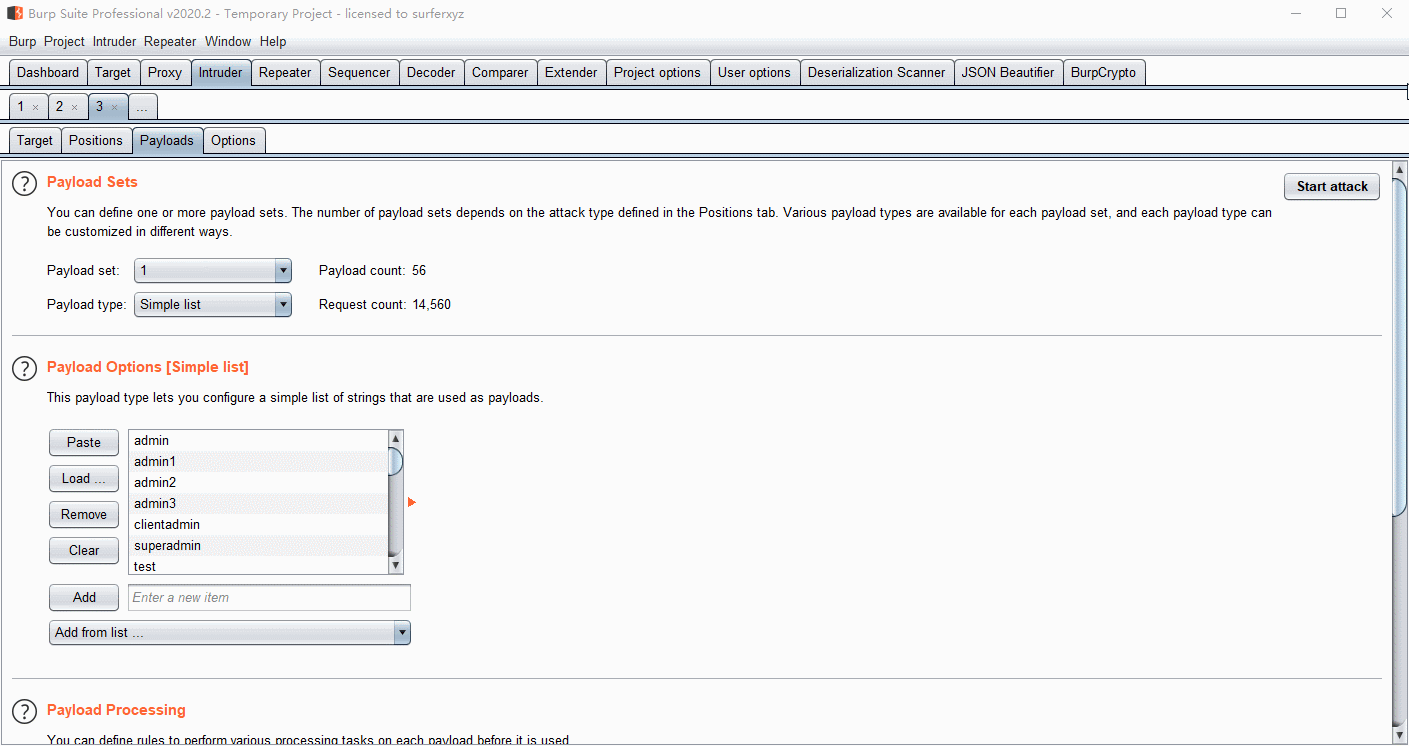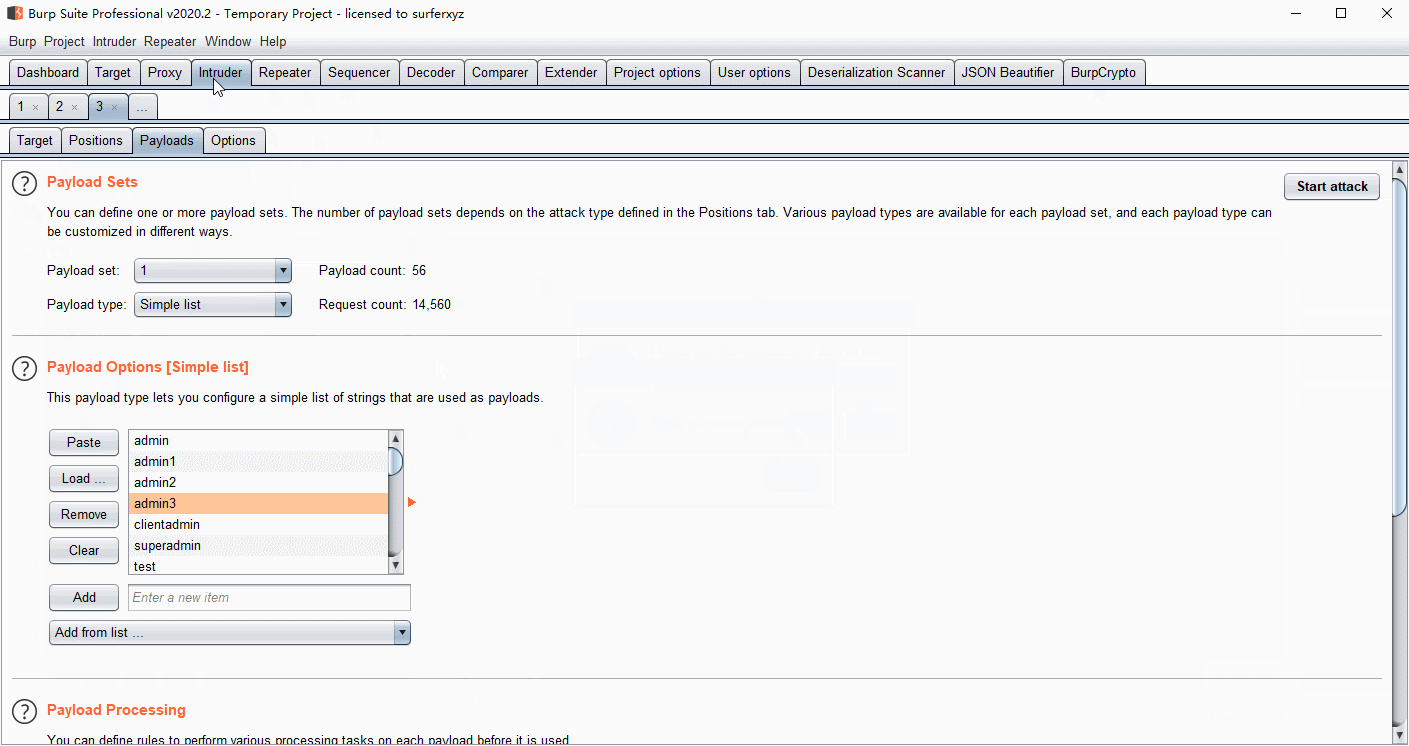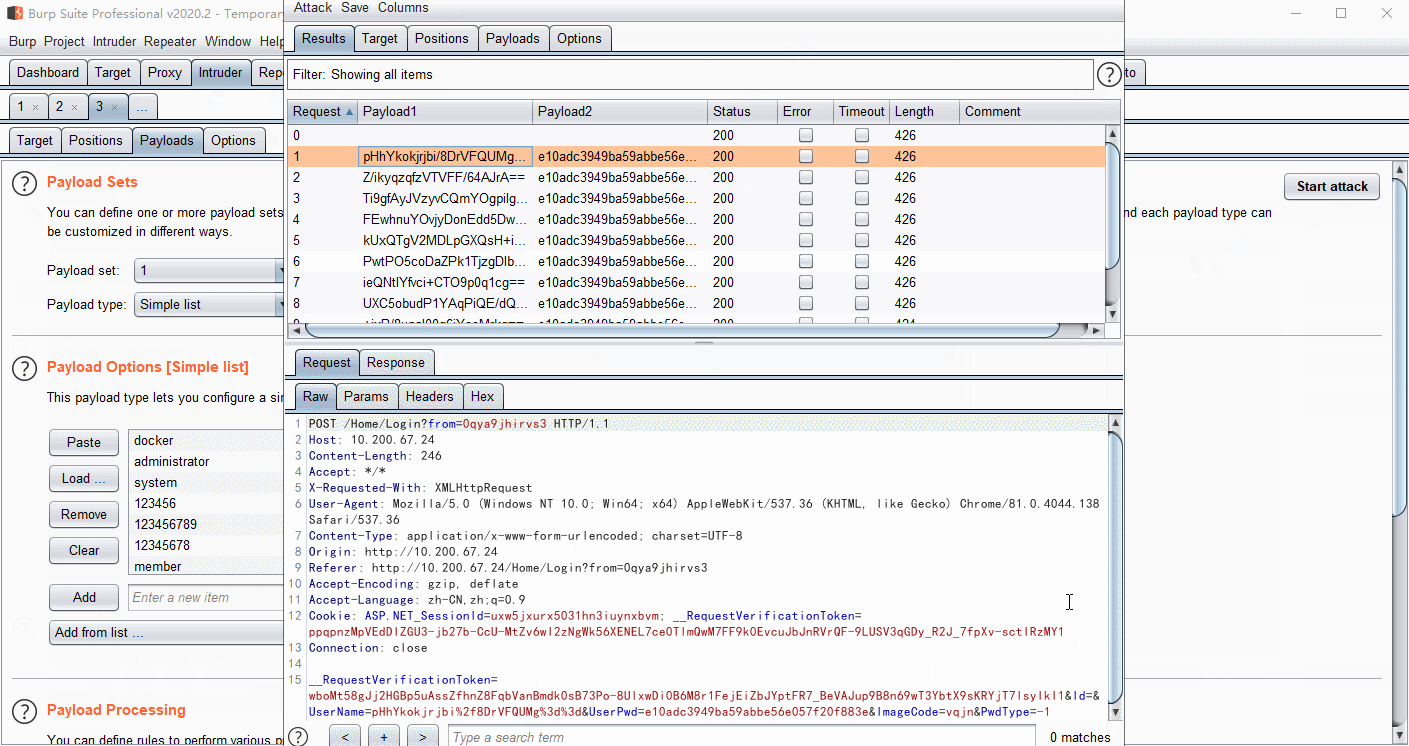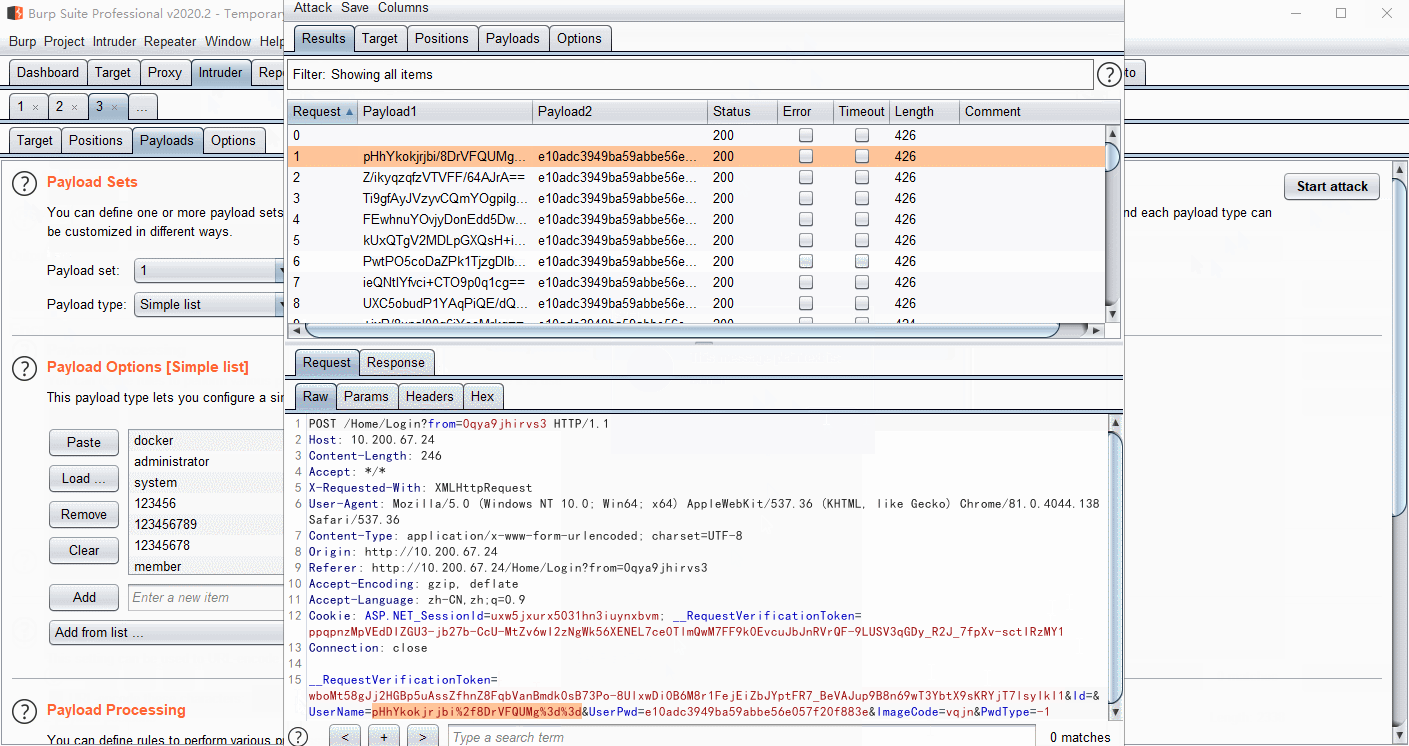 whwlsfb/burpcrypto
AES, RSA, DES 또는 사용자 지정 JS 코드로 페이로드를 암호화하는 BurpSuite 플러그인으로, 웹 애플리케이션 보안 테스트 중 프런트엔드 암호화 트래픽의 자동 복호화를 가능하게 합니다.
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.