
 #1
Firmware extraction, unpacking, emulation, vulnerability discovery, and binary analysis tools.
Kitploit 추천
 jaden-bowers/tenda-router-vr-and-exploit
Tenda AC15 라우터 펌웨어 재호스팅 및 원격 명령 실행 (CVE-2020-10987) 익스플로잇 재현에 대한 분석 보고서
 donfanning/mips-cve-2014-9222
Zyxel 라우터 펌웨어와 MIPS 아키텍처를 파헤쳐 보며 재미를 느껴보세요.
 myasnik/hardware-hacking-cheatsheet
하드웨어 해킹 치트시트
 spiralbl0ck/sigint_through_brother_printers
CVE-2017-7588을 통해 취약한 Brother 프린터를 악용하고, 데이터를 수집하며, 공격 시뮬레이션을 위한 맞춤형 펌웨어 임플란트를 개발합니다.
 hessandrew/cve-2020-0557_intel-sa-00338
https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00338.html
 spiralbl0ck/bios-stuff-related-programming
최종 목표: BIOS 네트워킹 스택을 사용한 BIOS 루트킷 및 RSHELL
 dudux/routerfirmwares
다수의 라우터 펌웨어 이미지들. 주로 구할 수 없어서 JTAG, UART, 플래시 디솔더링 또는 기기 내 루트 권한 획득을 통해 추출해야 하는 것들입니다. 이 중 상당수는 전 세계 ISP(인터넷 서비스 제공업체)에 의해 배포되고 있습니다. 여기에 덤프를 풀…
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT 스마트 CCTV의 루트 액세스 및 평문 자격 증명 노출
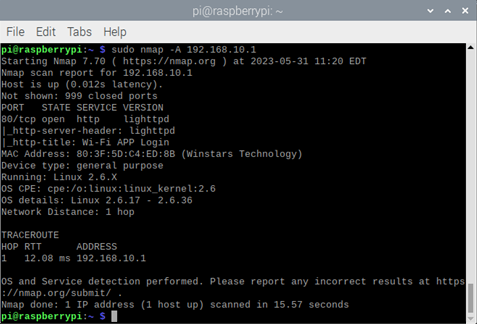 scorpion-security-labs/cve-2020-12124
CVE-2020-12124에 대한 개념 증명 익스플로잇으로, Wavlink AC1200 라우터를 대상으로 하며 CGI 인터페이스에서 인증되지 않은 명령 주입 및 스택 버퍼 오버플로를 시연합니다.
 kaisersource/cve-2021-3166
CVE-2021-3166을 대상으로 한 개념 증명 익스플로잇으로, ASUS DSL-N14U 라우터에 악성 펌웨어를 업로드하여 서비스 거부 상태를 유발합니다.
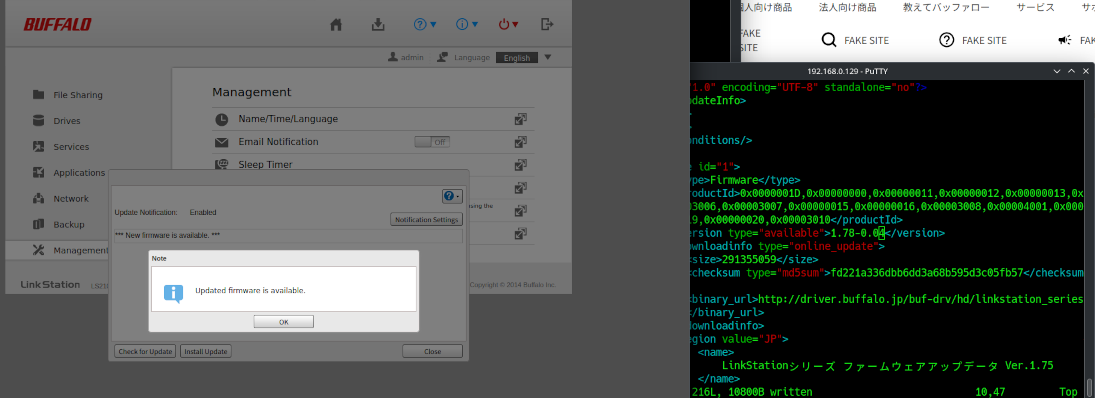 christopher-pace/cve-2023-51073
버팔로 LS210D 버전 1.78-0.03의 펌웨어 업데이트 서버 검증 취약점
 justinsteven/cve-2020-10759-poc
CVE-2020-10759 (fwupd 서명 검증 우회)에 대한 개념 증명
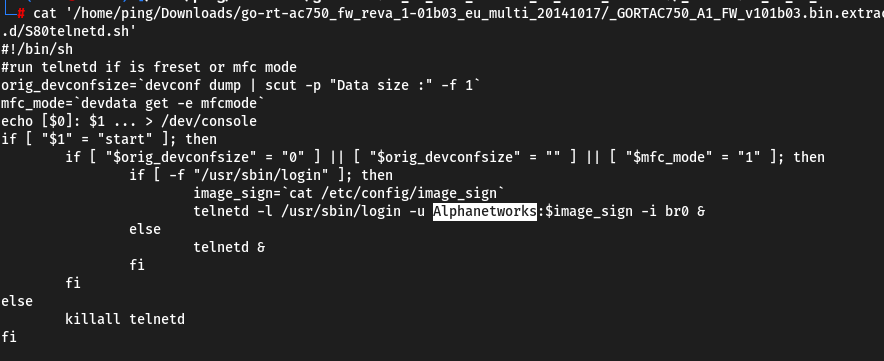 fallenskill1/cve-2024-22853
D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03에는 Alphanetworks 계정에 대한 하드코딩된 비밀번호가 있어 원격 공격자가 telnet 세션을 통해 root 액세스 권한을 얻을 수 있습니다.
 risuxx/cve-2023-34853
CVE-2023-34853 공개: Supermicro X12DPG-QR BIOS 펌웨어의 스택 오버플로 취약점으로, 로컬 권한 상승을 통해 DXE Runtime UEFI 애플리케이션 실행이 가능함.
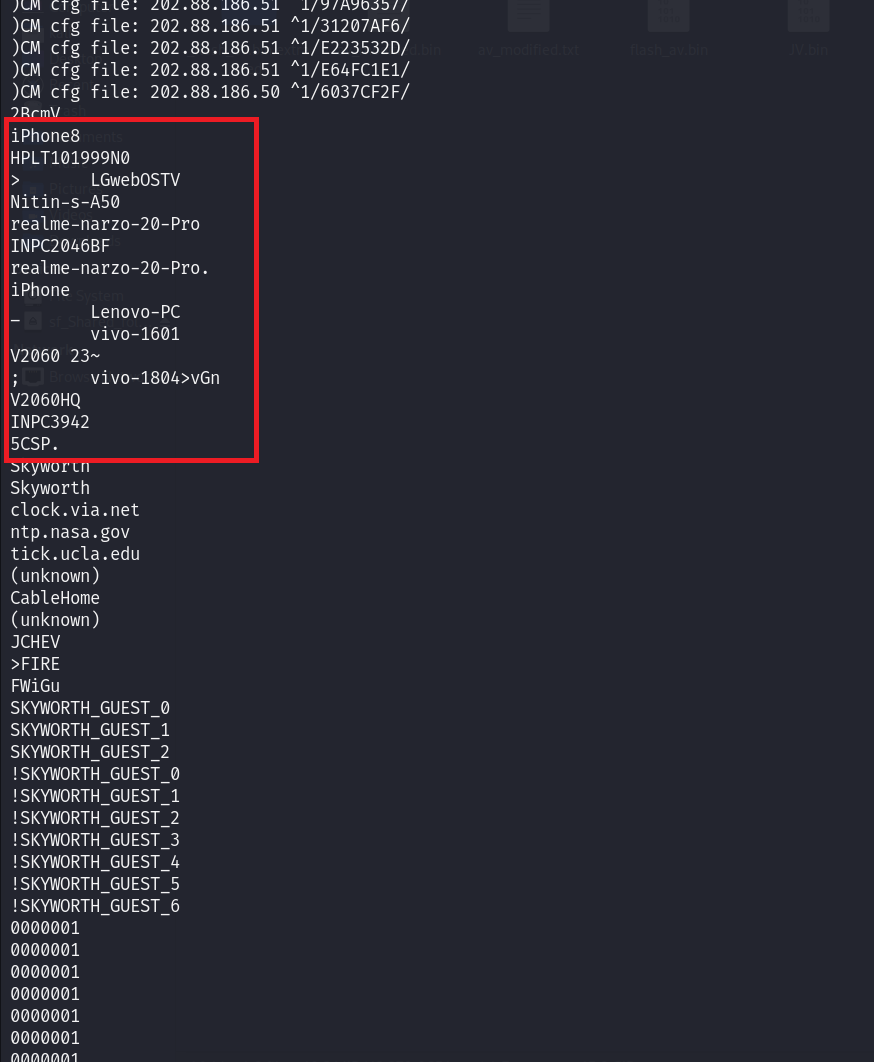 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
 tadash10/detect-cve-2024-0762
CVE-2024-0762와 같은 취약점, 특히 UEFI 펌웨어에서의 취약점을 탐지하는 것은 저수준 특성 때문에 상당히 어렵습니다.








