
 #1
Comprehensive frameworks for exploit development, testing, and execution.
Kitploit 추천

 facundomfernandez/pentesting-obioba
블랙박스 침투 테스트: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). 루트 권한 상승. 실행 및 기술 보고서
 erman-bolukbasi/web-penetration-drupal
Drupal 웹 애플리케이션의 침투 테스트 — Nmap, Burp Suite 및 Metasploit을 사용하여 익스플로잇된 CVE-2018-7600 (Drupalgeddon 2) | BB CyberSec 인턴십
 indiquarks/vsftpd-cve-2011-2523-lab
Metasploit Framework를 통해 VSFTPD 2.3.4 백도어를 익스플로잇하는 침투 테스트 랩
 trex1e/copyfail-cve-2026-31431
# CVE-2026-31431용 확장 Linux 로컬 권한 상승 PoC — 자동 커널 버전 감지 및 취약 범위 확인 기능을 갖춘, 승인된 보안 테스트용 도구입니다.
 mfloresdacunha/cve-2026-31431
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널의 algif_aead에서 splice를 사용하여 페이지 캐시를 덮어쓰고 루트 권한을 획득합니다. 읽기 전용 탐지기를 포함합니다.
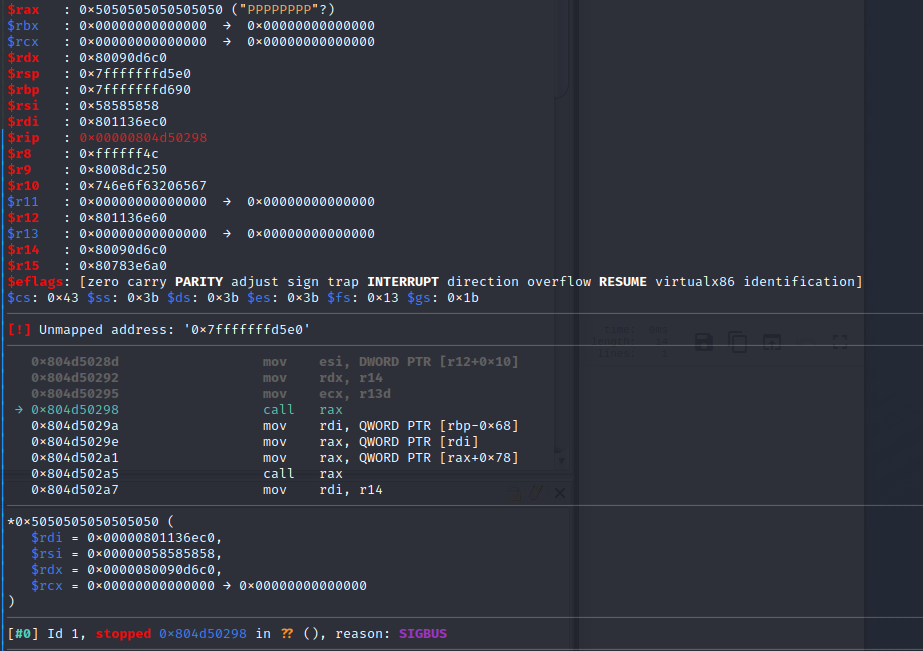 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 이메일에서 루트 권한의 제로클릭 RCE로 - 원격 코드 실행/메모리 손상/ROP 체인
 lucabarile/zdi-can-16318
CVE-2023-32162에 대한 익스플로잇 및 보고서
 rakesh143/cve-2019-0808
CVE-2019-0808에 대한 개념 증명 익스플로잇입니다. Windows 커널 권한 상승 취약점입니다. win32k.sys의 use-after-free 버그를 악용하여 SYSTEM 권한을 획득하는 방법을 보여줍니다.
 dgrobinson0/copyfile_cve-2026-31431
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, AF_ALG와 splice를 통해 페이지 캐시의 setuid 바이너리를 손상시켜 루트 셸을 획득합니다.
 v-rzh/cve-2021-4034
Root 익스플로잇 for CVE-2021-4034 (PwnKit) — pkexec의 out-of-bounds write를 악용하여 Linux 시스템에서 root 권한으로 권한 상승을 수행합니다.
 sandiyochristan/oo
Bad Spin: Android Binder 권한 상승 익스플로잇 (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986: 취약점을 악용하기 위한 Python, Ruby, NMAP 및 Metasploit 모듈.
 dennisdgr/cve-2026-31431-poc
적응된 copy fail 익스플로잇 버전으로, 루트 셸로 진입시키는 대신 파라미터를 사용합니다.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — CVE-2018-7600(Drupalgeddon2)을 악용한 RCE, settings.php에서 DB 자격 증명 추출, 관리자 비밀번호 해시 위조, SUID find를 통한 루트 권한 상승.
 armircetaj/tetragon-dirtyfrag
Cilium Tetragon TracingPolicy를 사용하여 런타임에서 DirtyFrag Linux LPE 체인(CVE-2026-43284 / CVE-2026-43500) 차단
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VOIP 전화기를 위한 원격 코드 실행.
 darioomatos/cve-2026-31431-copyfail
CVE-2026-31431에 대한 교육적 분석: AF_ALG AEAD 제자리(in-place) 연산을 통한 Linux 커널 로컬 권한 상승, 기술적 근본 원인, 탐지 및 완화 방법을 포함합니다.
 fsn4k3/dahua-dvr-metasploit
CVE-2013-6117(Dahua DVR 인증 우회)에 대한 개선된 Metasploit 모듈








