
 #1
Tools for analyzing and securing firmware, microcontrollers, and low-level hardware components.
Kitploit 추천

 microsoft/litebox
보안에 중점을 둔 라이브러리 OS로, 커널 모드 및 사용자 모드 실행을 지원합니다.
 bertoldvdb/pcanexploit
CVE-2024-44610: Peak PCAN-Ethernet CAN-(FD) 게이트웨이에서의 인증된 원격 루트 익스플로잇
 azhariramadhan/cve-2025-45512
U-Boot 부트로더 취약점에 대한 개념 증명 익스플로잇 모음으로, 안전하지 않은 업데이트 메커니즘, 하드코딩된 자격 증명, 디버깅 인터페이스 접근, 안티롤백 보호 기능 부재 등을 포함하며, 승인된 IoT 보안 테스트를 위한 도구입니다.
 aureliusivan/ubl-itel-s23
Itel S23 (S665L) / Unisoc T606용 부트로더 잠금 해제 (CVE-2022-38694 사용)
 5ulfur/cve-2025-57428
CVE-2025-57428
 419066074/cve-2021-40859
Auerswald COMpact 8.0B 백도어 익스플로잇
 amazingout/tesla-cve-2020-10558
TESLA MODEL 3 해킹
 1337g/cve-2017-3881
크레딧: artkond
 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…

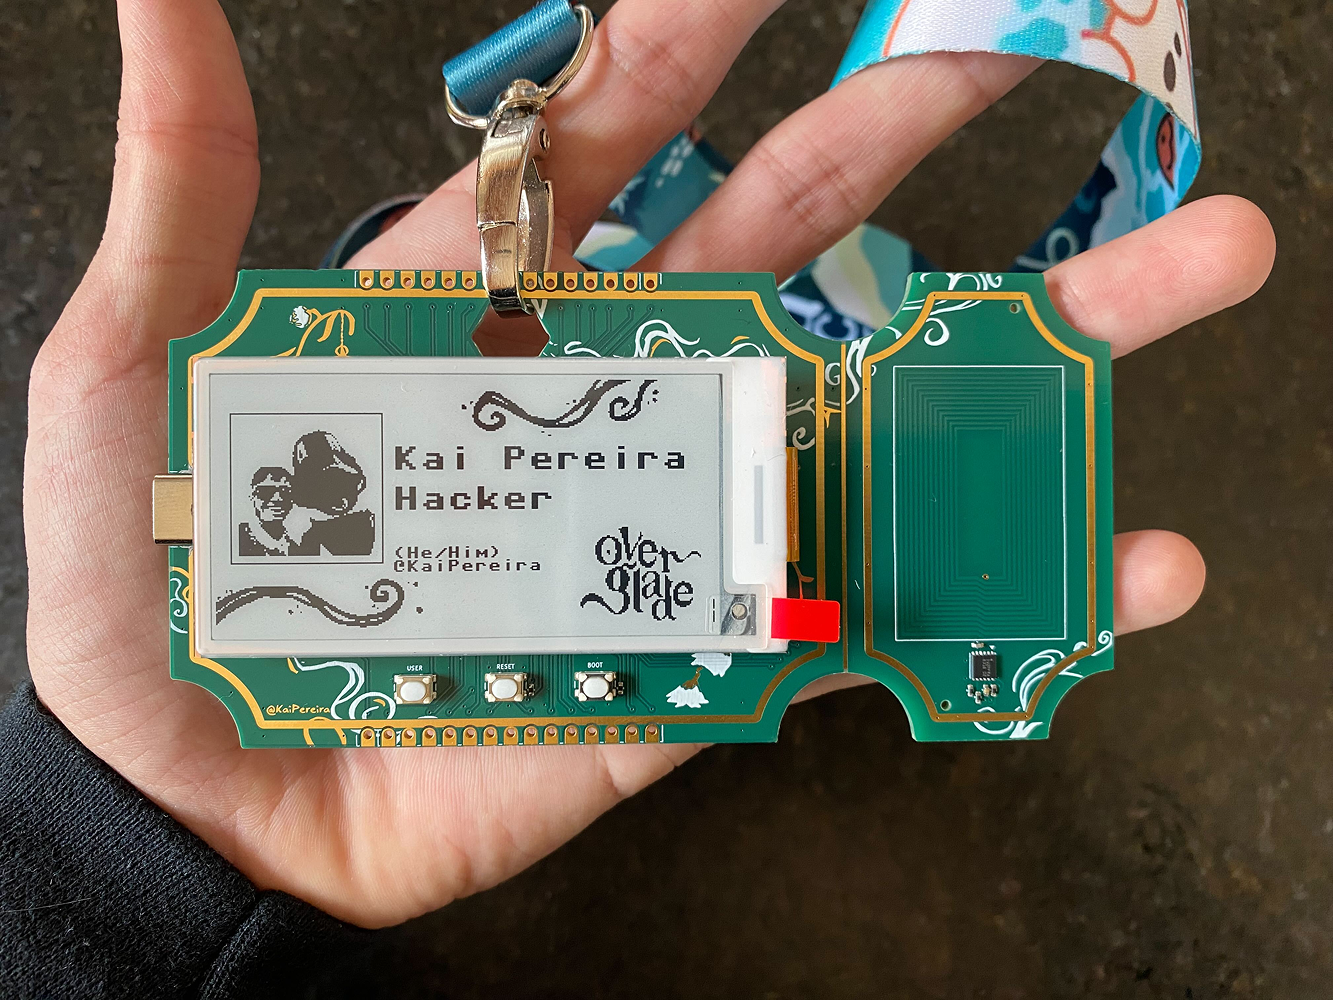 kaipereira/overglade-badges
싱가포르 Overglade 게임 잼을 위한 NFC 해커톤 배지!
 scorpion-security-labs/cve-2020-12124
CVE-2020-12124에 대한 개념 증명 익스플로잇으로, Wavlink AC1200 라우터를 대상으로 하며 CGI 인터페이스에서 인증되지 않은 명령 주입 및 스택 버퍼 오버플로를 시연합니다.
 aureliusivaninvenioptl/ubl-itel-s23
Itel S23 (S665L) / Unisoc T606의 부트로더를 CVE-2022-38694를 사용하여 잠금 해제
 alexandre-bartel/cve-2019-12594
이것은 DOSBox 0.74-2에서 발생하는 취약점 CVE-2019-12594에 대한 PoC입니다.
 adikso/cve-2024-5633
CVE-2024-5633용 PoC
 0xbbdd/cve-2022-46152
CVE-2022-46152: `cleanup_shm_refs' 함수의 배열 인덱스 검증 불량.
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045는 TP-Link Tapo c200 IP 카메라에서 원격 코드 실행(Remote Code Execution)을 허용하는 명령 주입(Command Injection) 취약점입니다. 이 취약점은 장치의 주요 바이너리 중…
 chrisl0tus/cve-2023-34924
H3C Magic B1STW 라우터의 SetAPInfoById 함수에서 발생하는 버퍼 오버플로 취약점에 대한 개념 증명 익스플로잇으로, 웹 서비스 충돌 및 잠재적인 셸 접근을 유발합니다.








