
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천
 splinter0/cve-2018-5803
Vagrant 기반 랩 환경으로 CVE-2018-5803 테스트를 위해 설계되었으며, 취약점 분석 및 익스플로잇 실습을 위한 재현 가능한 설정을 제공합니다.
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700의 실행 시나리오를 보여주는 C2 서버 데모 소스 코드
 mr-destroyer/cve-2025-55182
CVE-2025-55182용 익스플로잇으로, Next.js React Server Components의 프로토타입 오염을 통해 원격 코드 실행(RCE)을 가능하게 하며, 명령 실행 및 리버스 셸 기능을 포함합니다.
 hydrasoft/cve-2026-41089-netlogon-rce
CVE-2026-41089에 대한 기술 분석 및 개념 증명(PoC) — 도메인 컨트롤러에 영향을 미치는 Windows Netlogon 서비스의 심각한 인증되지 않은 원격 코드 실행(RCE) 취약점
 atsukisato/pgm-attack
PGM-인덱스에 대한 포이즈닝 공격 연구 코드로, 학습된 인덱스 성능을 저하시키기 위해 적대적 데이터를 구성하는 방법을 시연합니다.
 ericpardee/fire-hd-ownership
아마존이 계속 종료시킨 태블릿 장악하기 — CVE-2022-38181 분석, AI 모델 4개, 그리고 블로그
 makarov05bm/wsgoat
취약한 애플리케이션으로, WebSocket을 해킹하는 방법을 가르쳐 줍니다.
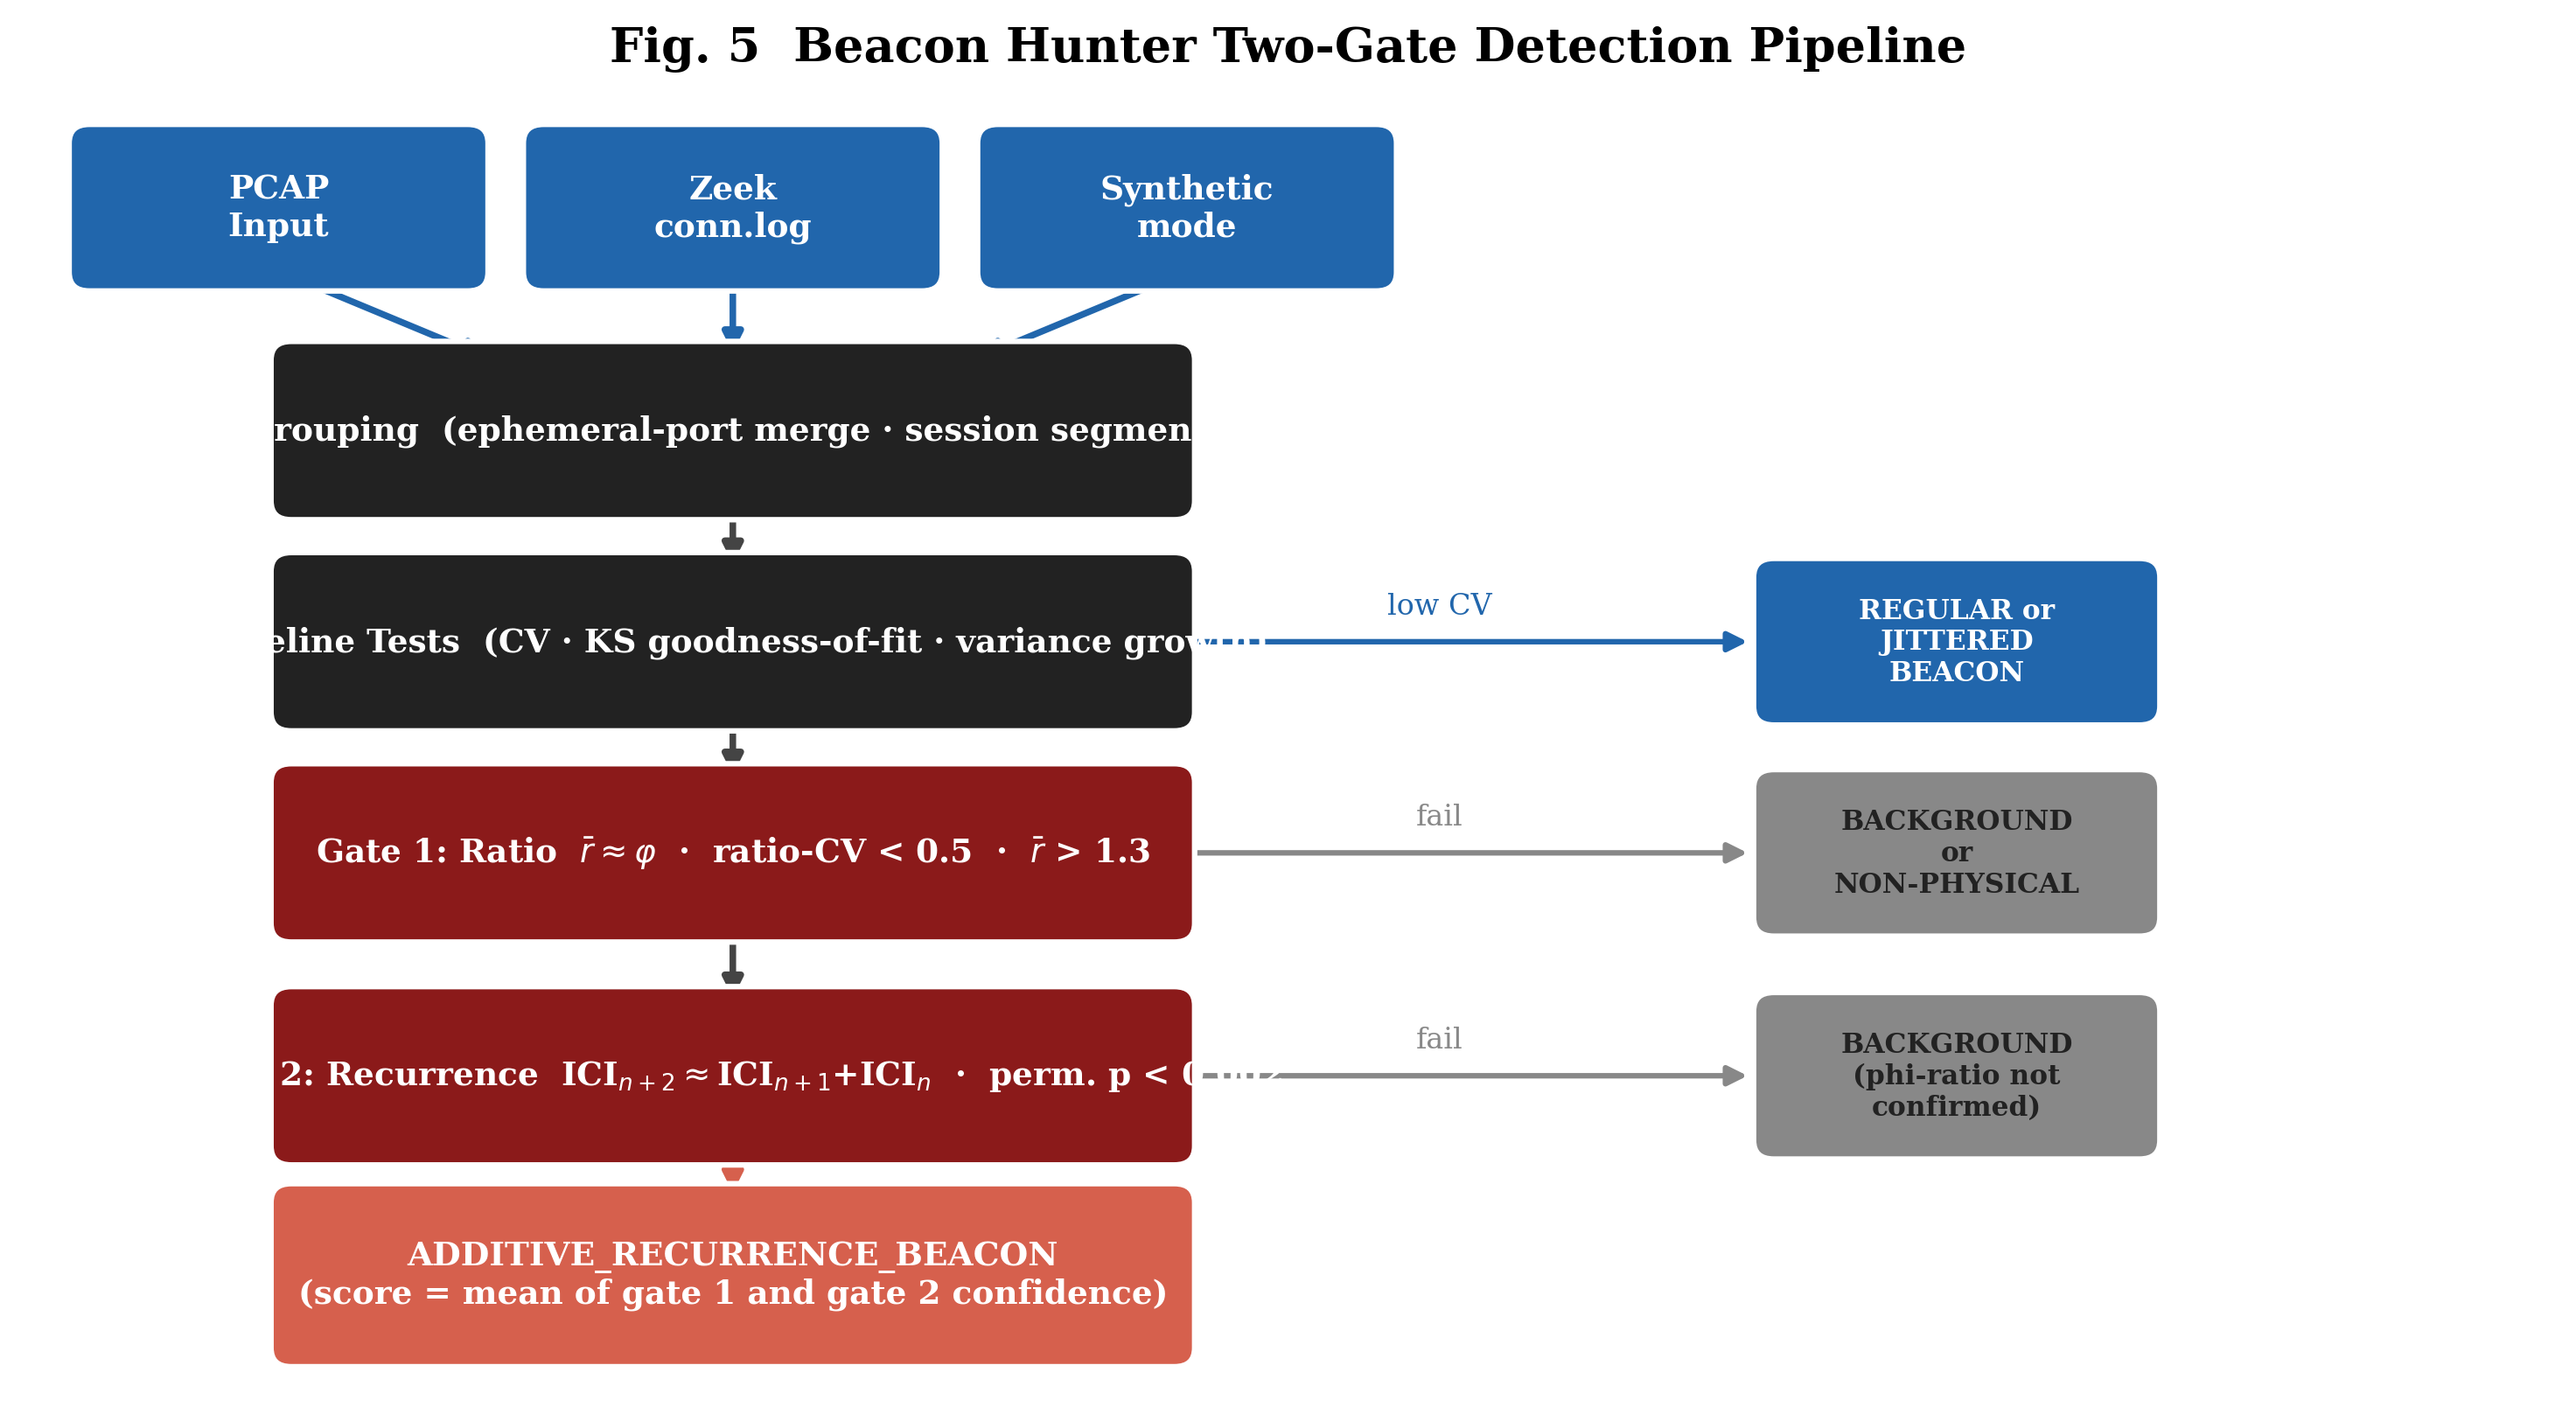 mrcord77/beacon-hunter
RITA 및 표준 규칙성 기반 탐지기를 회피하는 phi 구조의 C2 비콘을 탐지합니다.
 xingchenrs/cybermeowfians
CyberMeowfil(CVE-2026-43499 및 43074)의 다음 단계, vivo 기기에 치우쳐 있을 가능성이 있나요?
 a-poc/blueteam-tools
블루팀 / 사고 대응을 위한 도구와 기술
 sgxgsx/bluetoolkit
모듈식 Bluetooth Classic(BR/EDR) 취약성 테스트 프레임워크로, 정찰 기능과 43개의 공개 공격/CVE용 익스플로잇 모듈, 구조화된 JSON 보고를 제공합니다.
 dinosn/cve-2026-10053-lab
재현 가능한 CVE-2026-10053 (GitLab npm 패키지 레지스트리 경로 탐색 -> git 권한으로 임의 파일 쓰기) 실습 환경. 취약한 19.2.1 vs 패치된 19.2.2, 결정론적 오라클.
 dua2z3rr/cve-2026-29000-poc
CVE-2026-29000 - pac4j-jwt (< 4.5.9 / < 5.7.9 / < 6.3.3) JwtAuthenticator 인증 우회 PoC
 mattijsmoens/intentshield
AI 에이전트를 위한 실행 전 의도 검증. AI가 말하는 것이 아니라 앞으로 수행할 작업을 감사합니다. 의존성 제로, 결정론적, 해시 봉인.
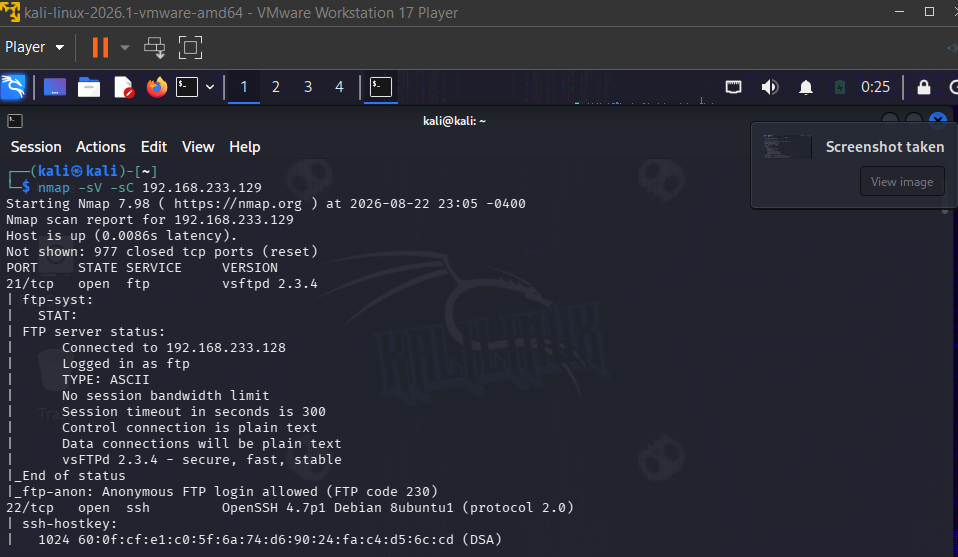 rsakthikumar-cmd/metasploitable2-vsftpd-writeup
Metasploitable2에서 vsftpd 2.3.4 백도어(CVE-2011-2523) 악용 — 정찰, 악용, 그리고 조치를 다루는 실습형 침투 테스트 랩 작성글.
 itsc1sco/mcpjam-to-root
MCPJam Inspector RCE에서 root까지 — CVE-2026-23744, JupyterLab 토큰 노출, 커널 실행 및 OPSMCP 권한 상승
 legendile7/cve-2026-78122-poc
CVE-2026-78122에 대한 개념 증명 익스플로잇으로, docker-socket-proxy의 허술한 접근 규칙을 통해 컨테이너 파일시스템과 환경 변수 유출을 시연하며, 패치된 HAProxy 구성도 포함합니다.








