
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천
 yonliud/cve-2026-76904
One-Day POC | GeoServer 인증 없는 SQL 인젝션을 통한 완전한 RCE

 wattocyber/detection-defense-library
Windows, 클라우드, 컨테이너, 아이덴티티 및 ICS 공격 클래스를 Sigma 규칙, 신뢰 경계 모델, BYOVD 드라이버 인텔리전스 및 Splunk 워크플로우에 매핑하는 탐지 엔지니어링 참조 자료
 wattocyber/offensive-one-liners
권한이 부여된 테스트 및 CTF를 위한 110개의 공격 보안 원라이너로, 카테고리와 킬 체인 단계별로 분류되어 있습니다.
 wattocyber/bug-bounty-library
대상 범위 지정, 인증서 열거 및 선행 기술 검토를 위한 런북, 리콘/퍼즈 플레이북, 체크리스트, CLI 헬퍼를 갖춘 선별된 버그 바운티 방법론 라이브러리.
 perkins-fund/malware-bible
사이버 보안, 리버스 엔지니어링, 악성코드 분석, 프로그래밍 분야의 무료 교육 과정으로, 접근성을 확대하고 실용적인 기술을 함양하며 차세대 사이버 수호자를 지원하기 위해 설계되었습니다.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…
 shawnng078-ops/cve-2024-28000-exploit-lab
격리된 WordPress 실습 환경을 이용한 LiteSpeed Cache 내 CVE-2024-28000의 실습 재현. 정찰, 취약한 해시 복구, 관리자 권한 상승 증명, 정리 및 복구 중심 문서를 포함합니다.
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend Alert SOC335(CVE-2024-49138 익스플로잇)에 대한 조사 및 사고 대응 보고서
 sashs/ropper
다양한 파일 형식의 파일에 대한 정보를 표시하고 여러 아키텍처(x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64)용 ROP 체인을 구축하기 위한 가젯을 찾습니다. 디스어셈블리의 경우 ropper는 훌륭한 Capstone…
 aish19siddiqua-commits/mtechweek_04
격리된 Metasploitable2 VM에서 Metasploit과 Nmap을 사용한 문서화된 침투 테스트로, 원격 익스플로잇, 권한 상승, 그리고 MITRE ATT&CK 매핑을 포함한 완화 조치 검증을 다룹니다.
 horkimhab/cve-2021-24092
취약점, 샌드박싱, 안전한 코딩을 VM, 컨테이너, 침투 테스트와 같은 승인된 실습 환경을 통해 학습하기 위한 초안 교육용 보안 저장소입니다.
 aliasrobotics/cai
사이버보안 AI (CAI), AI 보안을 위한 프레임워크
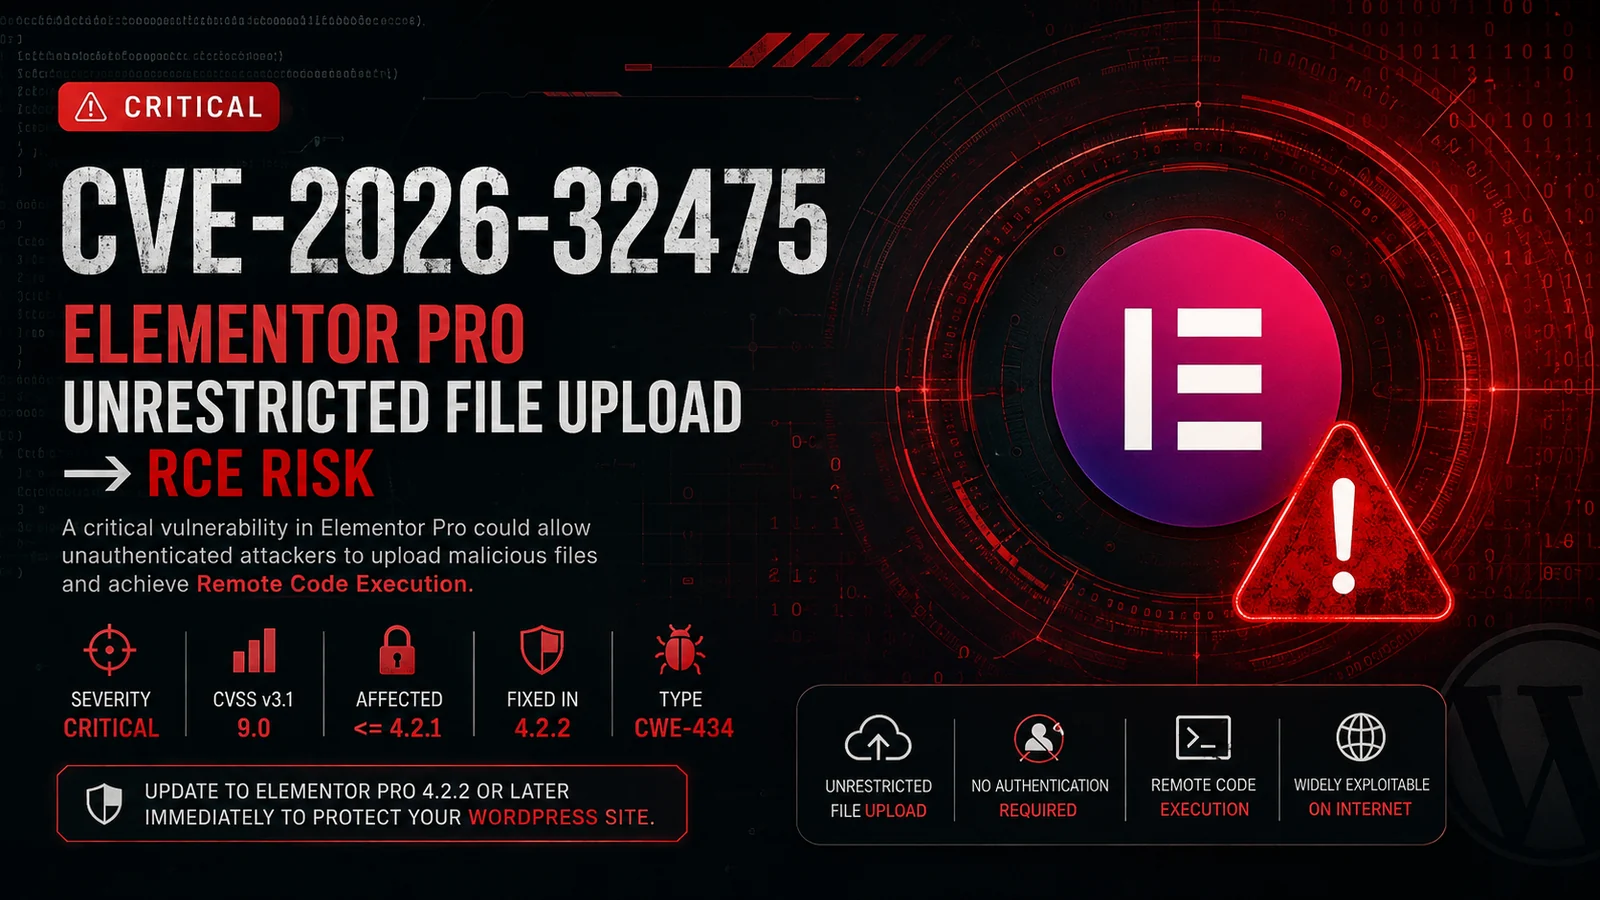 0xblackash/cve-2026-32475
Elementor Pro(CVE-2026-32475)의 심각한 무제한 파일 업로드로 인한 원격 코드 실행에 대한 기술 분석 및 탐지 지침
 r4y-br/cve-2022-22963
CVE-2022-22963을 재현하는 Python 자동화 스크립트로, Spring Cloud Function의 심각한 SpEL 주입 취약점을 악용하여 승인된 실습 환경에서 리버스 셸을 가능하게 합니다.
 haomin-yu/cve-2024-13176-timing-analysis
OpenSSL CVE-2024-13176의 ECDSA 타이밍 누출에 대한 계측 분석 및 재현성 자료
 llaytynher/cve-2026-0740-upload-template
CVE-2026-0740용 재사용 가능한 업로드 템플릿을 제공하며, PoC(개념 증명) 페이로드 제출 및 검증 워크플로우를 지원합니다.
 endrazine/lean-cve-poc
CVE-2026-72844 : Lean 4 커널의 취약점을 사용하여 "0 = 1"을 증명하는 예시
 lylemi/learn-web-hacking
웹 해킹 기초, 일반적인 취약점, 침투 테스트 기술, 방어 보안을 다루는 구조화된 학습 노트와 선별된 도구 및 리소스 목록.








