
 #1
Tools for analyzing application behavior during runtime to find security vulnerabilities.
Kitploit 추천

 cloudflare/security-audit-skill
독립적으로 검증된 기계 판독 가능 결과를 제공하는 다단계 보안 감사용 코딩 에이전트 스킬
 rogerorr/nttrace
Windows 'native' API를 위한 strace와 유사한 프로그램
 fkie-cad/sandroid_dexray-intercept
암호화, 파일 시스템, 데이터베이스, 네트워크 통신 및 프로세스 작업 전반에 걸쳐 애플리케이션 동작에 후킹하여 포괄적인 런타임 프로필을 생성하는 Android 멀웨어 분석 도구입니다.
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구
 open-flaw/cve-2026-56848
CVE-2026-56848에 대한 Exploit PoC로, 원격 인증 없는 DoS를 허용하는 Node.js HTTP/2 힙 사용 후 해제(heap-use-after-free) 취약점입니다. raw-socket 트리거, ASan 빌드 지침, Docker 기반 타깃이…
 r00tkitsmm/pishi
Pishi는 macOS용 kcov와 같은 코드 커버리지 도구입니다.
 sullo/nikto
Nikto 웹 서버 스캐너
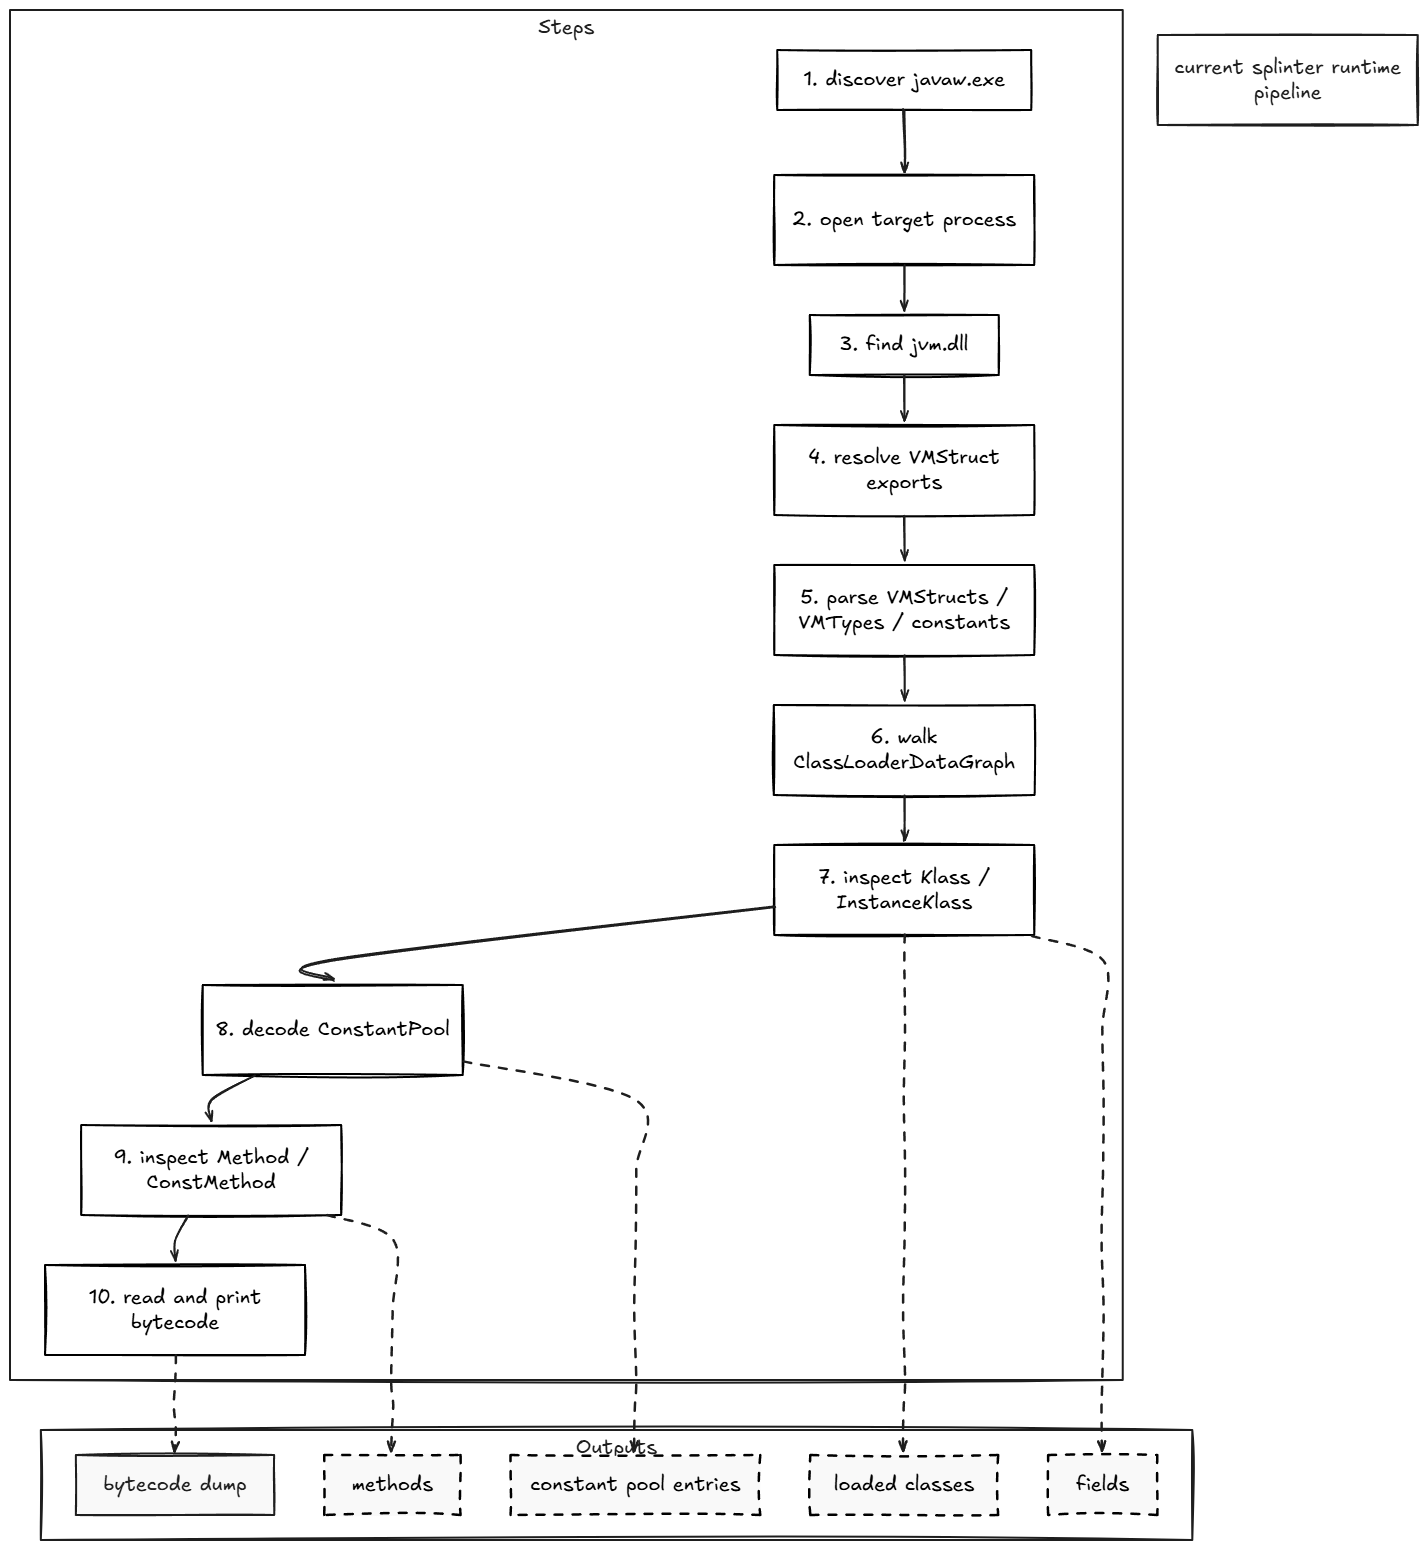 awrped/splinter
클래스, 메서드, 필드, 상수 풀 및 바이트코드를 검사하기 위한 런타임 JVM 분석 툴킷
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
CVE-2026-70638 llama.cpp Android JNI 정수 오버플로우를 안전한 산술 데모, 악성 GGUF 생성기 및 공인된 보안 연구용 Frida 후크와 함께 재현합니다.
 rbmm/ntdetours
ntdll import만 사용한 Detours 구현 (x64/x86)
 whatswrongandwhy/ptrace
Linux ptrace 기반 프로세스 추적 및 디버깅 유틸리티로, 시스템 호출, 메모리 및 프로그램 실행 흐름을 검사합니다.
 rust-fuzz/cargo-fuzz
libFuzzer를 이용한 커버리지 기반 Rust 퍼징용 Cargo 서브커맨드: 퍼즈 타겟을 생성·실행하고, 실패 사례와 코퍼스를 최소화하며, 커버리지를 보고합니다.
 smackers/smack
모듈형 소프트웨어 검증 툴체인으로, C 프로그램의 유계 및 실험적 무계 단언 검사를 위해 LLVM IR을 Boogie 중간 검증 언어로 변환합니다.
 elyelysiox/recaptcha
reCAPTCHA의 문서화 및 리버스 엔지니어링
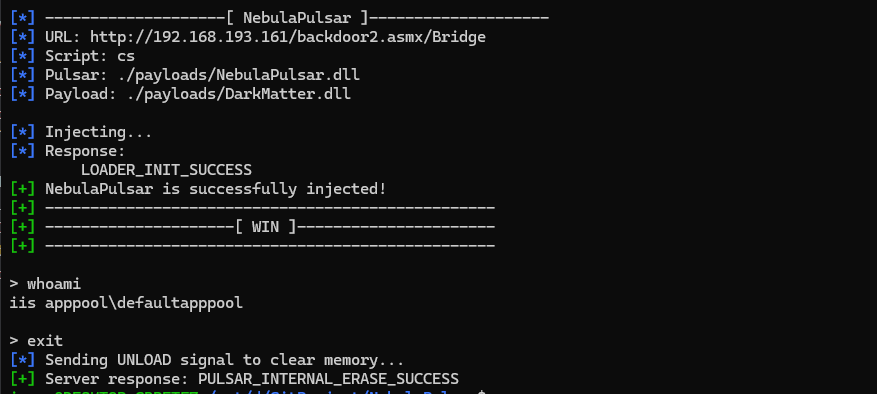 iss4cf0ng/nebulapulsar
NebulaPulsar는 Java (JSP) 및 ASP.NET (ASPX/ASHX/ASMX) 웹쉘을 위한 개념 증명 인메모리 임플란트 프레임워크이며, 원래 Alien 프로젝트의 일부로 개발되었습니다.
 jaeles-project/jaeles
자동화된 웹 애플리케이션 테스트를 위한 만능 도구







