
 #1
DNS reconnaissance, monitoring, tunneling detection, and DNS security analysis tools.
Kitploit 추천
 woahd/log4j-urlscanner
멀티스레딩을 사용하여 URL 목록에서 Log4j Java 라이브러리 취약점(CVE-2021-44228)을 탐지하는 간단한 Python 3 스크립트
 gregory-chatelier/huntglyph
시각적으로 유사한 문자(호모글리프)와 텍스트 내 숨겨진 데이터를 감지하여 기만 공격을 방어합니다.
 mbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write
CVE-2025-5688에 대한 PoC 익스플로잇: 조작된 LLMNR/mDNS 쿼리를 통한 FreeRTOS-Plus-TCP의 원격 범위 밖 쓰기로, 취약한 IoT 장치에서 충돌 또는 잠재적 RCE를 유발합니다.
 edu0x01/sr-71
서브도메인 열거, 엔드포인트 인식 등을 수행하기 위한 사용하기 쉬운 Python 도구입니다.
 sleepthegod/dns-zone-audit
이 Bash 스크립트는 DNS 영역 전송(zone transfer) 오설정(CVE-1999-0532)을 검사합니다. 네임 서버를 쿼리하고 AXFR 요청을 시도하여, 성공하면 전체 DNS 레코드가 노출되어 보안 결함이 있음을 나타냅니다. 그렇지 않으면 도메인이 적절히…
 isnic/prober
Ansible과 BATS를 사용하여 여러 관점에서 DNS, 호스트 가용성, 열린 포트 및 TLS 구성을 검증하는 자동화되고 재현 가능한 네트워크 보안 테스트 프레임워크입니다.
 6lj/evil-cve-2021-23017-update-2025
NGINX 서버(버전 0.6.18–1.20.0)의 취약점. 스크립트는 악의적인 DNS 응답을 전송하여 서비스 거부(DoS)를 유발하는 것을 목표로 하며, 방화벽을 우회하기 위한 개선 사항이 포함되어 있습니다.
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
SpaceX Starlink 사용자 단말기에 대한 DNS 리바인딩 공격을 시연하여 네트워크 보안 제어를 우회하는 CVE-2023-52235용 개념 증명 익스플로잇입니다.
 knqyf263/cve-2015-5477
BIND9 TKEY assertion 서비스 거부(Denial-of-Service) 취약점(CVE-2015-5477)에 대한 개념 증명(PoC) 익스플로잇입니다. 조작된 DNS 패킷 하나를 전송하여 named 프로세스를 크래시시킵니다.
 sirbuvladste/bind-9-cache-poisoning-poc---cve-2025-40778
CVE-2025-40778의 개념 증명: 비요청 추가 섹션 레코드를 통한 BIND 9 DNS 캐시 중독.
 gar-re/cve-2022-24644
KeyMouse Windows 3.08 업데이트 메커니즘에 대한 DNS 스푸핑을 통해 인증 없는 원격 코드 실행을 시연하는 CVE-2022-24644용 개념 증명 익스플로잇.
 cyberdev.hacker/nsec3-x
nsec3walker의 현대적이고 고속의 후속 제품입니다. Go로 구축된 특화된 NSEC3 포렌식 엔진으로, 빠른 영역 수확과 자동화된 해시 역전을 위해 설계되었으며, 정확성과 멀티코어 성능에 최적화되었습니다.
 abdullahaligun/reachability-check
방화벽 규칙, 액세스 제한 및 기업 정책 준수를 테스트하기 위한 브라우저 기반 네트워크 연결 확인 도구입니다. JSON 기반 서비스 팩 및 규칙 집합을 사용하여 HTTP Fetch 및 Image Ping 측정을 지원합니다.
 furkankayapinar/ecs_checker
EDNS Client Subnet (ECS) 원격 탐지 도구 - CVE-2025-40766
 jason996/maritime-security-paper
자율 해상 선박의 보안 취약점 및 방어 권장 사항에 대한 포괄적인 연구
 fevar54/cve-2026-33634-scanner
TeamPCP 공급망 공격(CVE-2026-33634) IOC 스캐너.
 shacode/olyx
🔗 URI 검증을 위한 경량 보안 오케스트레이터 모바일 애플리케이션으로, 링크 안전성을 실시간으로 집계하고 검증하는 통합 다중 엔진 인터페이스를 제공합니다.
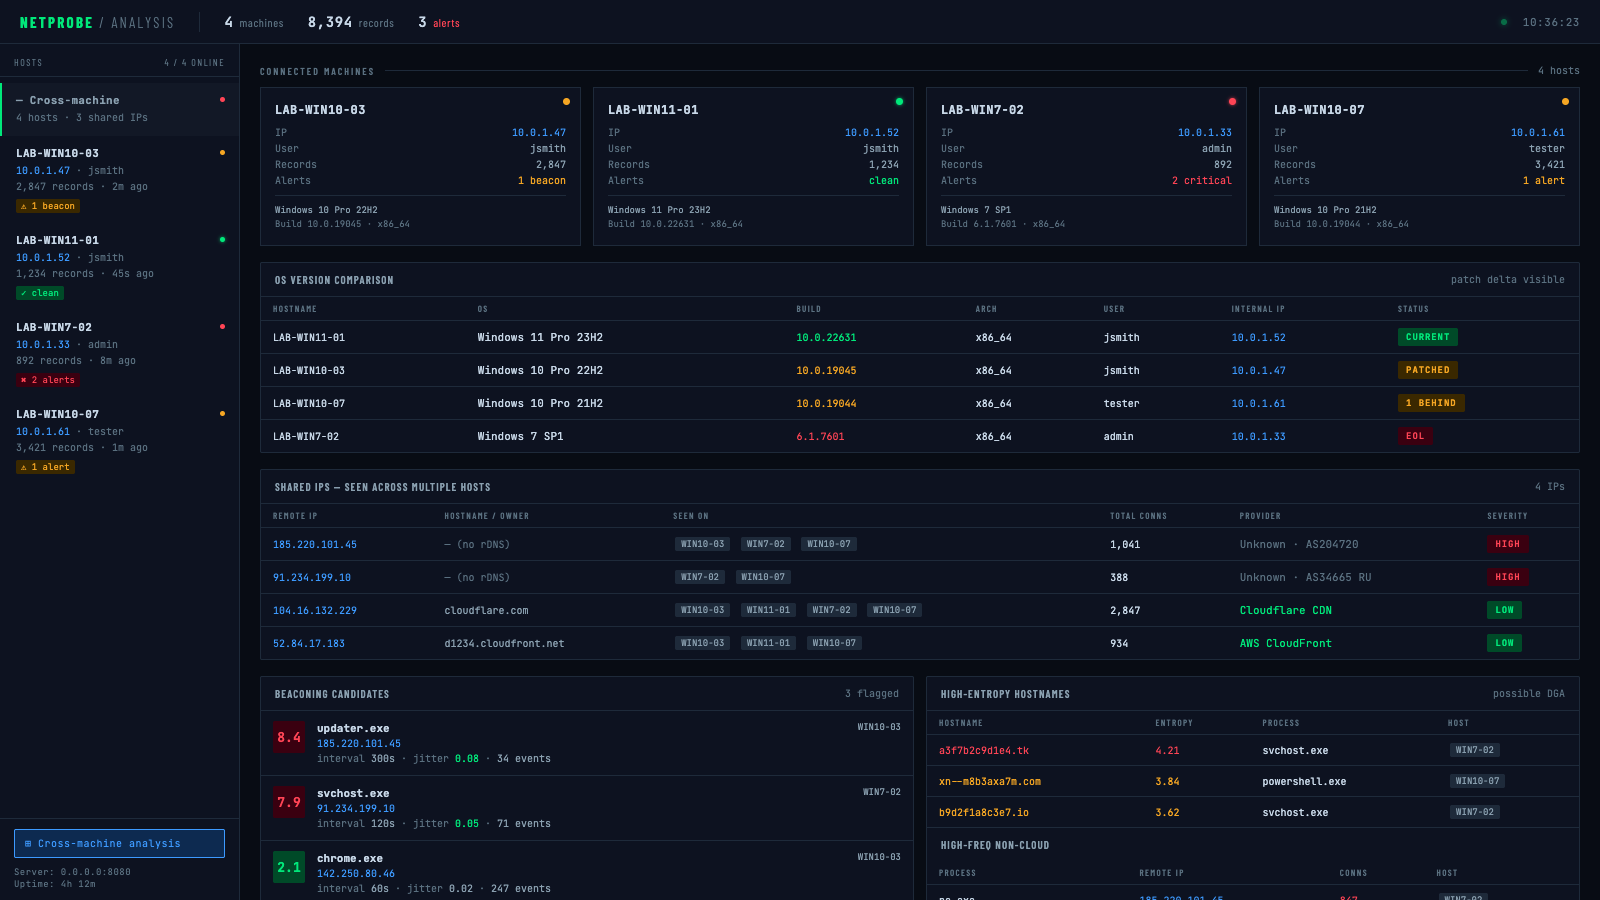 hackinglz/gibson
프로세스-네트워크 연결을 매핑하고, 클라우드 제공업체를 식별하며, 비콘 활동을 탐지하는 네트워크 모니터링 도구








