#1
DNS reconnaissance, monitoring, tunneling detection, and DNS security analysis tools.
Kitploit 추천
 masterking32/masterhttprelayvpn
도메인 프론팅 HTTP/SOCKS5 프록시 터널링 트래픽을 Google Apps Script를 통해 MITM TLS 가로채기, HTTP/1-2 멀티플렉싱 및 DPI 회피와 함께 전송합니다.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 takeshixx/ip-https-tools
IP over HTTPS (IP-HTTPS) Tunneling Protocol을 위한 도구
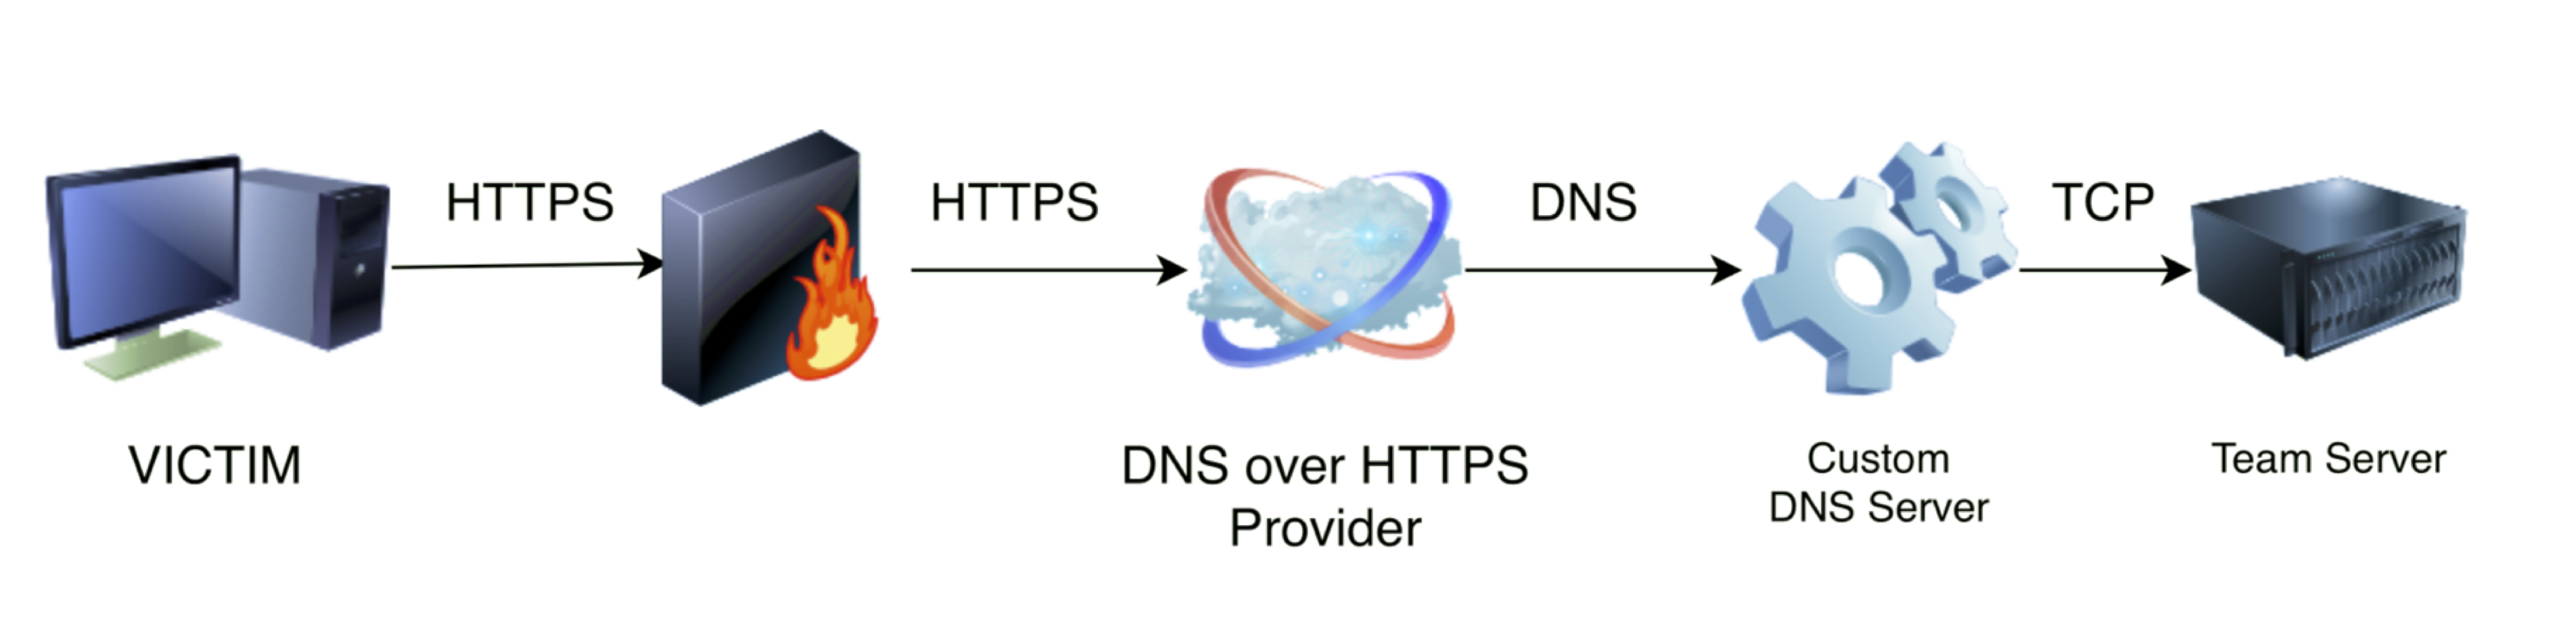 spiderlabs/dohc2
DoHC2는 Ryan Hanson(https://github.com/ryhanson/ExternalC2)의 ExternalC2 라이브러리를 HTTPS를 통한 DNS(DoH)로 명령 및 제어(C2)에 활용할 수 있게 해줍니다.
 meirelez/ssr-dnssec
이 저장소에서는 CVE-2023-50387에 대한 POC를 제작하기 위해 사용된 파일을 찾을 수 있습니다.
 diverto/nse-log4shell
log4shell 또는 LogJam 취약점(CVE-2021-44228)을 점검하기 위한 Nmap NSE 스크립트
 esentire/cve-2015-7547-public
PoC 공격 서버 - CVE-2015-7547 glibc DNS 스텁 리졸버 버퍼 오버플로 취약점 (공개 버전)
 zephrfish/cve-2020-1350_honeypoc
HoneyPoC: SIGRed(CVE-2020-1350)를 악용하기 위한 개념 증명(PoC) 스크립트. Windows Server 2000부터 Windows Server 2019까지 실행되는 도메인 컨트롤러에서 도메인 관리자 권한을 획득합니다.
 t13nn3s/cve-2020-1350
이 PowerShell 스크립트는 Windows DNS 서비스의 CVE-2020-1350 원격 코드 실행 취약점에 대해 서버가 취약한지 확인합니다.
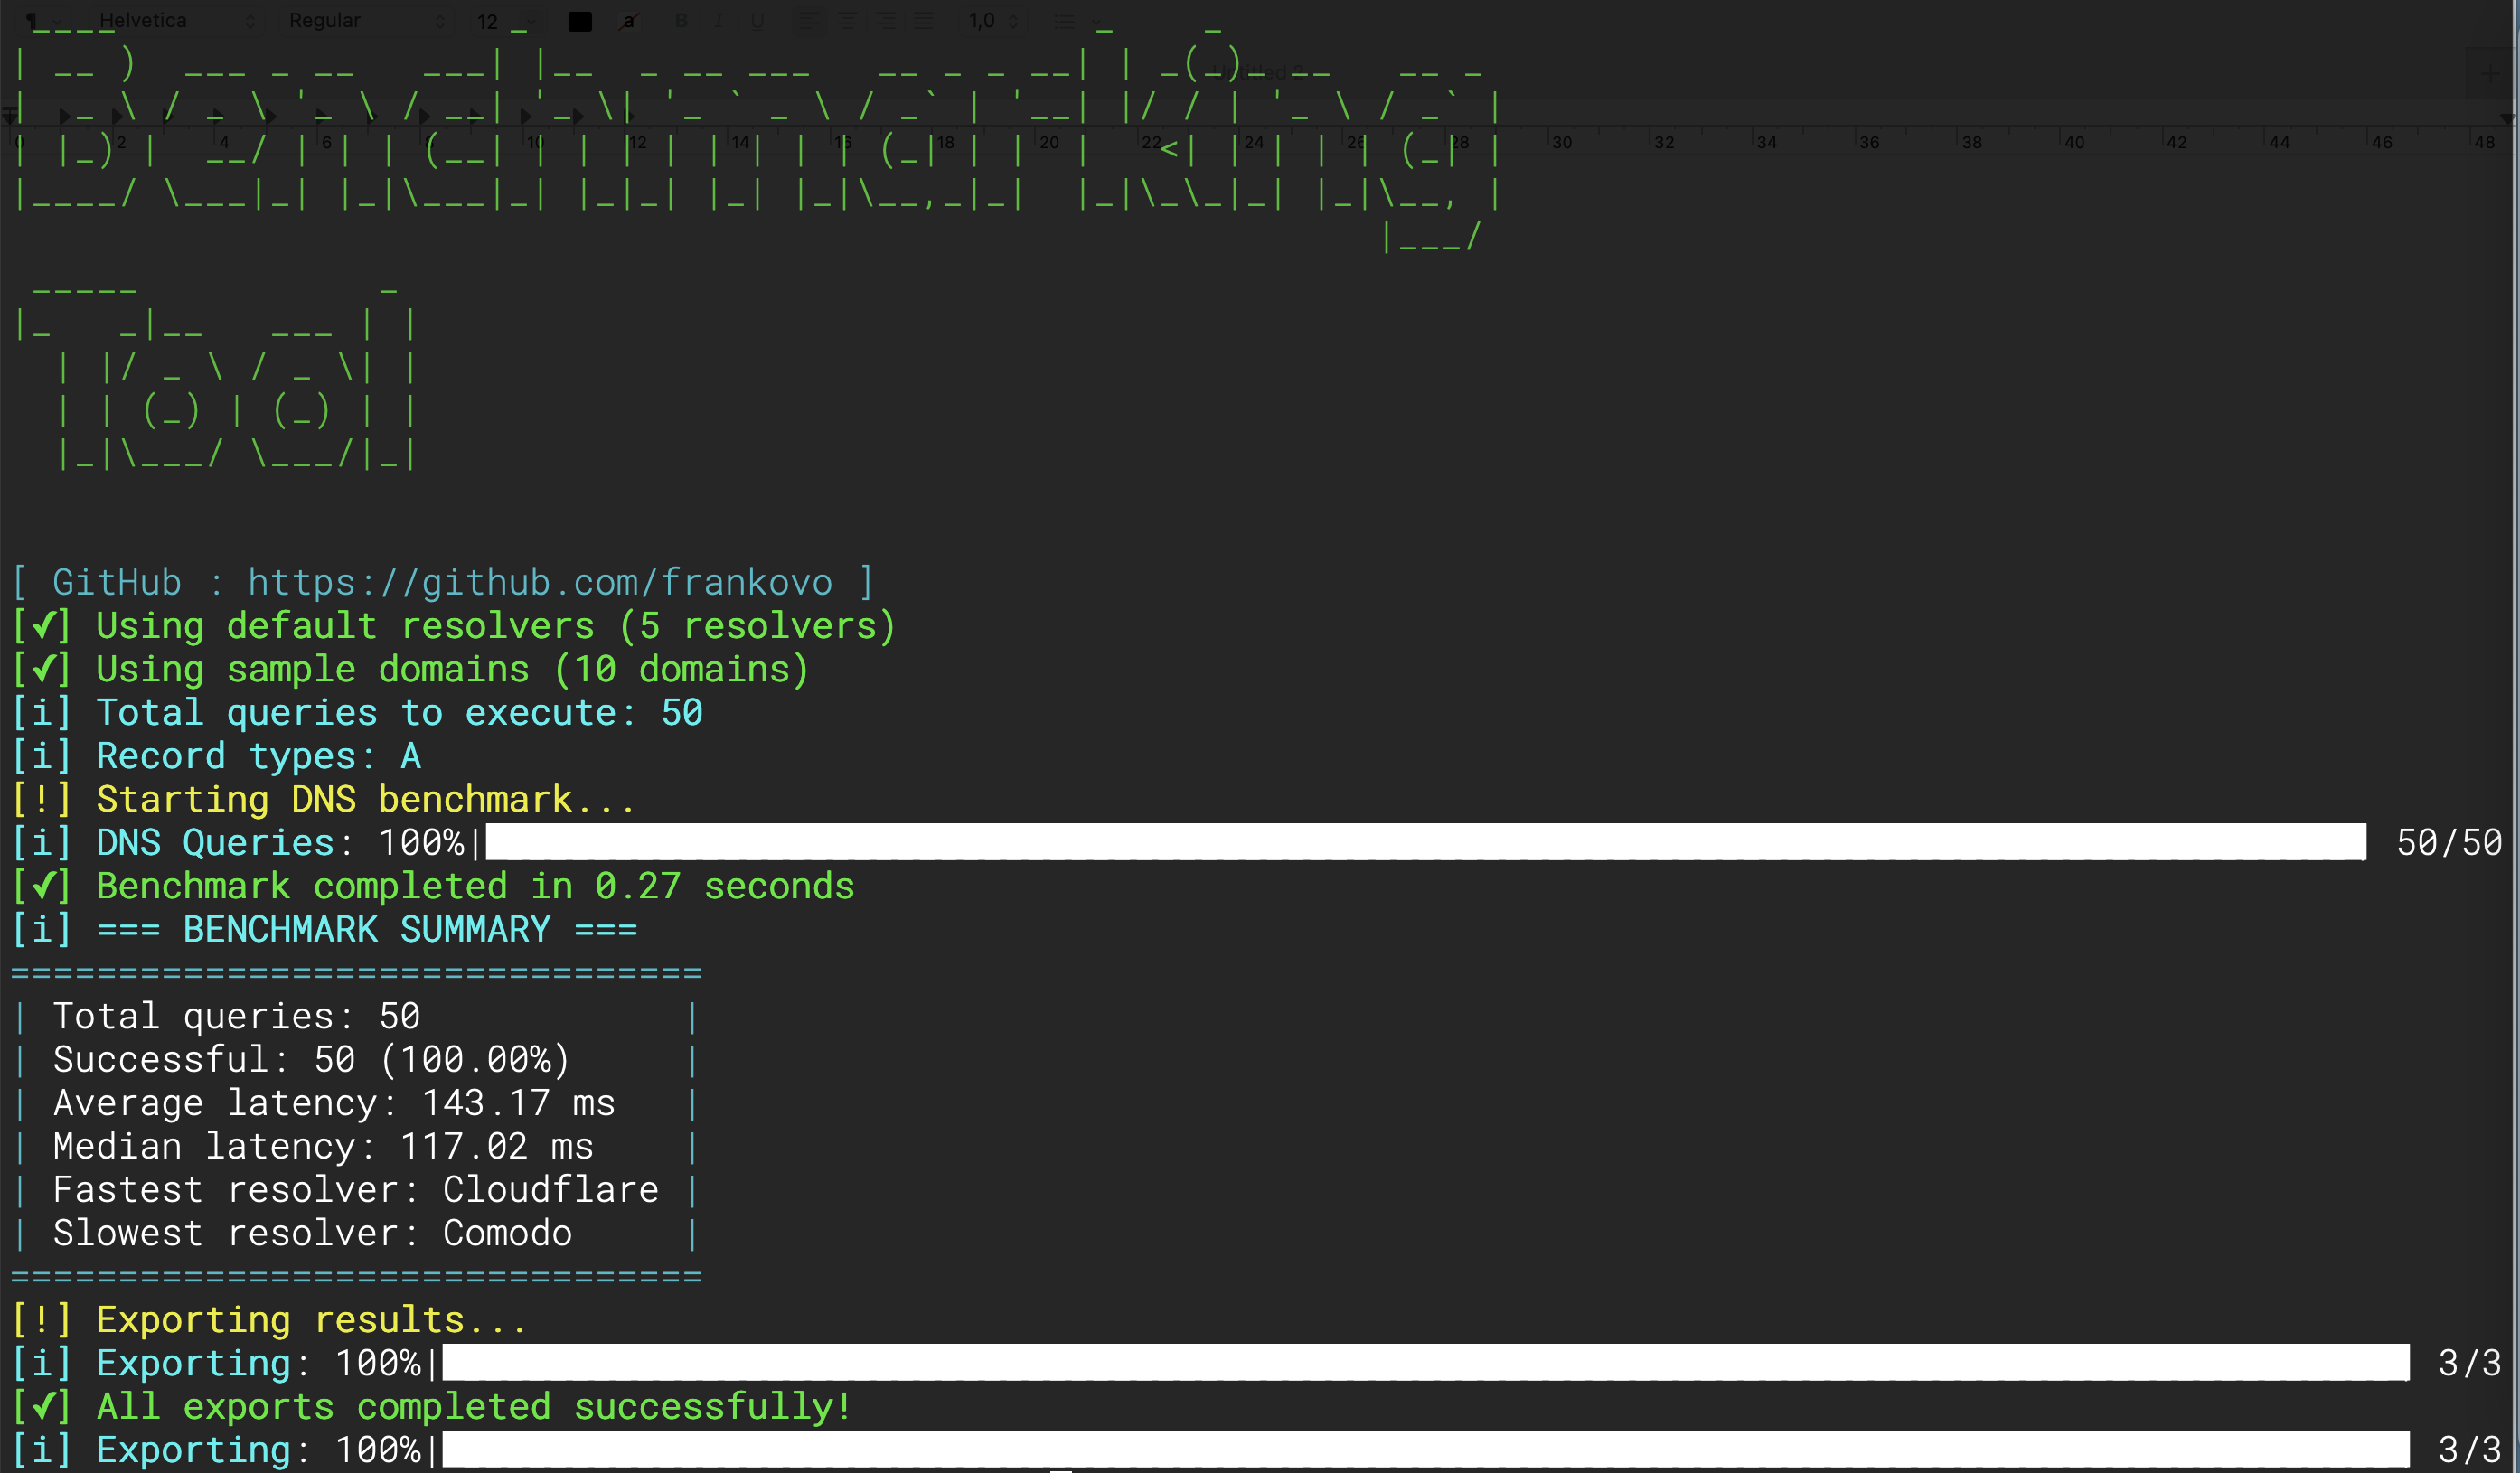 net-benchmark/dns-benchmark-tool
빠르고 포괄적인 DNS 성능 테스트, DNSSEC 검증, DoH/DoT 지원, 엔터프라이즈 기능 제공
 zux0x3a/0xsp-mongoose
사이버 보안 시뮬레이션 및 레드 팀 운영을 위한 독특한 프레임워크로, 최신 취약점, 잘못된 구성 및 권한 상승 공격에 대한 Windows 감사를 수행하며, 네트워크 내 고급 공격자의 전술과 기술을 모방합니다.
 ffffffff0x/digital-privacy
정보 보호 및 OSINT 리소스 | 디지털 프라이버시 수집, 보호, 정리를 통합한 솔루션, 오픈소스 정보 수집(OSINT) 대응 추가
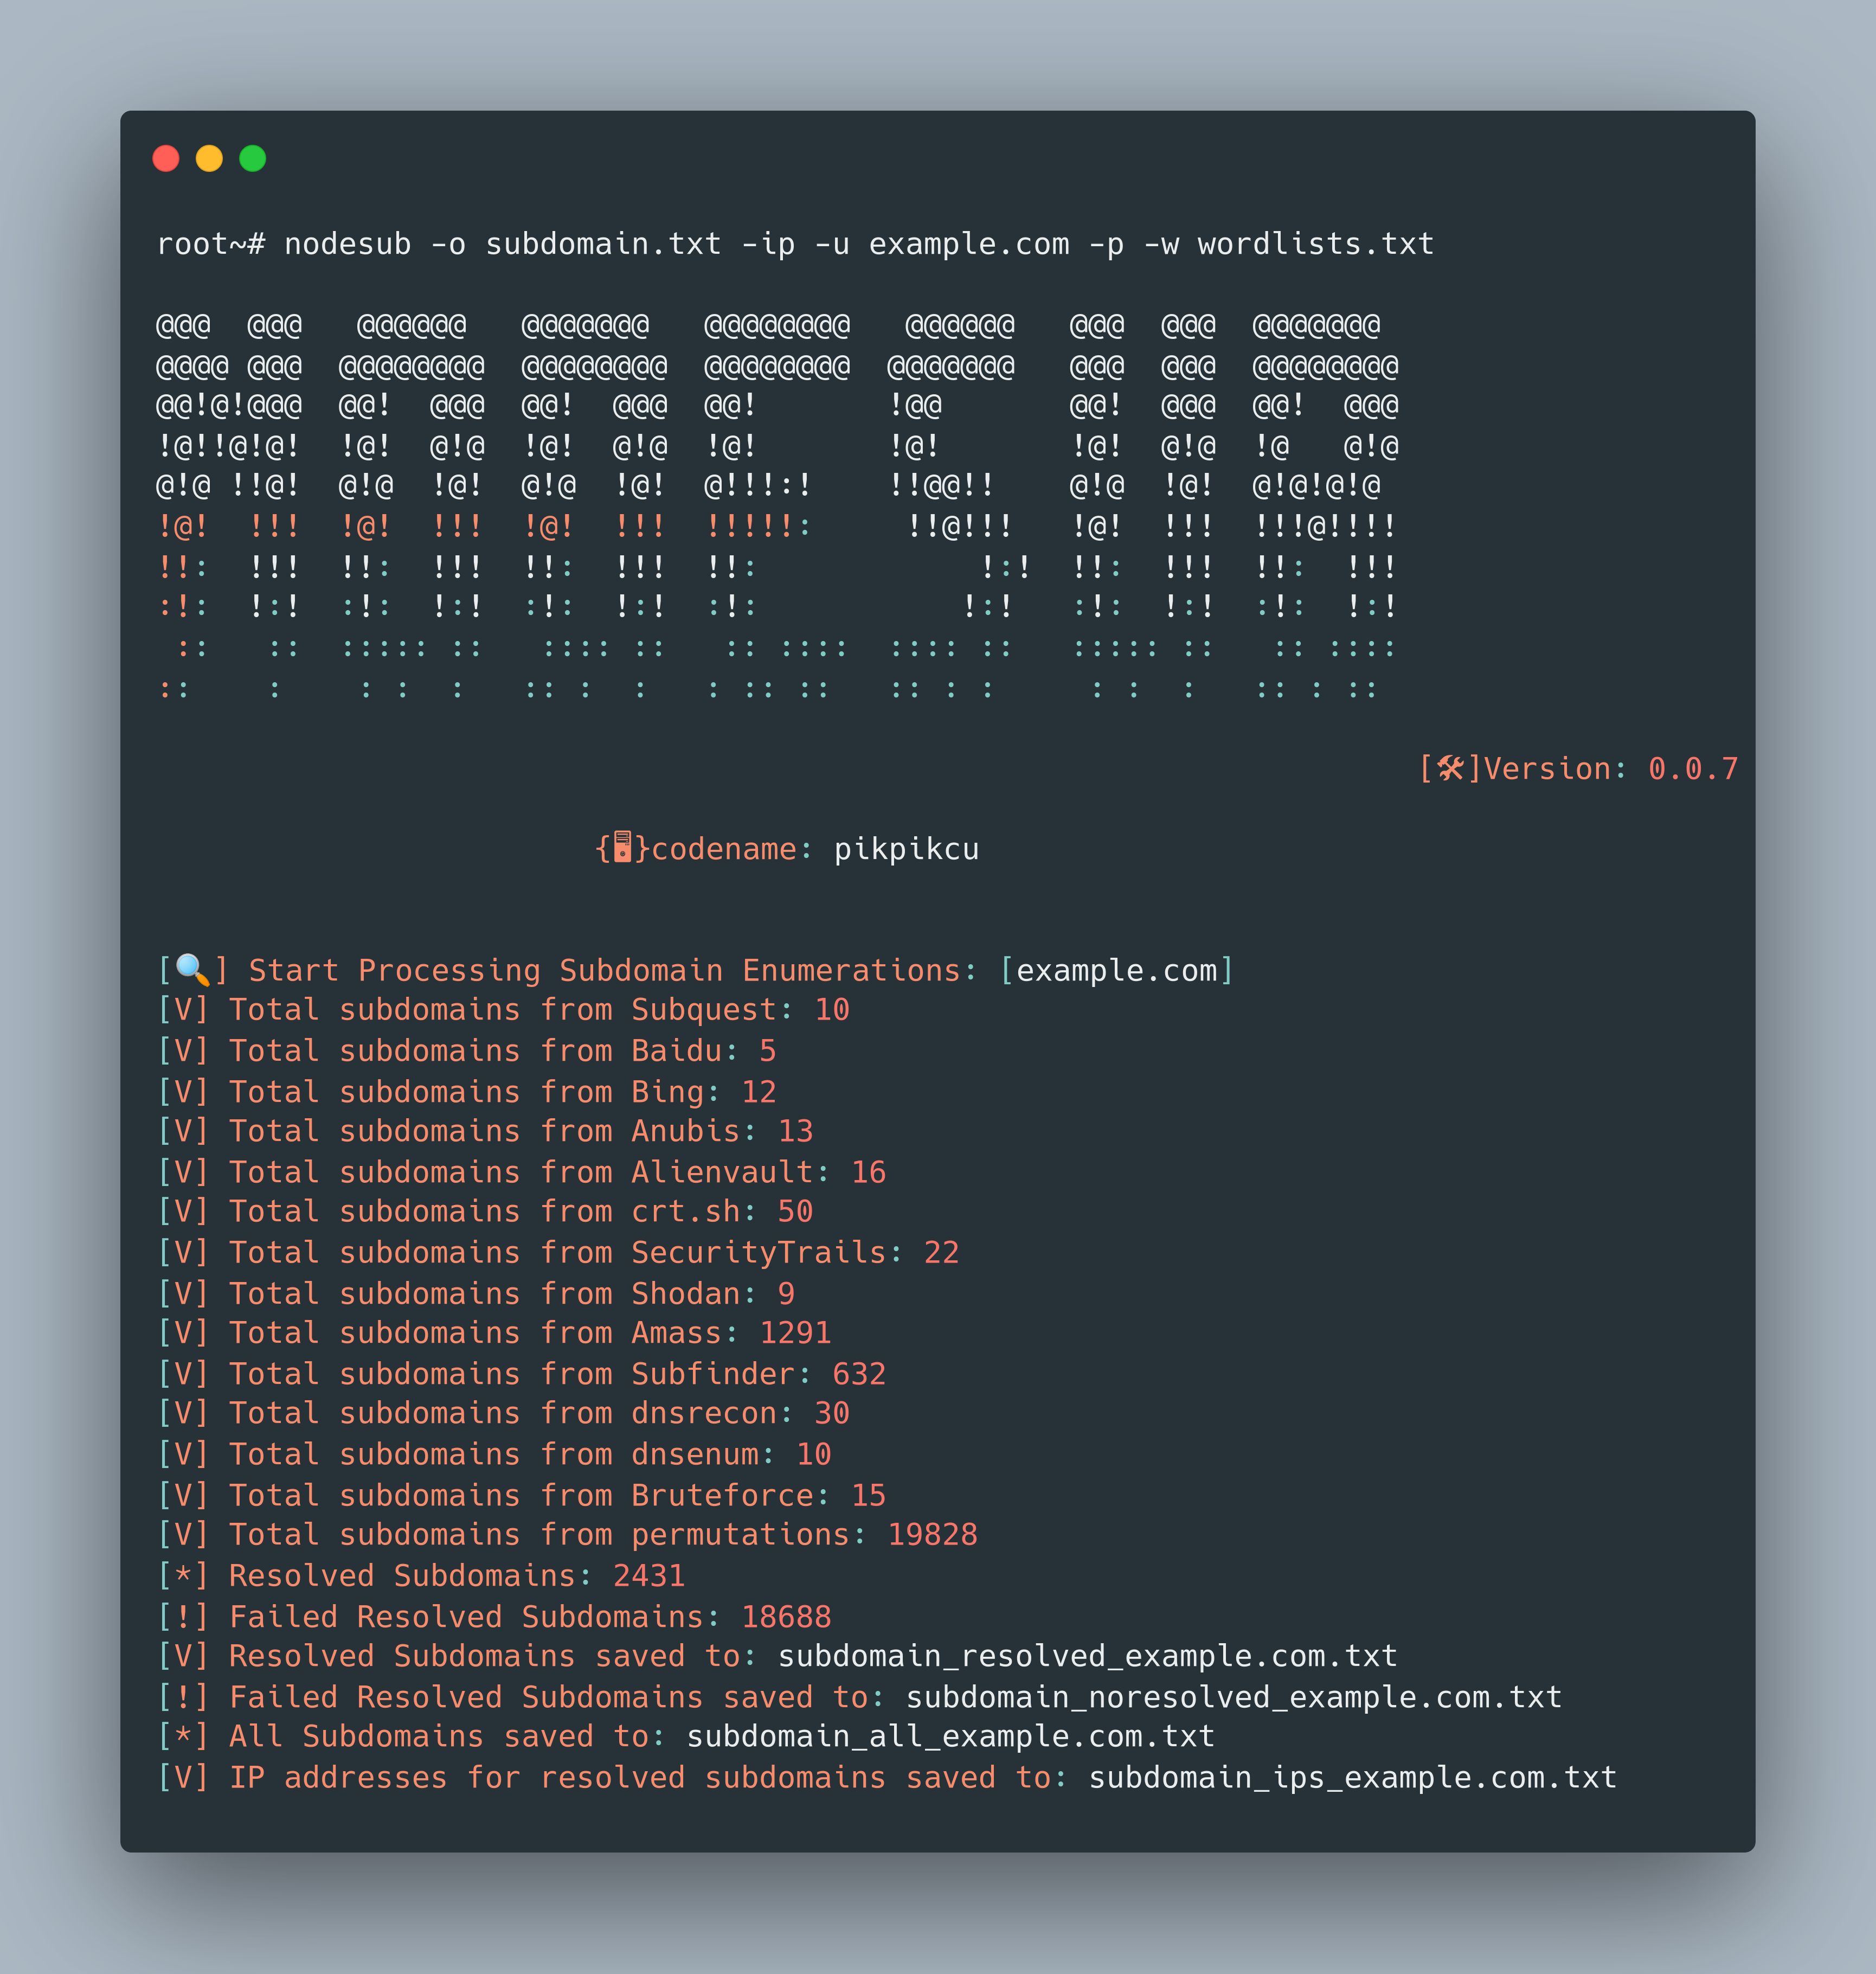 pikpikcu/nodesub
Nodesub는 버그 바운티 프로그램에서 서브도메인을 찾기 위한 명령줄 도구입니다.
 domain-protect/domain-protect
OWASP Domain Protect - 서브도메인 탈취 방지