
 #1
Tools for acquiring, preserving, and analyzing digital evidence for legal or investigative purposes.
Kitploit 추천
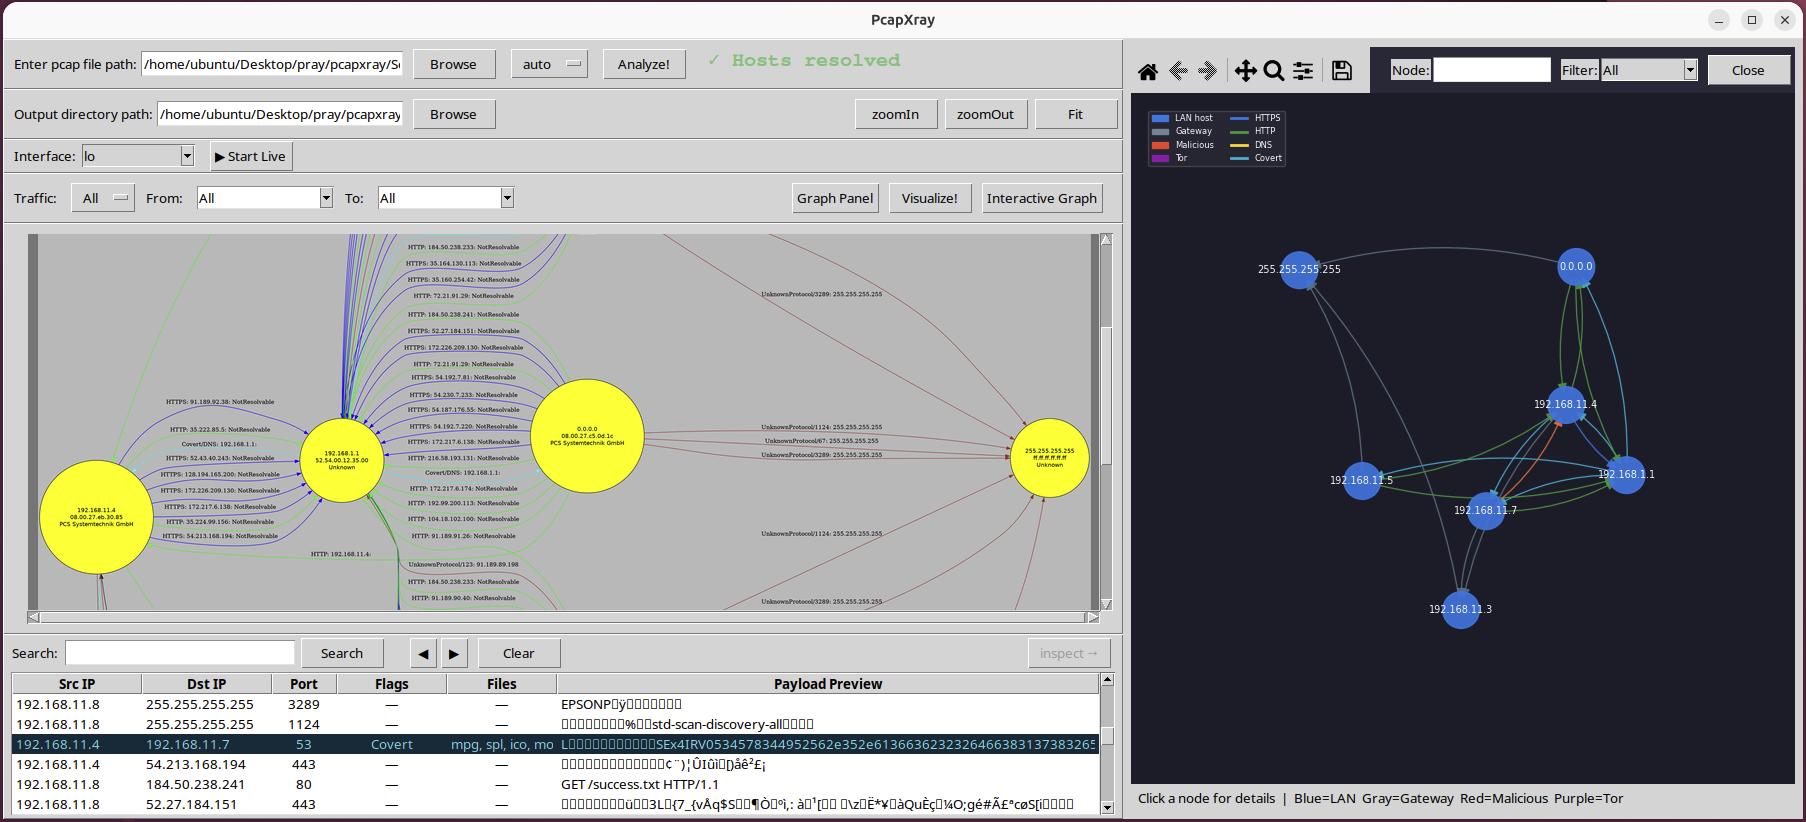
 srixivas/pcapxray
❄️ PcapXray - 네트워크 포렌식 도구 - 패킷 캡처를 오프라인에서 네트워크 다이어그램으로 시각화하고, 장치 식별, 중요한 통신 강조 및 파일 추출 기능 제공
 hasherezade/libpeconv
악성코드 분석 및 리버스 엔지니어링을 위해 수동 매핑, IAT 후킹, 메모리 덤핑, 그리고 임포트 재구축을 지원하는 사용자 정의 PE 로딩 및 조작 라이브러리.
 reclassnet/reclass.net
단순한 .NET 플랫폼용 ReClass 포트 그 이상
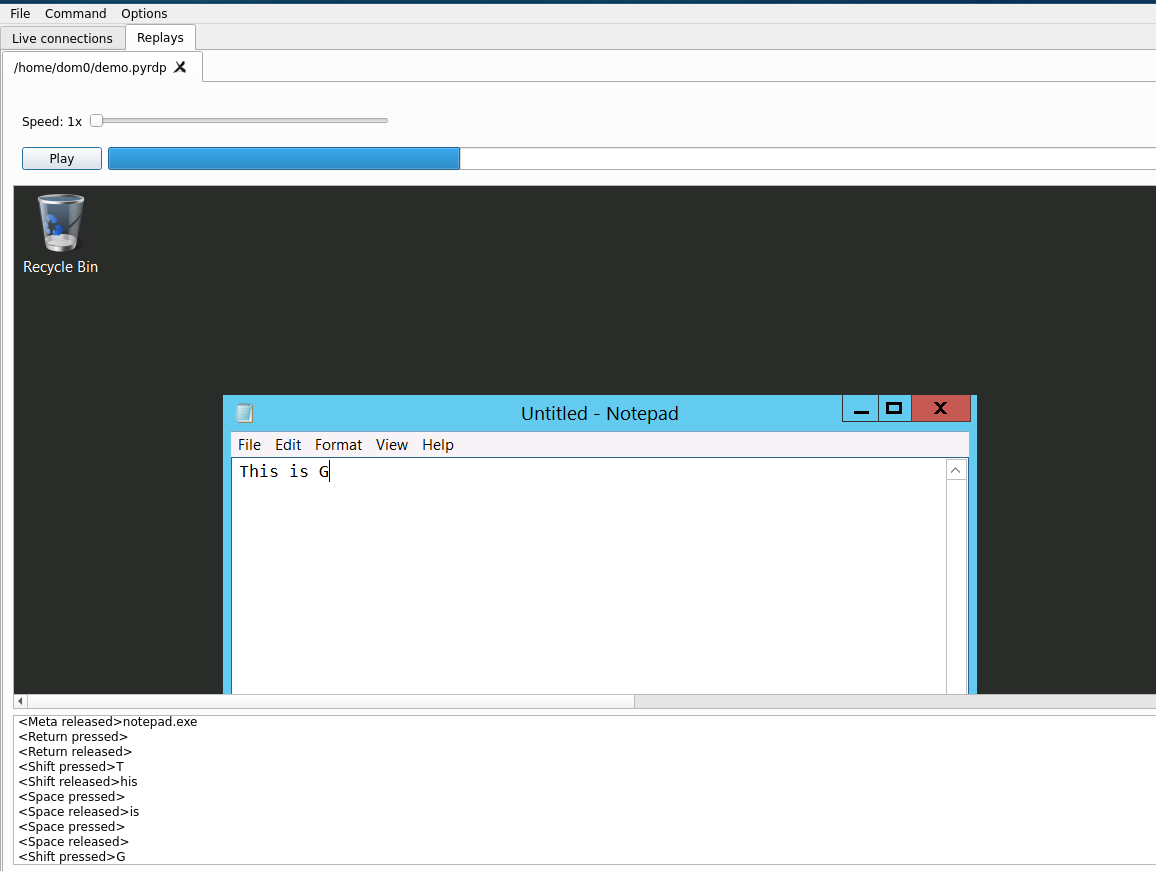 gosecure/pyrdp
RDP 몬스터-인-더-미들(mitm) 및 Python용 라이브러리, 연결을 실시간 또는 사후에 감시할 수 있는 기능
 jtsylve/lime
Linux 및 Android 기기에서 휘발성 메모리를 획득하는 커널 모듈로, 포렌식 무결성을 유지한 캡처를 디스크 또는 네트워크를 통해 생성합니다.
 parrotsec/mimikatz
메모리에서 Windows 자격 증명(비밀번호, 해시, Kerberos 티켓)을 추출하고 pass-the-hash, pass-the-ticket, golden ticket 공격을 수행하기 위한 도구입니다.
 tclahr/uac
휴대 가능하고 종속성이 없는 침해 대응 도구로, 사용자 정의 가능한 YAML 프로파일을 통해 유닉스 계열 시스템의 포렌식 아티팩트 수집(메모리 수집, 프로세스 해싱, 바디파일 생성 포함)을 자동화합니다.
 fox-it/dissect
Dissect는 Fox-IT(NCC Group의 일부)이 개발한 디지털 포렌식 및 사고 대응 프레임워크이자 도구 세트로, 다양한 디스크 및 파일 형식에서 포렌식 아티팩트를 신속하게 액세스하고 분석할 수 있게 해줍니다.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 microsoft/avml
포렌식 및 침해 대응을 위한 휴대용 Linux RAM 수집 도구로, 선택적 압축 및 원격 스트리밍을 지원하며 LiME 호환 이미지를 캡처합니다.
 mozillazg/ptcpdump
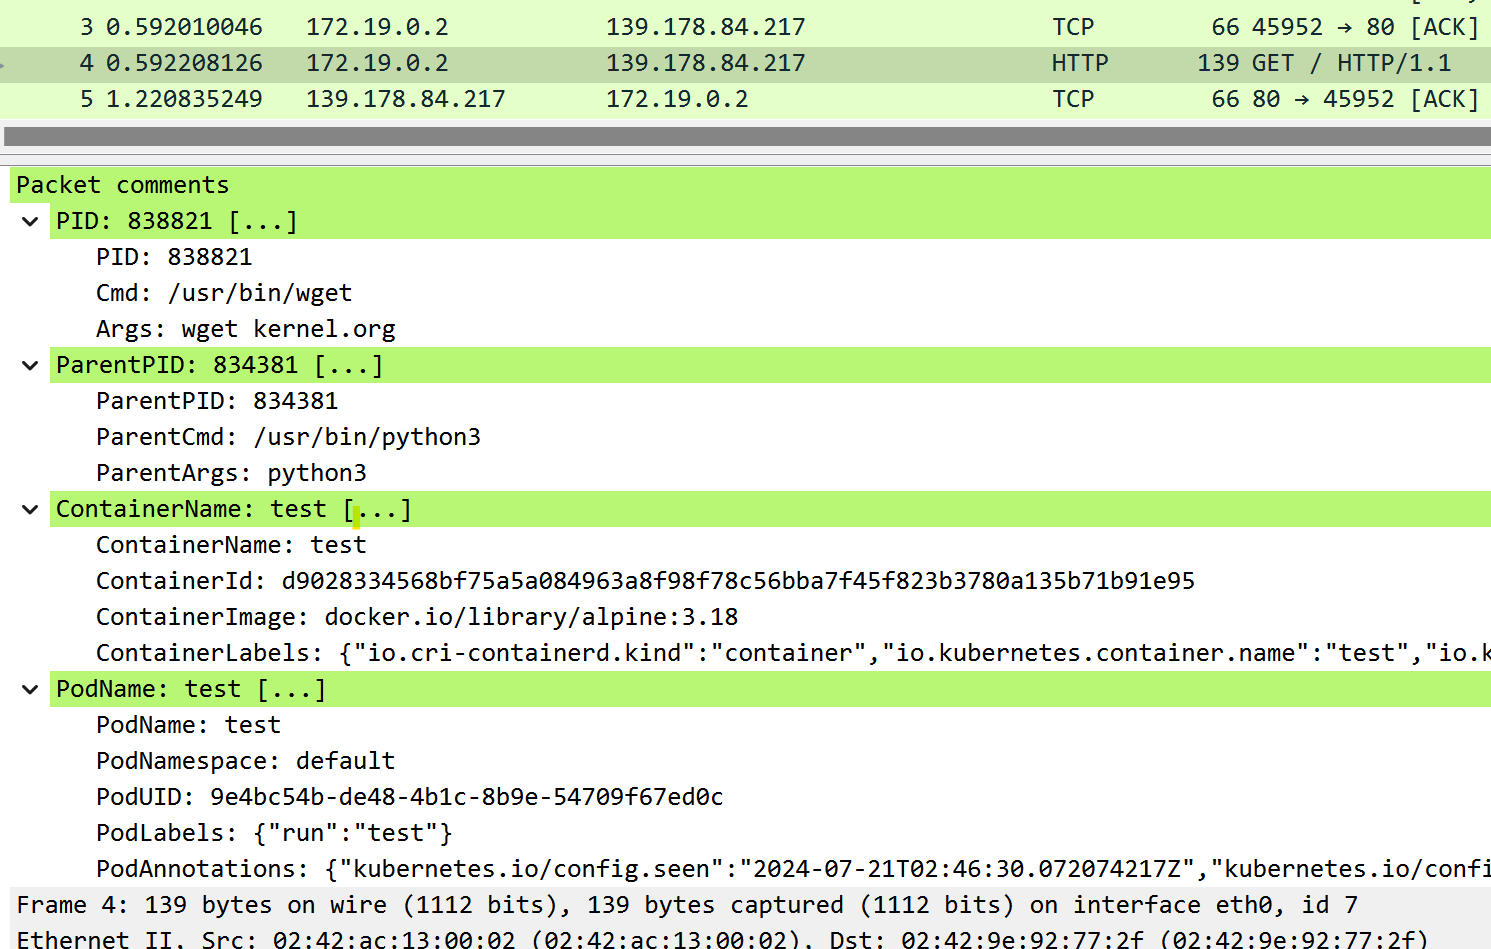
네트워크 트래픽을 캡처하고 프로세스, 컨테이너, Kubernetes 파드 메타데이터를 자동으로 주석 처리하는 eBPF 기반 패킷 분석기로, tcpdump 호환 필터링과 PcapNG 출력을 지원합니다.
 paboldin/meltdown-exploit
Meltdown Exploit PoC
 netlas-io/netlas-cookbook
이 가이드의 목표는 매우 간단합니다. 사이버 보안에 관심이 있는 사람이라면 누구든, 지식 수준에 관계없이 Netlas.io를 최대한 활용하는 방법을 가르치는 것입니다.
 eset/malware-research
다양한 악성코드 조사 과정에서 작성된 코드







