 #1
 mandiant/mandiant-azure-ad-investigator
Azure AD에서 UNC2452 및 기타 위협 행위자 아티팩트를 탐지하고, 페더레이션 도메인, 서비스 주체, 애플리케이션, 사서함 권한을 감사하여 침해 지표를 찾기 위한 읽기 전용 PowerShell 모듈입니다.
 maldev-academy/dumpchromesecrets
최신 Chrome 버전에서 새로고침 토큰, 쿠키, 저장된 자격 증명, 자동 완성 데이터, 브라우징 기록 및 북마크를 포함한 데이터를 추출합니다.
 intezer/linux-explorer
사용하기 쉬운 리눅스 엔드포인트용 실시간 포렌식 도구 상자
 nowsecure/android-forensics
오픈 소스 Android 포렌식 앱 및 프레임워크
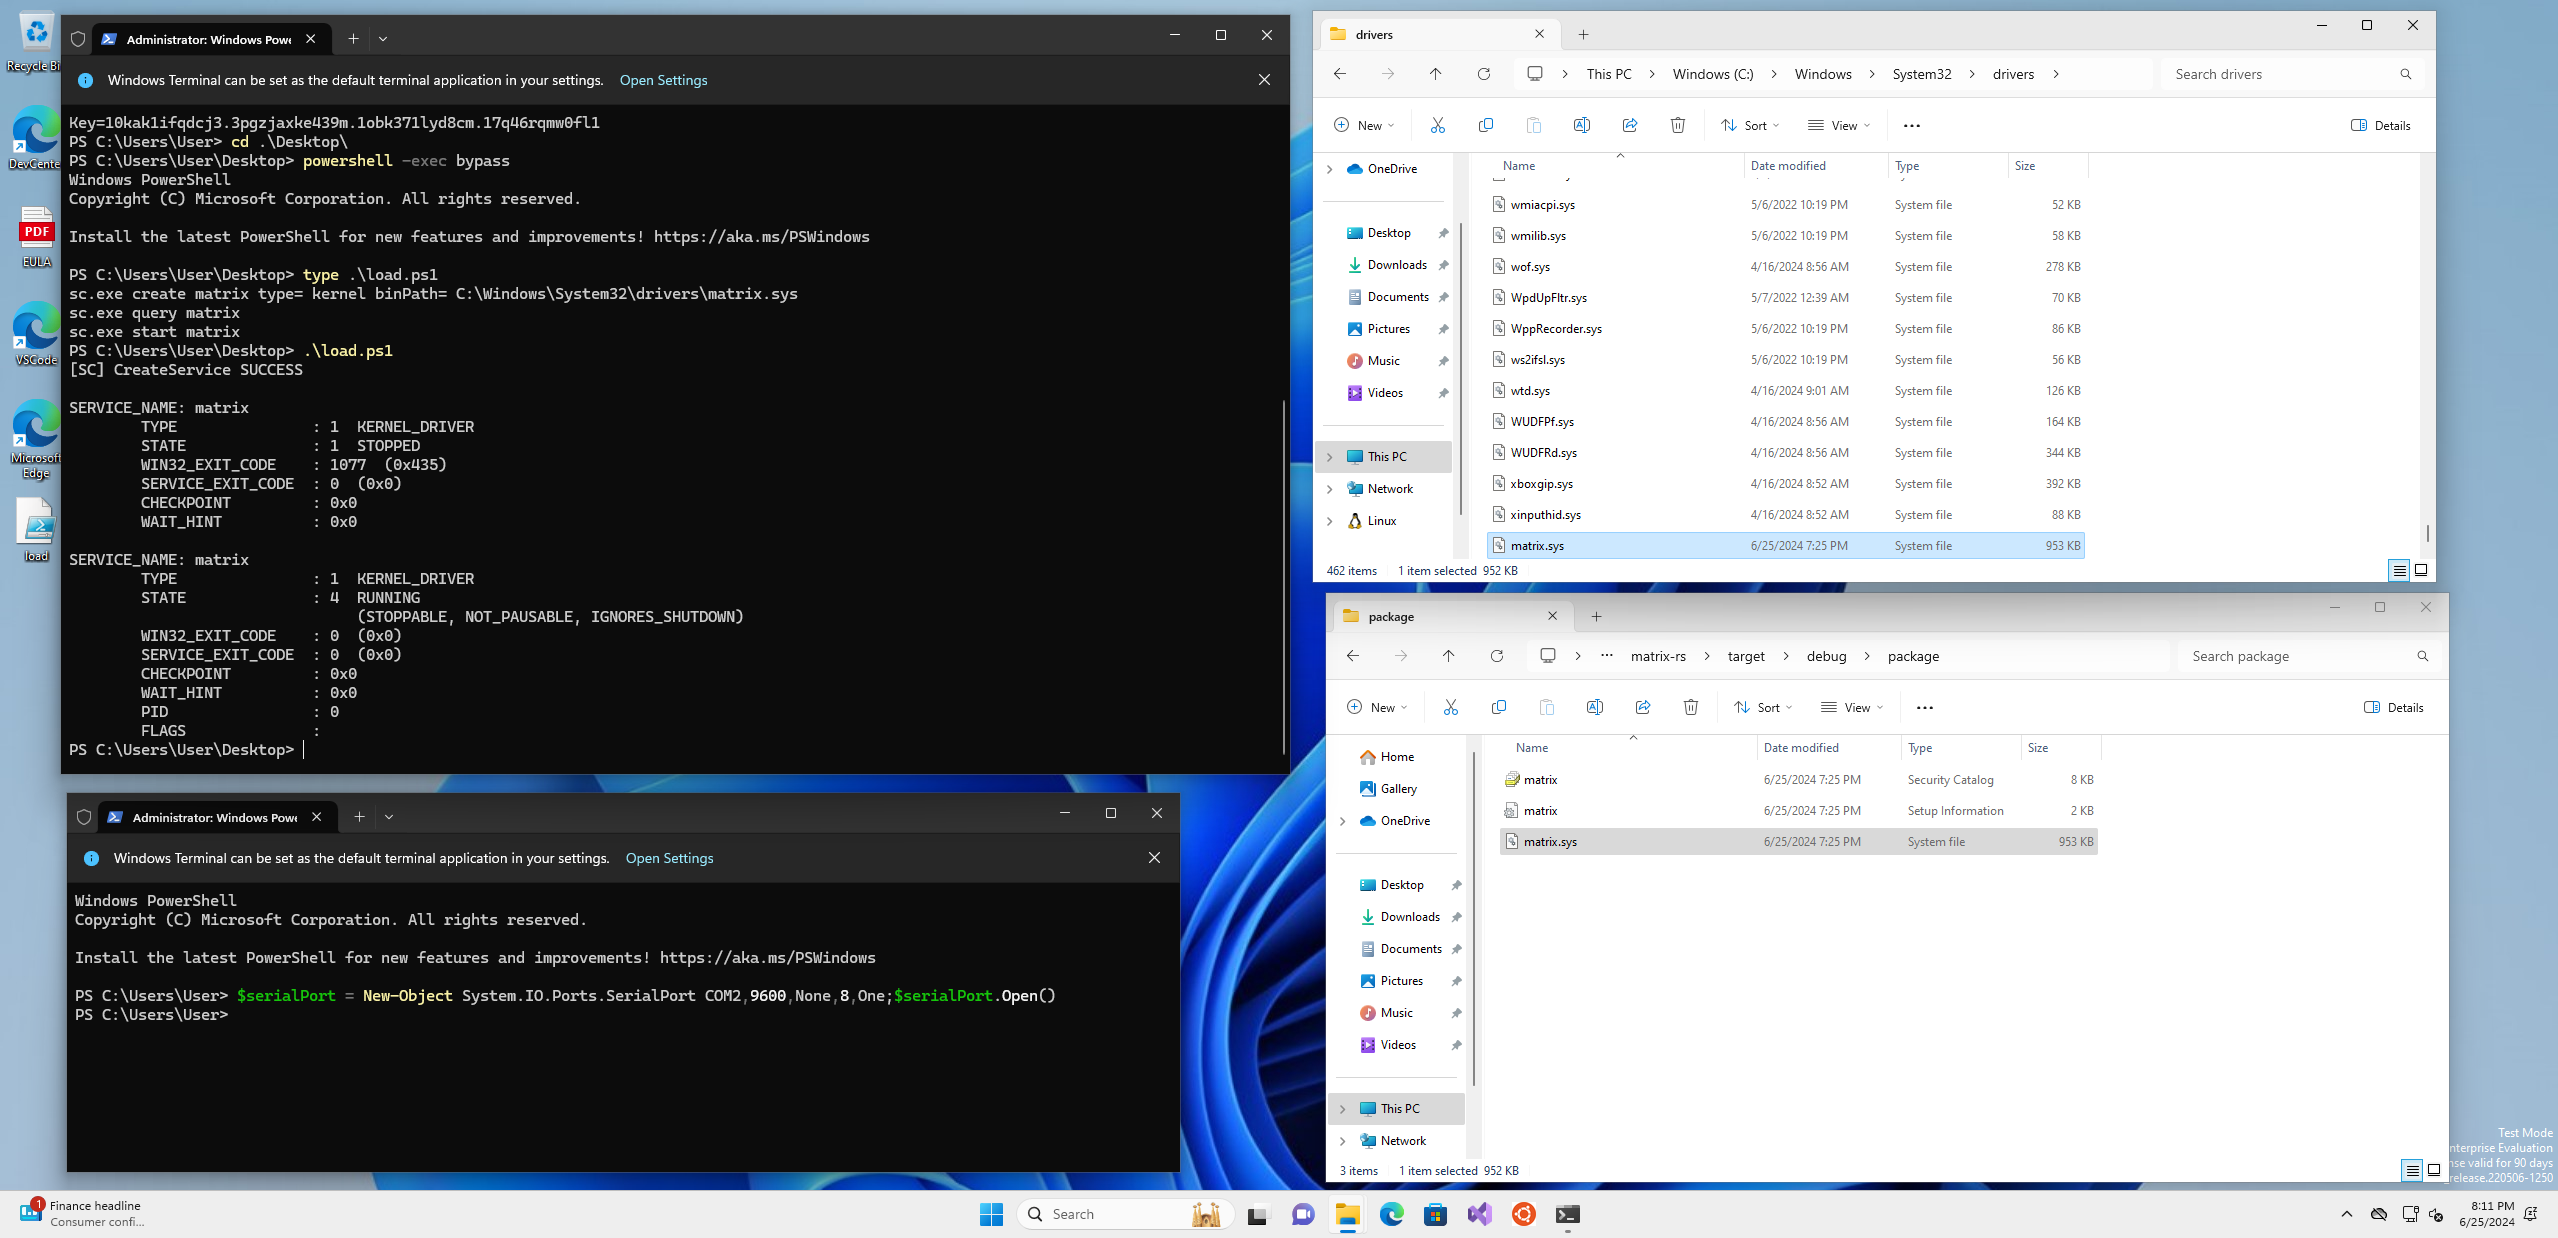 memn0ps/matrix-rs
Rusty Hypervisor - Rust로 작성된 Windows 커널 Blue Pill Type-2 하이퍼바이저 (코드명: Matrix)
 dfir-dd/dfir-toolkit
Windows 아티팩트의 포렌식 조사를 위한 CLI 도구
 ivan-sincek/invoker
침투 테스트 유틸리티 및 안티바이러스 평가 도구입니다.
 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime 원격 코드 실행 취약점"에 대한 PoC
 certcc/keyfinder
개인(및 공개) 키 파일을 찾고 분석하는 도구로, Android APK 파일도 지원합니다.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector는 시스템에서 휘발성 데이터의 스냅샷을 수집합니다. 시스템에서 무슨 일이 일어나고 있는지 알려주며, 보안 사고를 조사할 때 특히 유용합니다.
 labcif/fama
모바일 앱 포렌식 분석(FAMA) -- Autopsy 포렌식 브라우저용 모듈
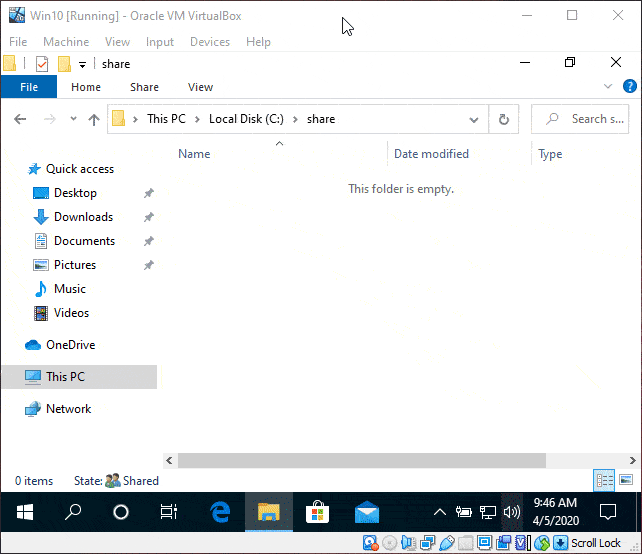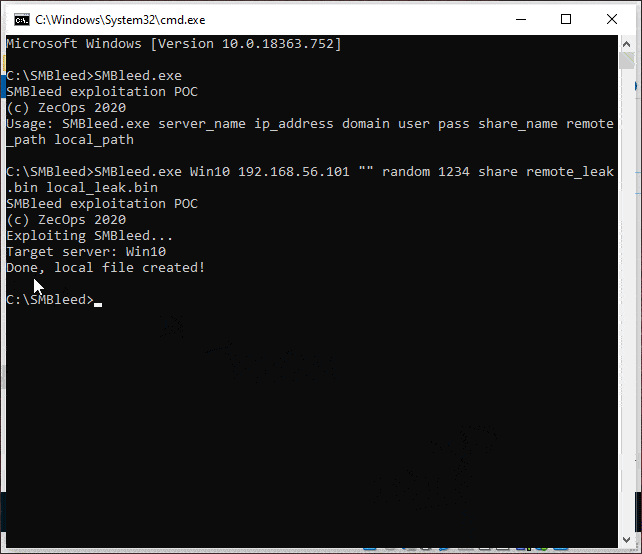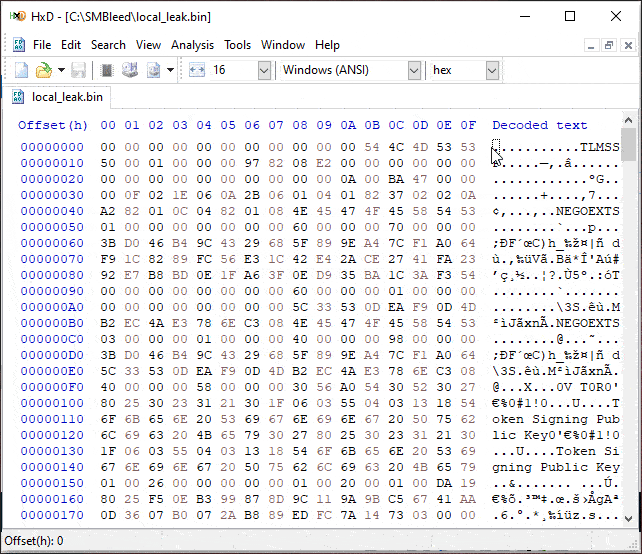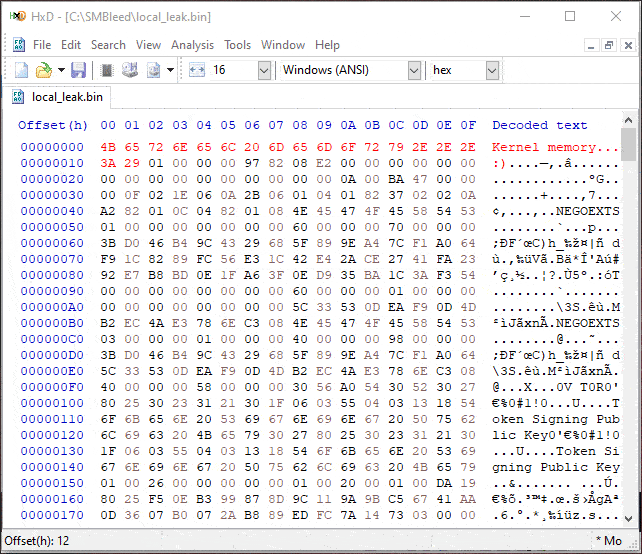 jamf/cve-2020-1206-poc
CVE-2020-1206 초기화되지 않은 커널 메모리 읽기 POC
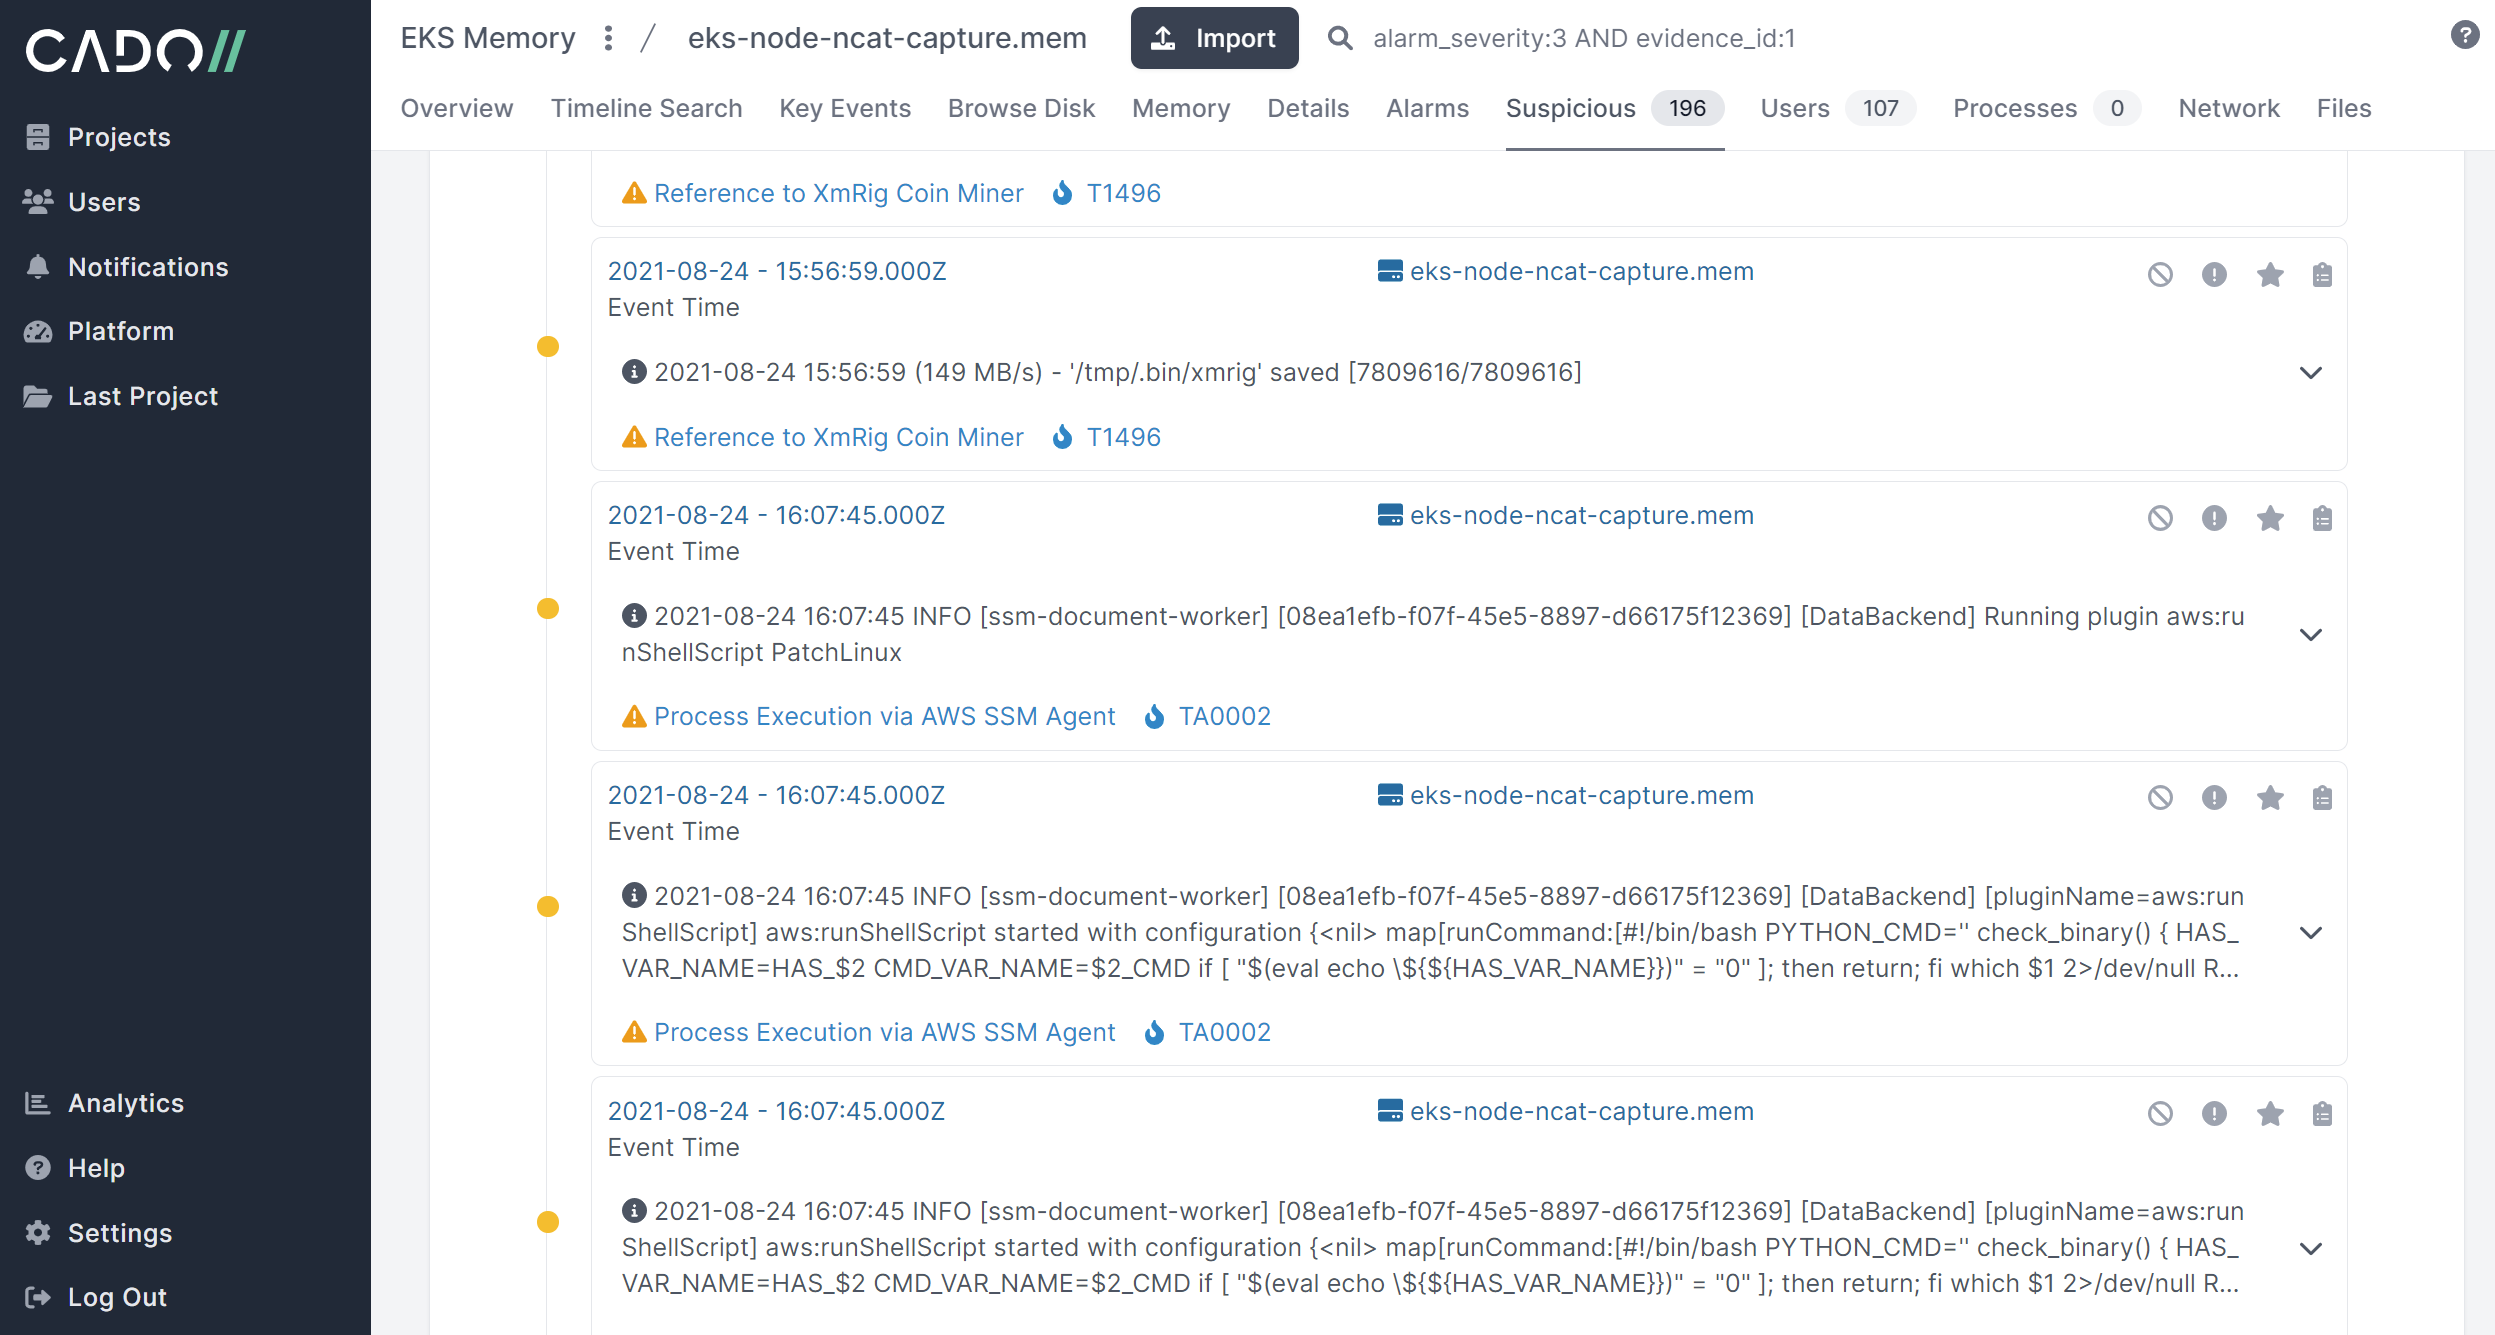 cado-security/rip_raw
Rip Raw는 침해된 Linux 시스템의 메모리를 분석하는 작은 도구입니다.