
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 0xsu3ks/cve-2025-45346
# Bacula-Web jobfiles 엔드포인트의 시간 기반 블라인드 SQL 인젝션 PoC 익스플로잇 pg_sleep() 지연을 사용하여 PostgreSQL 버전을 원격으로 추출하는, Bacula-Web의 jobfiles 엔드포인트에 대한 시간 기반 블라인드…
 khengar9274-web/moveit-transfer-2023-breach
MOVEit Transfer SQL 인젝션 침해 사고(CVE-2023-34362)에 대한 교육용 사례 연구로, Cl0p 랜섬웨어 그룹의 공격 타임라인, 악용 과정, 방어 교훈을 다룹니다.
 vincentinttsh/cve-2022-28346
Django 2.2(2.2.28 이전), 3.2(3.2.13 이전), 4.0(4.0.4 이전)에서 문제가 발견되었습니다. QuerySet.annotate(), aggregate(), extra() 메서드는 전달된 **kwargs로 조작된 사전(딕셔너리 확장 포함)을…
 abdullah4eb/cve-2025-50383
낮은 권한의 사용자가 조작된 order_by 매개변수를 통해 이를 악용하여 시간 기반 블라인드 SQL 인젝션을 발생시킬 수 있습니다.
 millad7/axelor-vulnerability-cve-2025-50341
Axelor의 CVE-2025-50341에 대한 공개 보안 권고
 moisei-dev/go-dbmigrate
Go 라이브러리 및 CLI로, PostgreSQL, MySQL, SQLite, Cassandra를 지원하며 업/다운 마이그레이션 워크플로우를 포함한 데이터베이스 스키마 마이그레이션 관리를 위한 도구입니다.
 nayankadamm/cve-2023-34233_proof_of_concept
CVE-2025-24793 SQL 인젝션 취약점을 시연하는 개념 증명으로, Snowflake Connector for Python에서 패치된/패치되지 않은 버전을 자동 감지하여 보안 테스트에 사용됩니다.
 a1ex-var1amov/ctf-cve-2019-11043
CVE-2019-11043을 재현하기 위한 Nginx/PHP-FPM 설정의 의도적으로 취약한 PHP 앱으로, Docker 및 Kubernetes 배포, 사후 악용 연습, phuip-fpizdam 통합을 포함합니다.
 pedrocruz2202/pedrocruz2202.github.io
🛡️ CVE-2025-14847에 대한 고성능 MongoBleed 스캐너로 취약한 MongoDB 인스턴스를 탐지하여 네트워크 보안과 데이터 보호를 보장합니다.
 sexyshoelessgodofwar/cve-2025-58780
ScienceLogic 웹 플랫폼(index.em7)의 12.1.1 이전 버전에 영향을 미치는 SQL 삽입 취약점 공개. 완화 지침 및 책임 있는 공개 세부 정보를 포함합니다.
 randomrobbiebf/postgres-bruteforcer
이 도구는 기본 자격 증명(credential) 목록을 가져와 PostgreSQL 서버에 대해 테스트하고, 작동하는 자격 증명과 접근 권한이 있는 데이터베이스를 기록합니다.
 victomteng1997/cve-2020-7471-time_blind_sqli-
CVE-2020-7471용 익스플로잇: Django의 PostgreSQL JSONField에서 시간 기반 블라인드 SQL 인젝션을 활용하여 조작된 쿼리를 통해 데이터 추출을 가능하게 합니다.
 drkbcn/lblfixer_cve_2022_31181
PrestaShop 1.6.1.X/1.7.X용 CVE-2022-31181 / CVE-2022-36408 취약점(Chain SQL Injection)을 수정하는 모듈
 vesu-nights/multiexploit
CVE-2023-21173 익스플로잇 - SQL Server 2022에서의 원격 코드 실행
 randomrobbiebf/cve-2023-45657
Nexter <= 2.0.3 - 인증된 (Subscriber+) SQL Injection via 'to' 및 'from'
 daturasaturated/adminer-cve-2021-43008
Adminer CVE-2021-43008 PoC
 emad-almousa/cve-2021-2173
CVE-2021-2173에 대한 개념 증명 익스플로잇으로, 손상된 PDB 격리를 통해 Oracle Database 메타데이터 노출을 시연합니다. 기술적 세부 정보 및 권고 참조를 포함합니다.
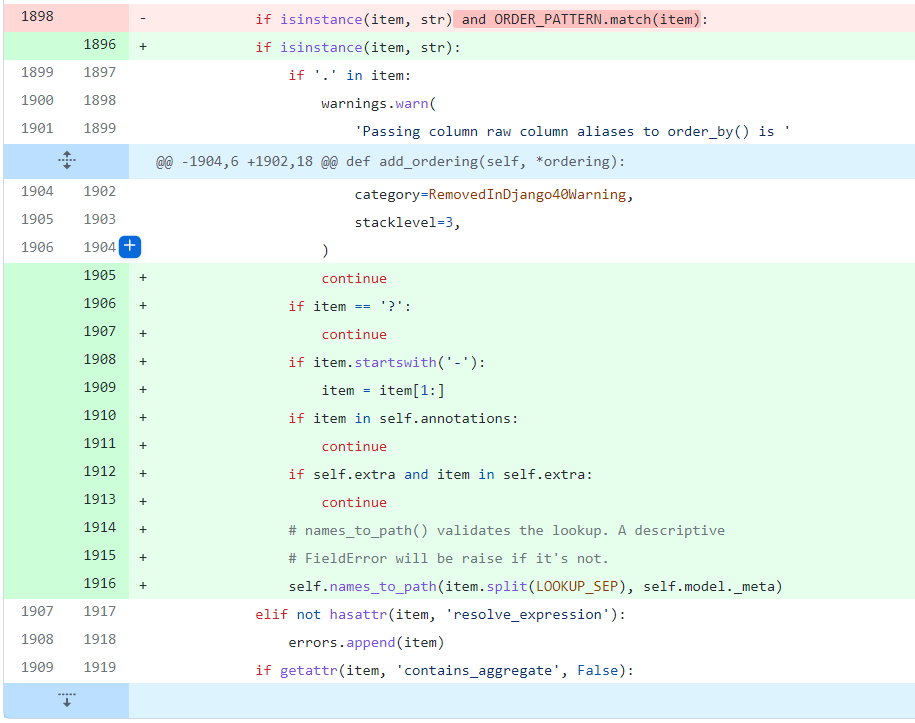 luuanhduc/cve-2021-35042
Django SQL 인젝션 취약점








