
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 vuxnx/cve-2026-72898
CVE-2026-72898용 개념 증명 익스플로잇으로, 잘못된 형식의 map 옵션을 사용해 Toucan2 동작을 대상으로 취약점을 재현하고 영향받는 데이터베이스 쿼리 경로를 검증합니다.
 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - 외부 및 도커 컨테이너, SMongobleed-CVE-2025-14847 및 phoenix 보안 업로더용
 zhaoqi99/cve-2022-34265
CVE-2022-34265에 대한 PoC
 secforce/cve-2008-1613
RedDot CMS 버전 7.5 Build 7.5.0.48 이하에서 ioRD.asp의 원격 SQL 인젝션 취약점을 이용한 전체 데이터베이스 열람 익스플로잇
 hood3drob1n/mysql-fu.rb
MySQL-Fu는 제가 작성한 Ruby 기반 MySQL 클라이언트 스크립트입니다. 일반적인 MySQL 클라이언트가 하는 대부분의 작업을 수행합니다: SQL 셸, 데이터베이스/테이블 업데이트·삭제·드롭, 사용자 추가/삭제, gzip 옵션을 지원하는 데이터베이스/테이블…
 sudo-sakib/cve-2025-25964
School Information Management System v1.0에서 발견된 치명적인 SQL 인젝션 취약점(CVE-2025-25964)
 traumatising/cve-2022-34265
CVE-2022-34265 취약점
 bridgeralderson/cve-2026-24418
OpenSTAManager v2.9.8 및 이전 버전은 Scadenzario(지불 일정) 모듈의 일괄 작업 처리기에 중요한 오류 기반 SQL 인젝션 취약점을 포함합니다.
 adarshthakur14777-cyber/cve-2026-60137
wpsqli CVE-2026-60137용 전체 SQLi 추출기 + 덤퍼
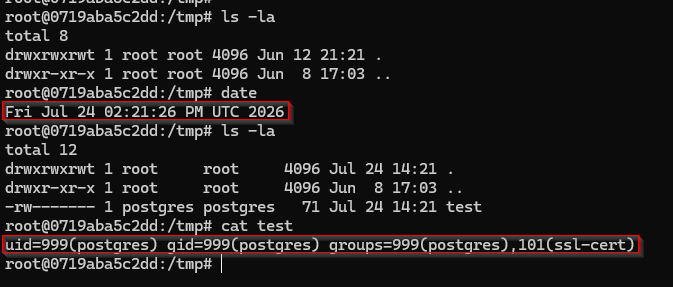 theliimbo/cve-2026-51992
CVE-2026-51992에 대한 개념 증명(PoC) 및 상세 라이트업: ClickHouse PostgreSQL 사전의 SQL 인젝션 취약점으로, 임의 명령 실행이 가능합니다.
 synacktiv/cve-2025-59213
Microsoft Configuration Manager (SCCM) 2503에 대한 인증되지 않은 SQL injection 익스플로잇, Discovery Data Manager DDM 메서드를 통해 사이트 데이터베이스에서 임의의 SQL 실행을 가능하게 합니다.
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto 힙 버퍼 오버플로우 PoC: CVE-2026-2005 시연 — 저권한 RCE 및 조작된 OpenPGP 패킷을 통한 슈퍼유저 권한 상승.
 galisko/cve-2025-24799
인증되지 않은 SQL 인젝션 익스플로잇으로, GLPI 10.0.18 이전 버전을 대상으로 하며, /index.php/ajax/ 엔드포인트를 통해 데이터베이스 열거, 자격 증명 추출, API 토큰 탈취를 가능하게 합니다.
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
CVE-2026-6471에 대한 개념 증명 익스플로잇으로, PostgreSQL에서 논리적 디코딩 dlopen을 통한 권한 상승을 시연하여 임의 코드 실행 및 슈퍼유저 백도어를 달성합니다.
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
CVE-2026-21004에 대한 개념 증명 익스플로잇: 조작된 SQLite FTS3/4 MATCH 접두사 쿼리를 블라인드 오라클로 사용하여 인덱싱된 비밀 데이터를 문자 단위로 복구합니다.
 metthk/cve-2023-48084-revised
Nagios XI에서 시간 기반 블라인드 SQLi를 악용하여 데이터베이스 내용을 추출하는 Python PoC로, 멀티스레드 이진 탐색 추출 및 CLI 스키마/테이블/컬럼 선택 기능을 제공합니다.
 0xdak/cve-2026-67340_exploit
ArcadeDB의 인증 후 RCE 익스플로잇으로, JavaScript 트리거 GraalVM 샌드박스 탈출을 통해 HTTP API로 OS 명령을 실행하며 리버스 셸 또는 블라인드 명령 모드를 지원합니다.
 hunt-benito/pgadmin-ai-assistant-sql-injection-cve-2026-17351-lexer-differential-bypass
pgAdmin 4의 AI 어시스턴트에서 sqlparse/PostgreSQL 렉서 차이를 통한 CVE-2026-17351 SQL 인젝션 우회를 시연하는 개념 증명(Proof-of-concept)으로, 간접 프롬프트 인젝션 전달을 포함합니다.








