
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천

 ivanesk315/cve-2023-25157
OGC Filter SQL 인젝션(CVE-2023-25157/25158)을 재현하는 로컬 GeoServer/PostGIS 랩으로, 취약, 패치, 완화된 A/B 테스트 모드를 제공합니다.
 romain-deperne/cve-2026-41490
Detailed CVE-2026-41490 disclosure with PoC demonstrating unauthenticated SQL injection in Dagster database I/O managers via dynamic partition keys,…
 romain-deperne/cve-2026-33980
KQL injection in adx-mcp-server via table_name — CVE-2026-33980 / CVSS 8.3
 romain-deperne/cve-2026-32247
Cypher injection in Graphiti via unsanitized node_labels — CVE-2026-32247 / CVSS 8.1
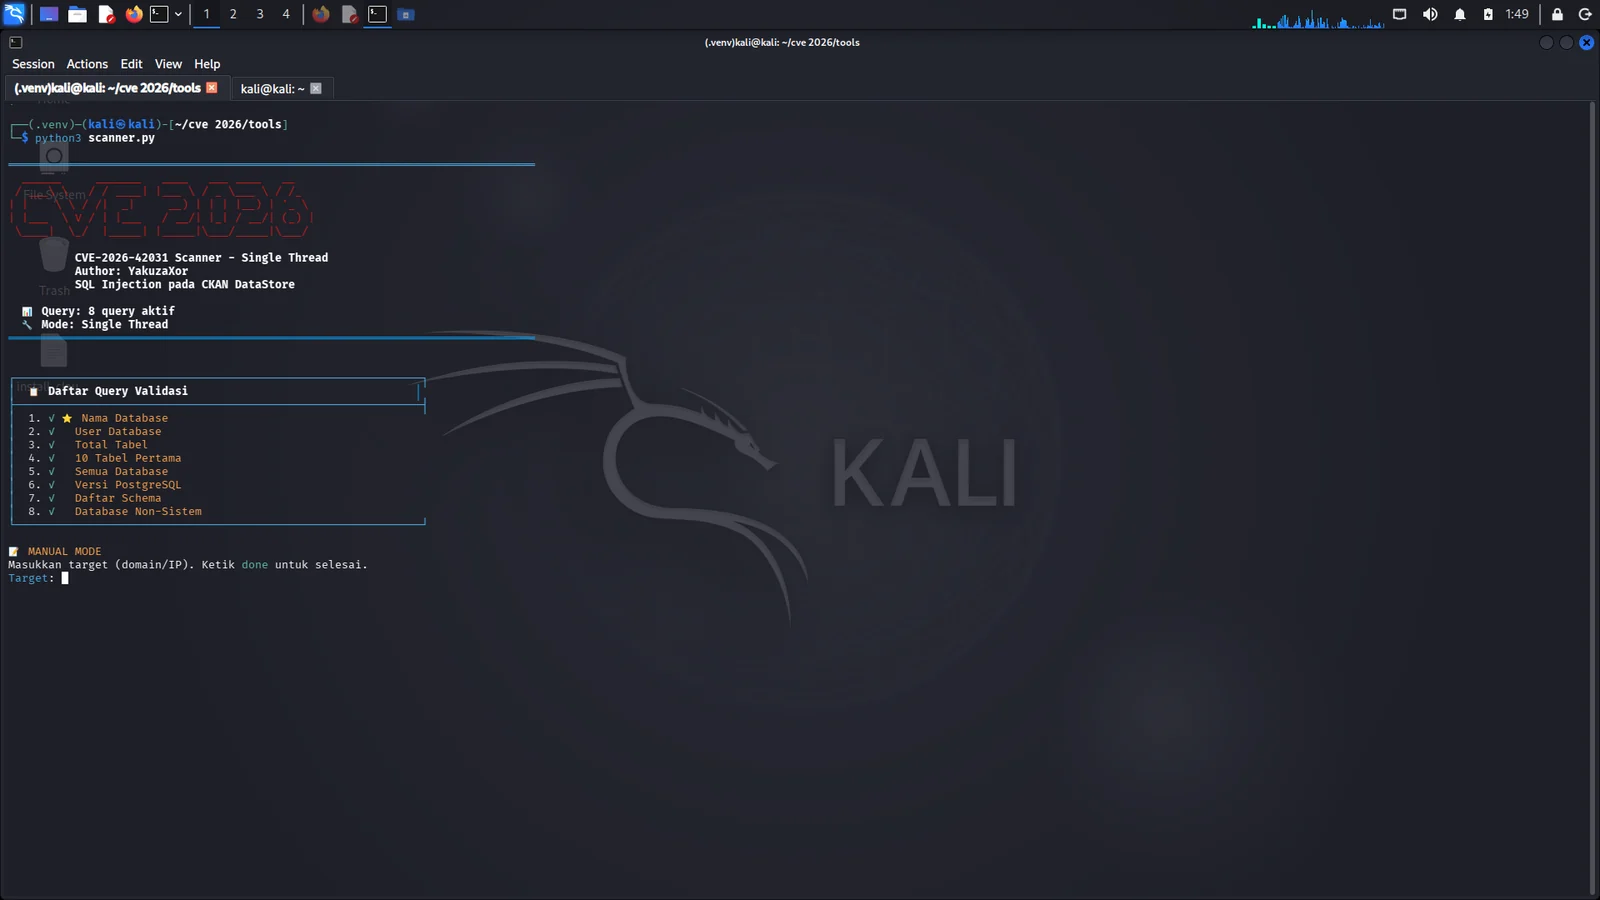 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
CKAN DataStore용 자동화 SQL 인젝션 스캐너로, CVE-2026-42031을 탐지하고 검증하며 다중 대상 스캔, 데이터 덤프, 보고서 생성을 지원합니다.
 galisko/cve-2025-24799
인증되지 않은 SQL 인젝션 익스플로잇으로, GLPI 10.0.18 이전 버전을 대상으로 하며, /index.php/ajax/ 엔드포인트를 통해 데이터베이스 열거, 자격 증명 추출, API 토큰 탈취를 가능하게 합니다.
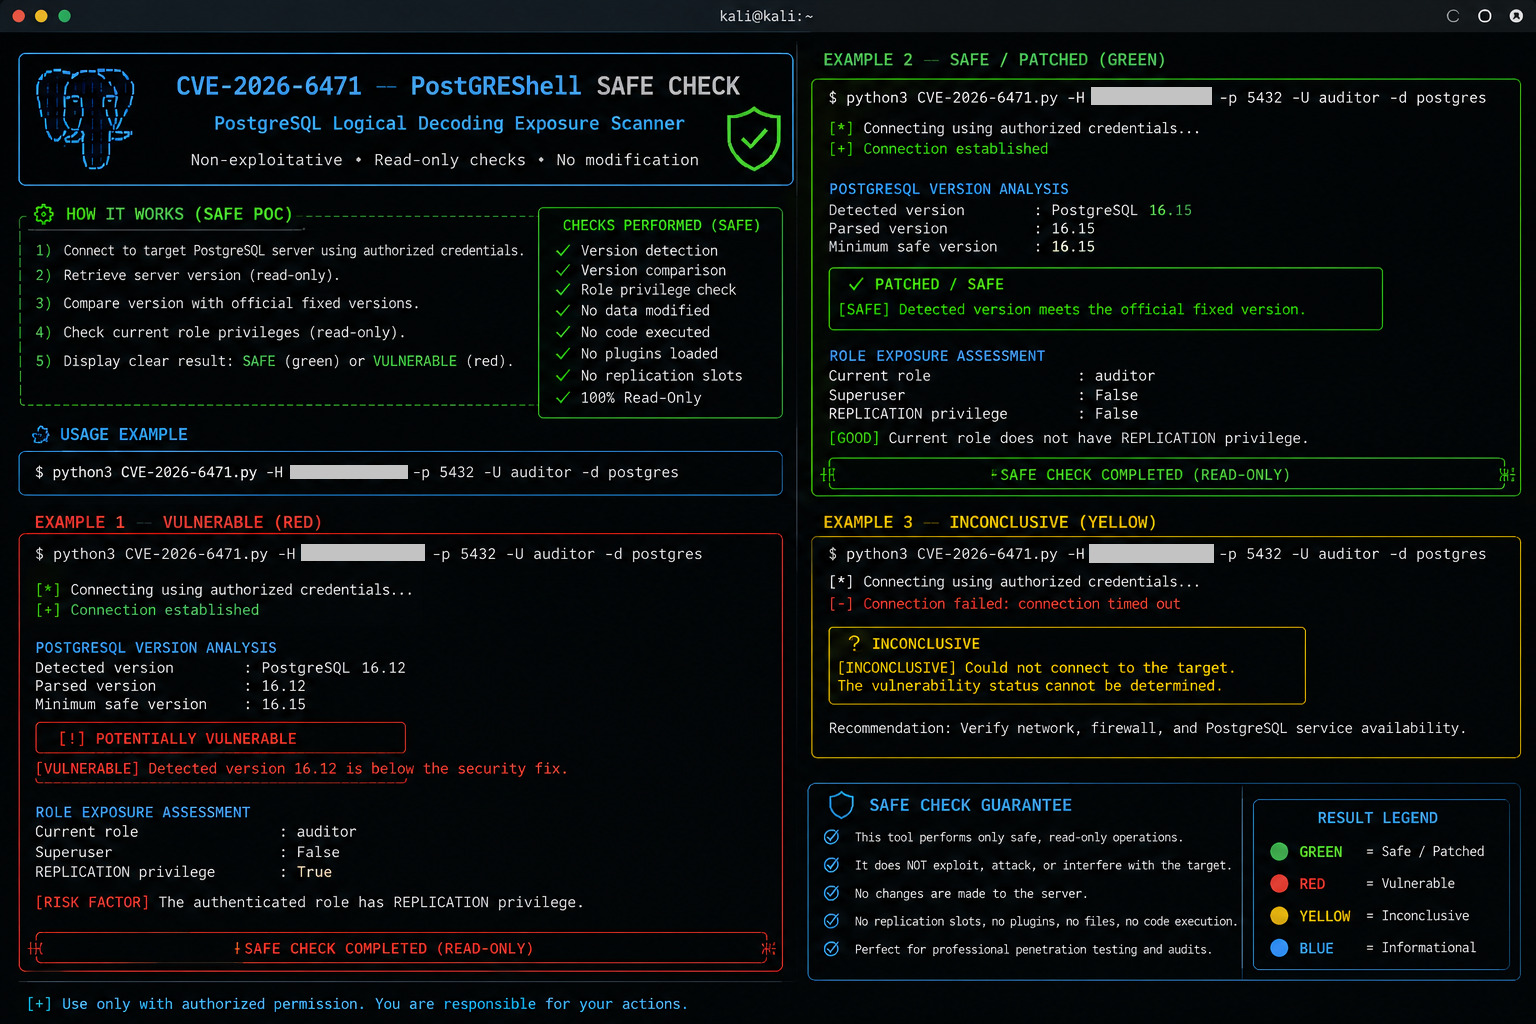 0xblackash/cve-2026-6471
비파괴적 PostgreSQL 취약점 점검 도구로, CVE-2026-6471을 대상으로 합니다. 서버 버전과 REPLICATION 권한을 감사하여 논리적 디코딩 인증 결함에 대한 노출 여부를 식별하고, 수정 지침을 제공합니다.
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
CVE-2026-6471에 대한 개념 증명 익스플로잇으로, PostgreSQL에서 논리적 디코딩 dlopen을 통한 권한 상승을 시연하여 임의 코드 실행 및 슈퍼유저 백도어를 달성합니다.
 toanln-cov/cve-2026-78070
plg_content_dpcalendar 내 ORDER BY Shortcode를 통한 SQL Injection — DPCalendar Free ≤ 10.11.2
 sw33tlie/bbscope
HackerOne, Bugcrowd, Intigriti, YesWeHack, Immunefi를 위한 범위 집계 도구!
 cve-search/cve-search
검색, 순위 지정, 웹 인터페이스 및 API를 갖춘 로컬 CVE/CPE 취약점 데이터베이스로, 오프라인 취약점 분석 및 관리를 위한 도구입니다.
 nabeelmkhan/cve-2026-78837
CVE-2026-78837에 대한 개념 증명 익스플로잇으로, AppNitro MachForm v30의 인증되지 않은 SQL 인젝션 취약점으로, 조작된 필터 매개변수를 통해 데이터베이스 열 이름을 열거할 수 있습니다.
 kihara-1/postgresql-cve-2026-14662
PostgreSQL의 전문 검색(tsvector/tsquery)에서 발견된 범위 밖 쓰기 취약점 CVE-2026-14662를, 수정 전(18.4)과 수정 후(18.6)를 Docker로 나란히 실행하여 검증한 기록과 발표 자료
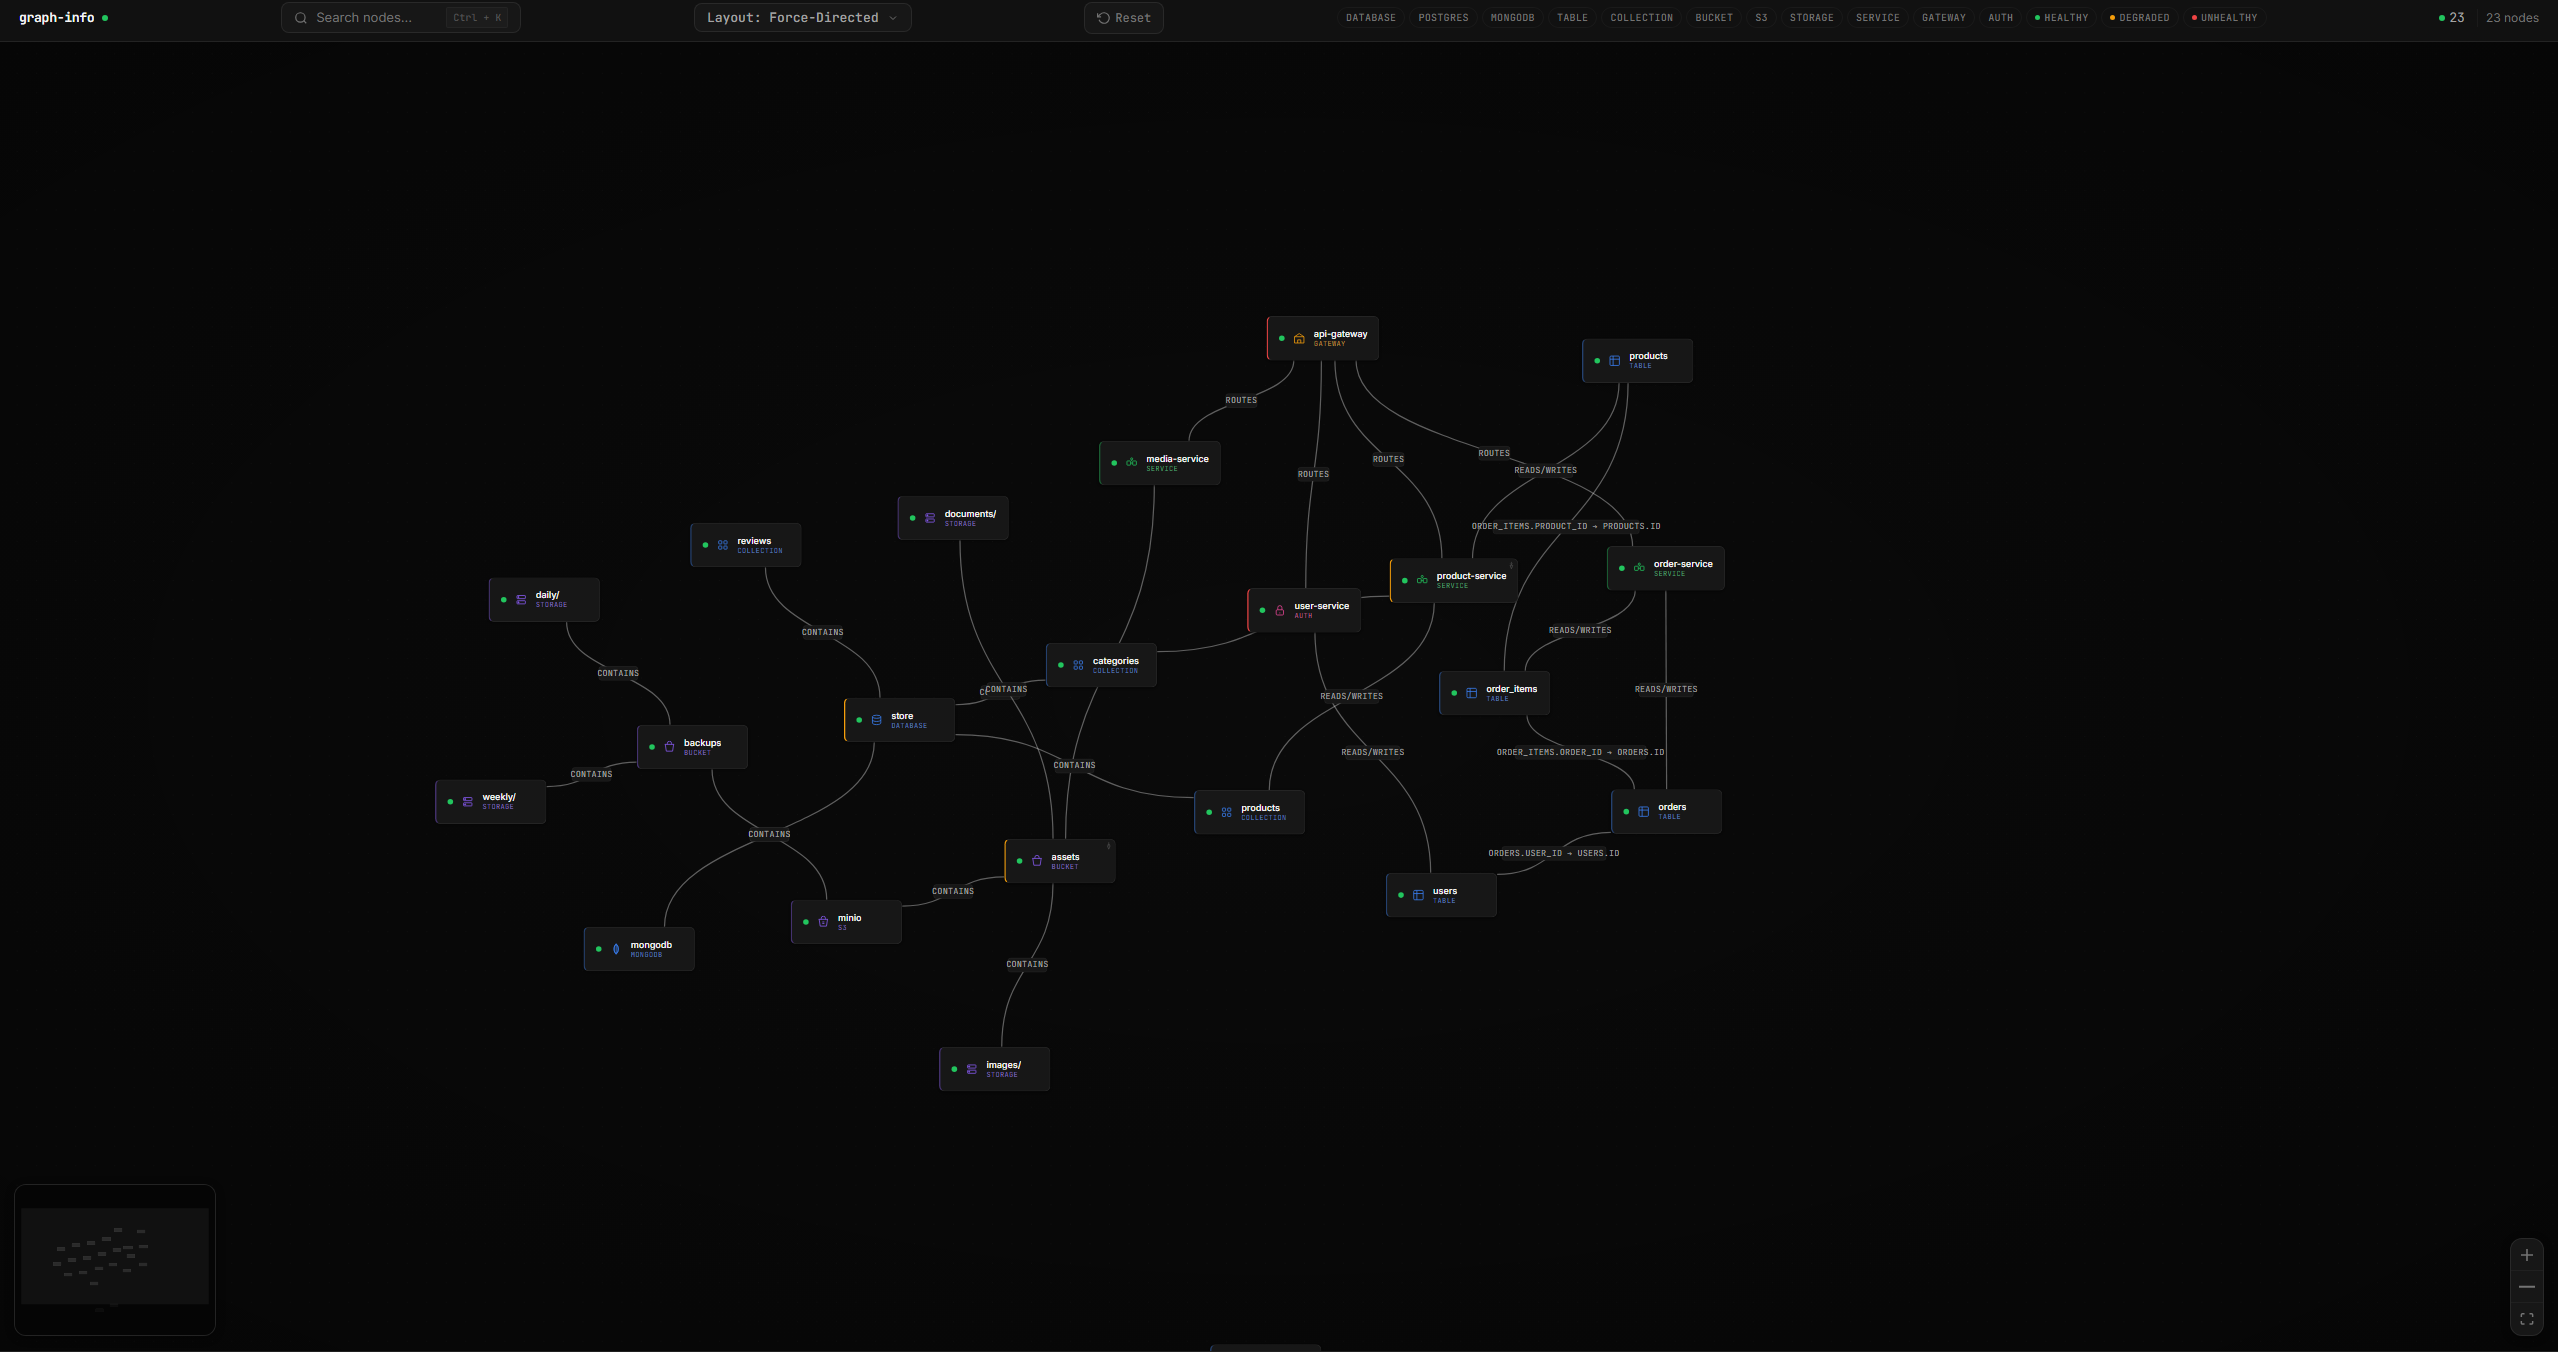 guilherme-grimm/graph-go
단순히 노드와 그래프
 gravitational/teleport
모든 인프라에 액세스하고 보호하는 가장 쉽고 안전한 방법입니다.
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 gduma-phdata/patch-cve-2026-03200
Progress MOVEit의 심각한 SQL 인젝션 취약점인 CVE-2026-03200에 대한 패치를 배포했으며, 검증 및 배포 세부 정보를 포함합니다.
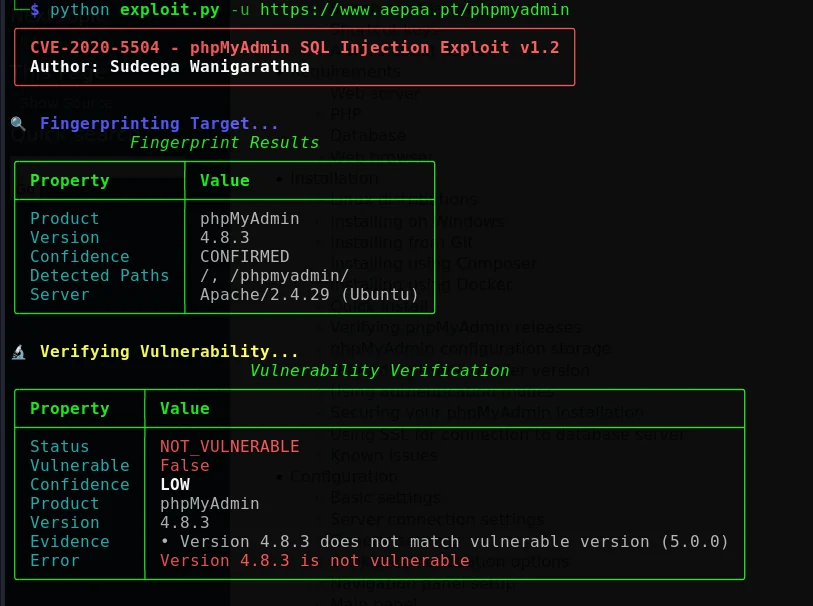 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
phpMyAdmin의 CVE-2020-5504를 겨냥한 승인된 SQL 인젝션 익스플로잇 프레임워크로, 자동화된 데이터베이스 열거, 블라인드 인젝션, 프록시 지원, 그리고 침투 테스트 및 보안 연구를 위한 구조화된 보고 기능을 갖추고 있습니다.








