
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
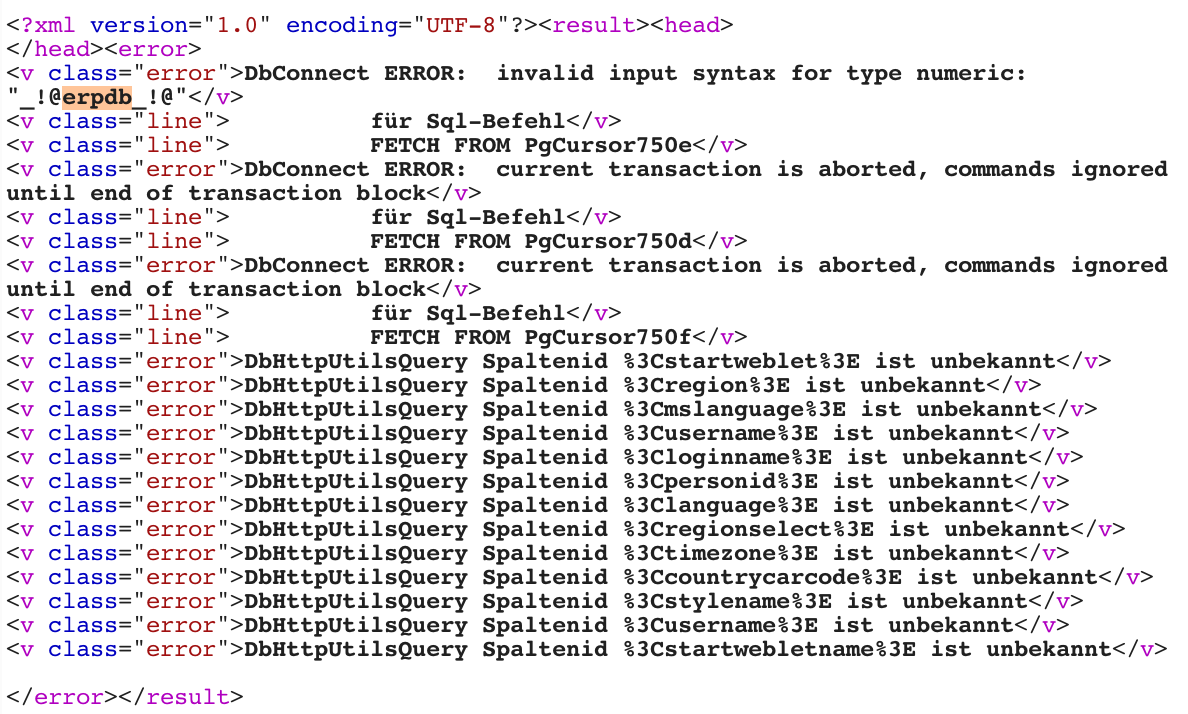
 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | 오픈소스 ERP 애플리케이션에 SQL 인젝션 취약점이 있습니다.
 jimywork/stretcher
민감한 정보를 노출하는 공개된 Elasticsearch 서버를 식별하는 데 도움을 주는 도구
 sj/web2py-e94946d-cve-2016-3957
web2py/web2py @ e94946d
 nihal1306/gogs
CVE-2014-8682
 nulldreams/cve-2017-16082
NodeJS + Postgres (원격 코드 실행) 🛰
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
이 Python 3 스크립트는 Oracle 11g R2 (CVE-2010-3600)를 통해 Windows Server / Linux에 shell (및 기타 파일)을 업로드하기 위한 것입니다.
 securityartwork/oracle-xxe-sqli
SQLi를 통한 Oracle CVE-2014-6577 자동화된 악용

 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - 사용자 정의 함수(UDF) 동적 라이브러리(2) 자동화 스크립트.
 0xbug/sqliscanner
Charles와 sqlmap API를 이용한 자동 SQL 인젝션
 torque59/nosql-exploitation-framework
NoSQL 스캐닝 및 익스플로잇을 위한 Python 프레임워크
 knqyf263/cve-2018-6376
Joomla! CMS의 2차 SQL 주입 취약점인 CVE-2018-6376에 대한 개념 증명 익스플로잇으로, Docker 기반 테스트 환경을 포함합니다.
 bongbongco/cve-2012-1675
Oracle Database TNS Listener 중독 공격 취약점
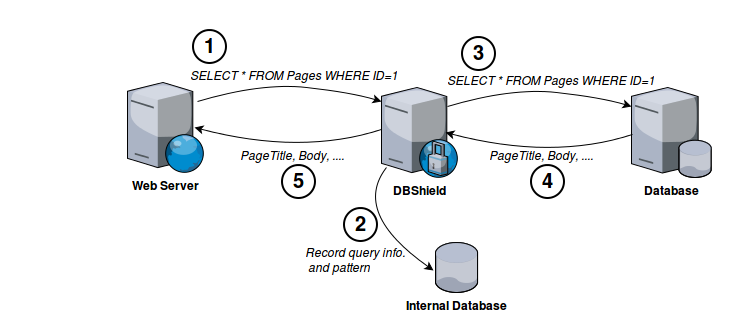
 secforce/cve-2008-1613
RedDot CMS 버전 7.5 Build 7.5.0.48 이하에서 ioRD.asp의 원격 SQL 인젝션 취약점을 이용한 전체 데이터베이스 열람 익스플로잇
 secforce/cve-2008-5416
Microsoft SQL Server sp_replwritetovarbin SQL 인젝션을 통한 메모리 손상
 boompig/cve-2016-6662
MySQL 원격 루트 코드 실행 및 권한 상승(CVE-2016-6662)을 위한 익스플로잇 코드로, Python 및 C 구현을 포함합니다.








