#1
 abraxas/cve-2026-77635
CVE-2026-77635에 대한 공개 패키지 및 Python PoC로, PostgresDriver와 함께 사용되는 CakePHP의 jsonValue()에서 발생하는 인증되지 않은 SQL 인젝션을 다루며, 루프백 Docker 랩을 포함합니다.
 abraxas/cve-2026-79752
CakePHP 5.2.13의 FunctionsBuilder::cast를 통한 SQL 인젝션에 대한 CVE-2026-79752 공개 패키지로, Python PoC 스크립트와 승인된 재현을 위한 Docker 랩을 포함합니다.
 shentao83/news-8.6.0-cve-2026-8726-backport
georgringer/news 8.6.0의 CVE-2026-8726에 대한 최소 보안 백포트
 xtraceai/xtrace-sdk
오픈 소스 버전 xtrace sdk
 blacksky-algorithms/atproto
대규모 자가 호스팅 소셜 네트워킹을 위한 성능 최적화된 AppView, Rust 기반 firehose 인덱서, Redis 캐싱 및 커뮤니티 기능을 갖춘 AT Protocol 참조 구현의 포크
 isaca0315/cve-2026-44840-poc
Dgraph의 checkUserPassword GraphQL 쿼리에서 발생하는 DQL 인젝션인 CVE-2026-44840을 재현하는 Docker 랩으로, 익스플로잇 스크립트와 취약 버전 대 패치 버전 비교를 포함합니다.
 cisofy/lynis
Linux, macOS 및 UNIX 시스템을 위한 에이전트 없는 보안 감사 도구입니다. 취약점, 구성 문제, HIPAA, ISO27001 및 PCI DSS 규정 준수에 대한 심층 검사를 수행하며, 실행 가능한 강화 팁을 제공합니다.
 canyonroad/agentsh
AI 에이전트를 위한 Execution-Layer Security (ELS) — 감사 기능을 갖춘 정책 적용 셸.
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 pgedge/pgedge-anonymizer
개발/테스트 데이터베이스에서 프로덕션에서 복사된 PII 및 유사 데이터를 대체하기 위한 익명화 도구
 34zy/cve-2026-72898
CVE-2026-72898에 대한 Python 익스플로잇으로, Metabase의 비밀번호 재설정 엔드포인트에서 발생하는 인증되지 않은 SQL 인젝션을 이용해 관리자 계정을 생성하고 데이터베이스 자격 증명을 추출합니다.
 pranshuchittora/simvyn
에이전트 & 인간을 위한 범용 모바일 개발 도구 - 단일 대시보드와 CLI로 iOS 시뮬레이터, Android 에뮬레이터 및 실제 기기를 제어하세요
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Read-only IOC scanner and mitigation toolkit for cPanel & WHM EmailTrack SQL injection (CVE-2026-67401). Performs version fingerprinting, file…
 pingidentity/ldapsdk
UnboundID LDAP SDK for Java
 jhnhnck/cve-2019-9193
PoC tool designed to exploit an authenticated Remote Code Execution (RCE) vulnerability in certain versions of PostgreSQL (9.3 - 11.7)
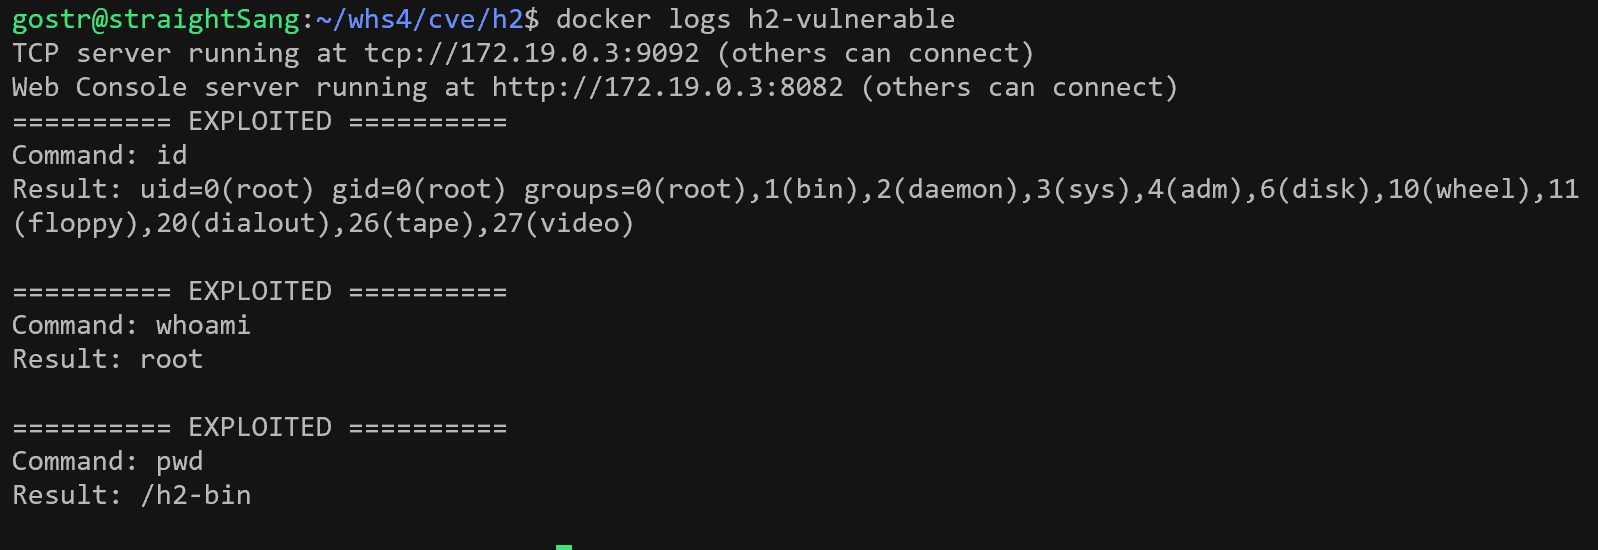 straightsang/h2-database-cve-2022-23221
vulhub/H2-database/CVE-2022-23221
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
창고별 재고 경고 임계값(`seuil_stock_alerte`)을 설정하는 작업이 사용자 제어 입력을 받아들이고, 이후 적절한 숫자 형변환 또는 매개변수 바인딩 없이 이를 SQL 쿼리에 포함시킵니다. #dolibarr #exploit