
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 sjzar/chatlog
채팅 로그 도구, 자신의 채팅 데이터를 쉽게 사용하세요. 聊天记录工具,轻松使用自己的聊天数据
 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
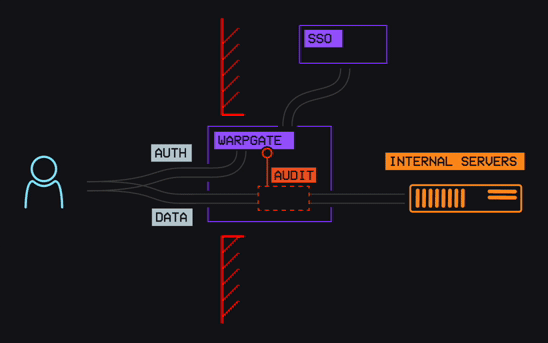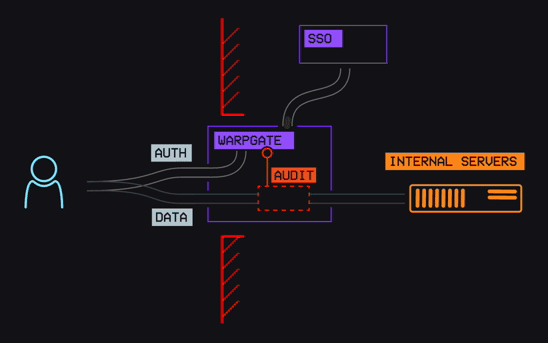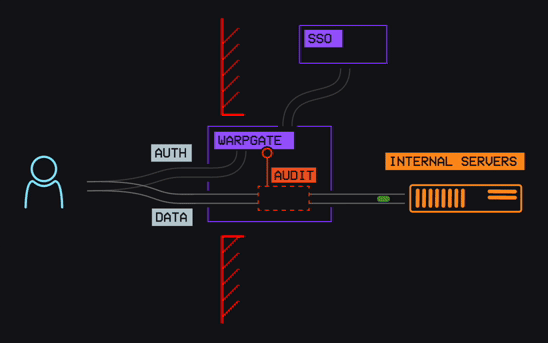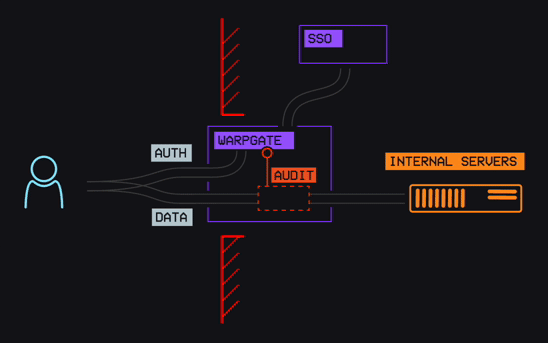 warp-tech/warpgate
완전히 투명한 SSH, HTTPS, Kubernetes, 데이터베이스 및 RDP/VNC 배스천/PAM으로, 추가 클라이언트 측 소프트웨어가 필요하지 않습니다.
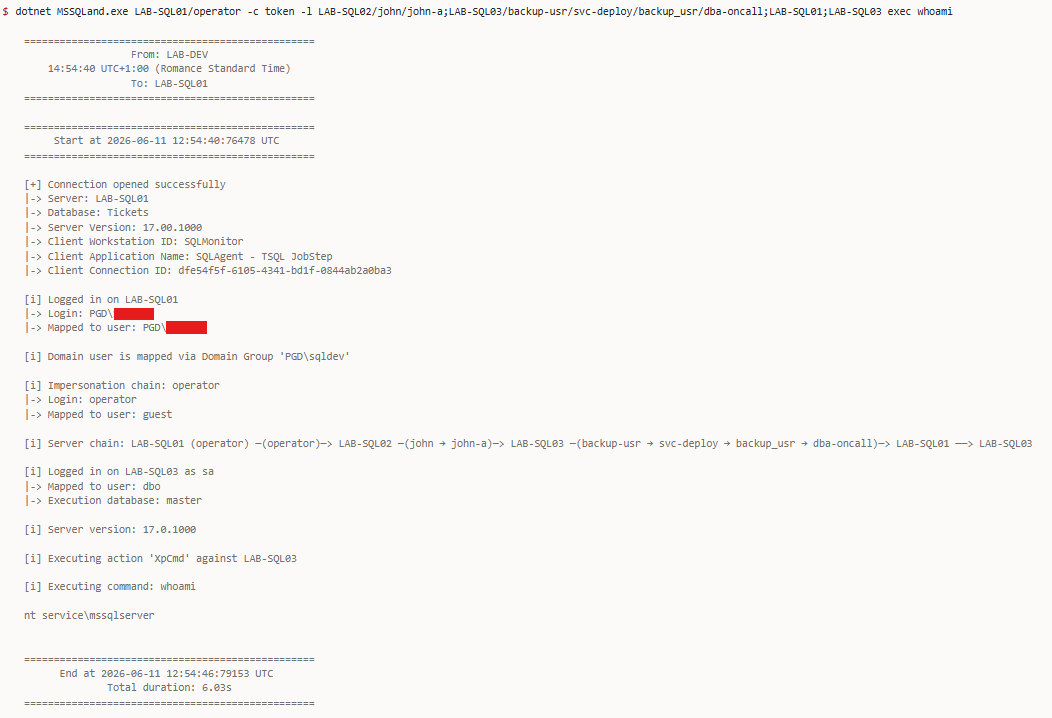 n3rada/mssqland
대상 내 C# 기반 Microsoft SQL Server (MS SQL / MSSQL) 사후 침투 도구로, 모든 깊이의 연결된 서버 체인을 탐색하며 각 홉에서 연쇄적인 로그인 가장을 수행합니다.
 oscarbataille/cve-2025-26794
CVE-2025-26794: Exim 4.98(SQLite DBM)의 블라인드 SQL 인젝션 - 익스플로잇 라이트업
 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 betterdb-inc/monitor
이상 탐지, ACL 감사 및 Prometheus 메트릭 내보내기를 지원하는 Valkey 및 Redis 데이터베이스용 실시간 모니터링 및 slowlog 분석 도구입니다.
 aboutcode-org/vulnerablecode
여러 소스에서 CVE 데이터를 집계하고 웹 UI 및 API를 제공하는 오픈소스 취약점 데이터베이스입니다. Package URL(PURL)을 사용하여 특정 소프트웨어 패키지에 취약점을 매핑하여 정확한 의존성 스캔을 수행합니다.
 trailofbits/cvedb
National Vulnerability Database에 직접 동기화되는 로컬 저장소를 사용하는 CVE 조회 라이브러리 및 유틸리티
 scorpioneslabs/mssqlpwner
고급 MSSQL 침투 테스트 도구로, 연결된 서버와 다중 인증 방식을 통한 수평 이동, 명령 실행, NTLM 릴레이 및 무차별 대입 공격을 수행합니다.
 qianlijaingshan/milvus-auth-audit
Milvus 인증 보안 탐지 스크립트: CVE-2025-64513 (sourceid 백도어) / CVE-2026-26190 (/expr 약한 토큰) / 내부 포트 53100
 geraldoalcantara/cve-2023-49970
고객 지원 시스템 1.0 - "save_ticket" 작업 중 "subject" 매개변수의 SQL 인젝션 취약점
 0xwhoami35/cve-2024-4879
ServiceNow CVE-2024-4879용 익스플로잇 스크립트로, 인증되지 않은 원격 코드 실행을 가능하게 하며 대량 대상 스캔 및 데이터베이스 덤프 기능을 제공합니다.
 bridgeralderson/cve-2024-51482
ZenoMinder 블라인드 SQL 인젝션 PoC
 dovankha/cve-2024-34222
/hrm/country.php의 searccountry 매개변수를 통한 임의 SQL 명령 실행을 입증하는 SourceCodester 인적 자원 관리 시스템 1.0의 SQL 주입 취약점용 개념 증명.







