
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – XWiki SSTI unauthenticated RCE exploit (HackTheBox CTF)
 clayofgilgamesh/cve-2026-29000
CTF 랩 및 CVE-2026-29000용 익스플로잇 툴킷으로, pac4j-jwt JWE 인증 우회 취약점을 다룹니다. 취약한 Flask 타깃, 토큰 위조 라이브러리, 대화형 익스플로잇 콘솔, Java PoC를 포함합니다.
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 PHP 객체 역직렬화를 통한 인증 후 RCE (HackTheBox CTF)
 4nuxd/cve-2025-66034
CVE-2025-66034 - fontTools varLib Arbitrary File Write → RCE fontTools.varLib의 임의 파일 쓰기 + XML 삽입 취약점에 대한 PoC 익스플로잇
 trax69/cve-2025-55182-poc
CVE-2025-55182("React2Shell")에 대한 개념 증명입니다. React Server Components의 안전하지 않은 역직렬화를 통한 원격 코드 실행(RCE)을 보여주는 완전한 도커화 환경입니다. Vanilla React(Express) 및…
 rohitberiwala/pypath-escape-cve-2025-4517-exploit-research
CVE-2025-4517 PATH_MAX 우회 익스플로잇을 자동화하는 고성능 Python 도구 키트입니다. WingData HTB 챌린지에 특별히 맞춰져 임의 파일 쓰기 및 루트 지속성을 달성합니다.
 yuta3003/cve-2025-55182
CVE-2025-55182에 대한 개념 증명 익스플로잇, React Server Functions(Next.js)의 원격 코드 실행 취약점. 프로토타입 오염을 통해 인증되지 않은 임의 코드 실행을 유도하는 조작된 HTTP 요청을 보여줍니다.
 hashdr1ft/soc_287
SOC287 - Checkpoint Security Gateway의 임의 파일 읽기 [CVE-2024-24919]
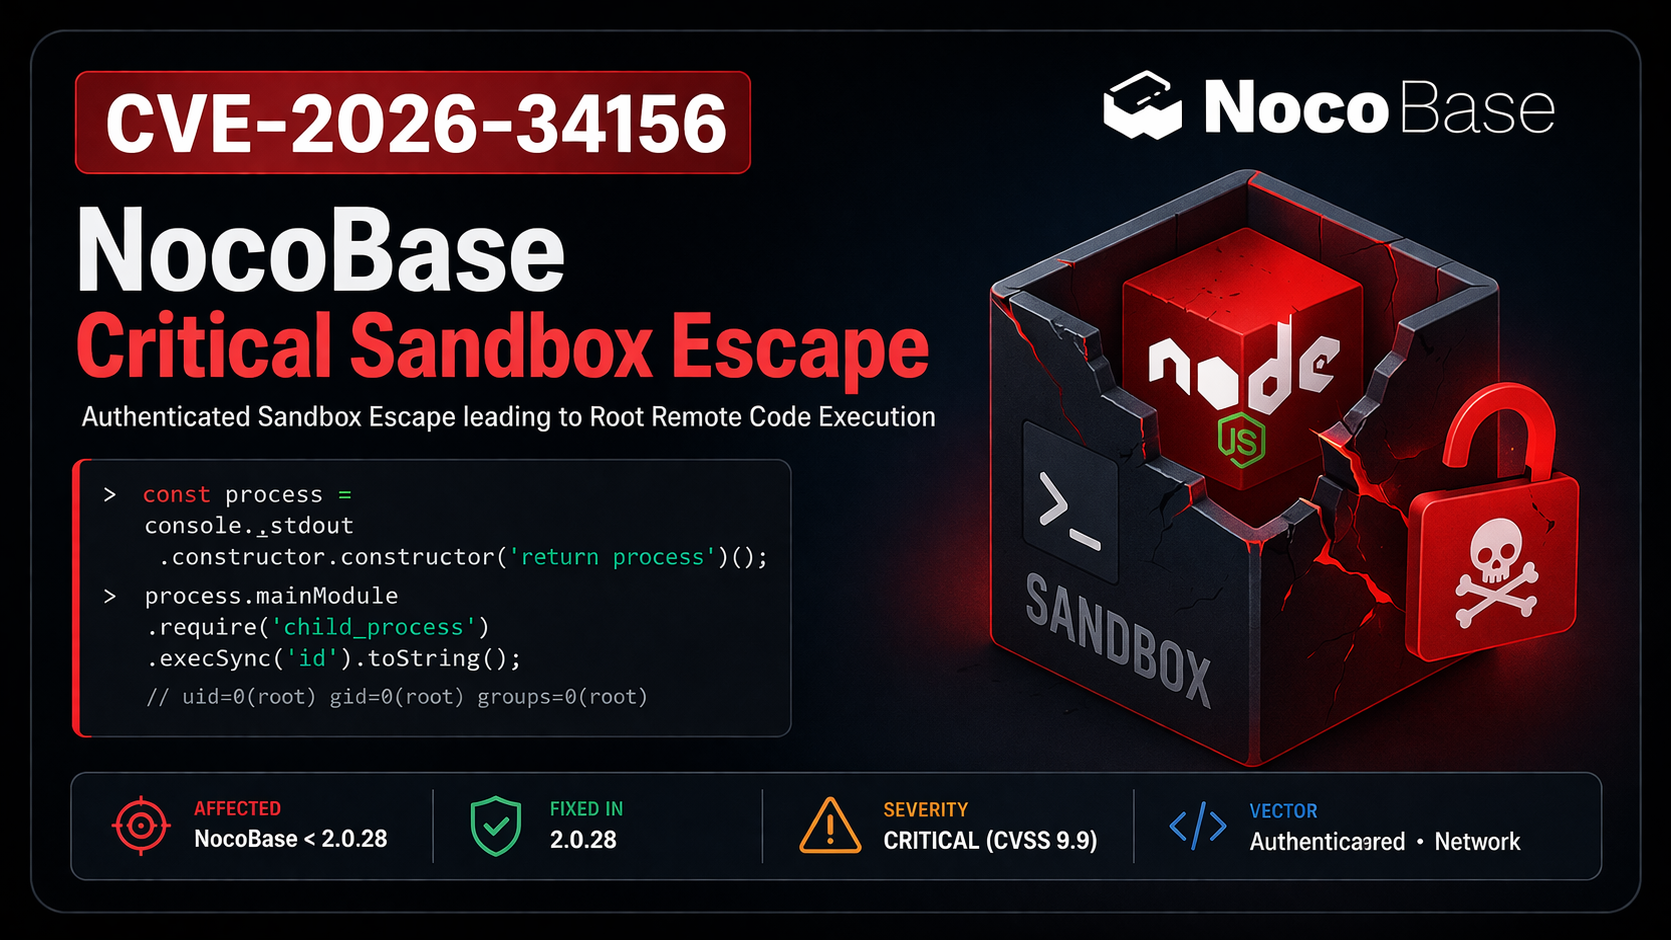 0xblackash/cve-2026-34156
CVE-2026-34156
 tombstoneghost/htb-sau-exploit-chain
HTB Sau를 위한 자동화된 익스플로잇 체인 — CVE-2023-27163 (SSRF) + Maltrail 인증되지 않은 RCE → 리버스 셸
 apipia/log4j-pcap-activity
재미있는 활동: log4j 익스플로잇(CVE-2021-44228)의 패킷 캡처 파일을 사용하는 활동
 mooowu/cve-2025-55182-poc
CVE-2025-55182 (React2Shell)에 대한 실습 환경 및 PoC 익스플로잇으로, React Server Components의 심각한 RCE 취약점입니다. 취약한 앱, 익스플로잇 스크립트, 스캐너를 포함하며 보안 연구 및 교육 목적으로 제공됩니다.
 ducducuc111/cve-2025-55182-poc
CVE-2025-55182에 대한 개념 증명 익스플로잇으로, React Server Components의 프로토타입 체인 취약점을 통한 원격 코드 실행을 시연합니다. 다수의 RCE 가젯 및 지속성 공격을 포함합니다.
 victor875/cve-2025-5548
CVE-2025-5548에 대한 개념 증명 익스플로잇을 개발하며, 원격 코드 실행을 가능하게 하는 스택 기반 버퍼 오버플로우에 대한 상세한 기술 분석과 Python 스크립트를 제공합니다.
 toddkk02/cve-2025-29927
CVE-2025-29927에 대한 개념 증명 익스플로잇으로, x-middleware-subrequest 헤더를 통한 Next.js 미들웨어의 인증 우회를 시연하며, 영향을 받는 버전 및 완화 지침을 포함합니다.
 tim-karov/cmsms-sqli
Python3 exploit for CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). No deps, time-based blind SQLi → admin creds dump. HTB Writeup owned.
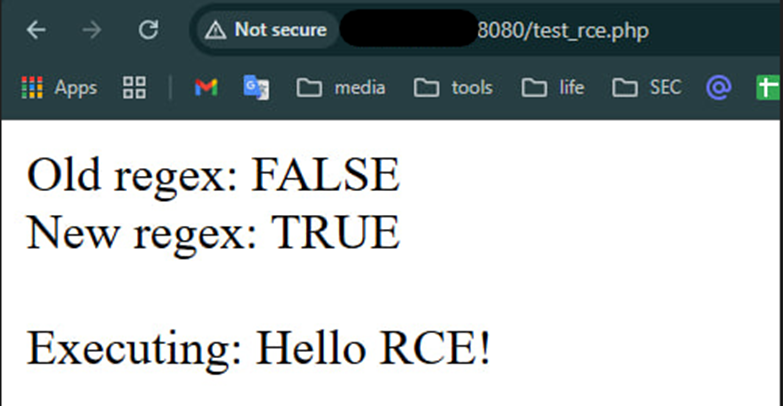 soltanali0/cve-2024-12877-exploit
교육용 CVE-2024-12877 익스플로잇 데모: GiveWP WordPress 플러그인의 PHP 객체 주입 취약점 시연. 근본 원인 분석, 정규식 우회 기법, 안전한 익스플로잇 관행 포함.
 ravi-lk/cve-2024-51482-zoneminder-v1.37.-1.37.64-sql-injection-poc
ZoneMinder 시간 기반 SQL 주입(CVE-2024-51482) 익스플로잇 POC








