 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 si-ni/cve-2025-29927-proof-of-concept
CTF 도전 과제: CVE-2025-29927과 명령어 삽입 취약점의 조합
 rinaliyeva/metasploitable2-vsftpd-exploitation
프로젝트: vsFTPd 2.3.4 백도어 익스플로잇 (CVE-2011-2523) (Metasploitable 2에서)
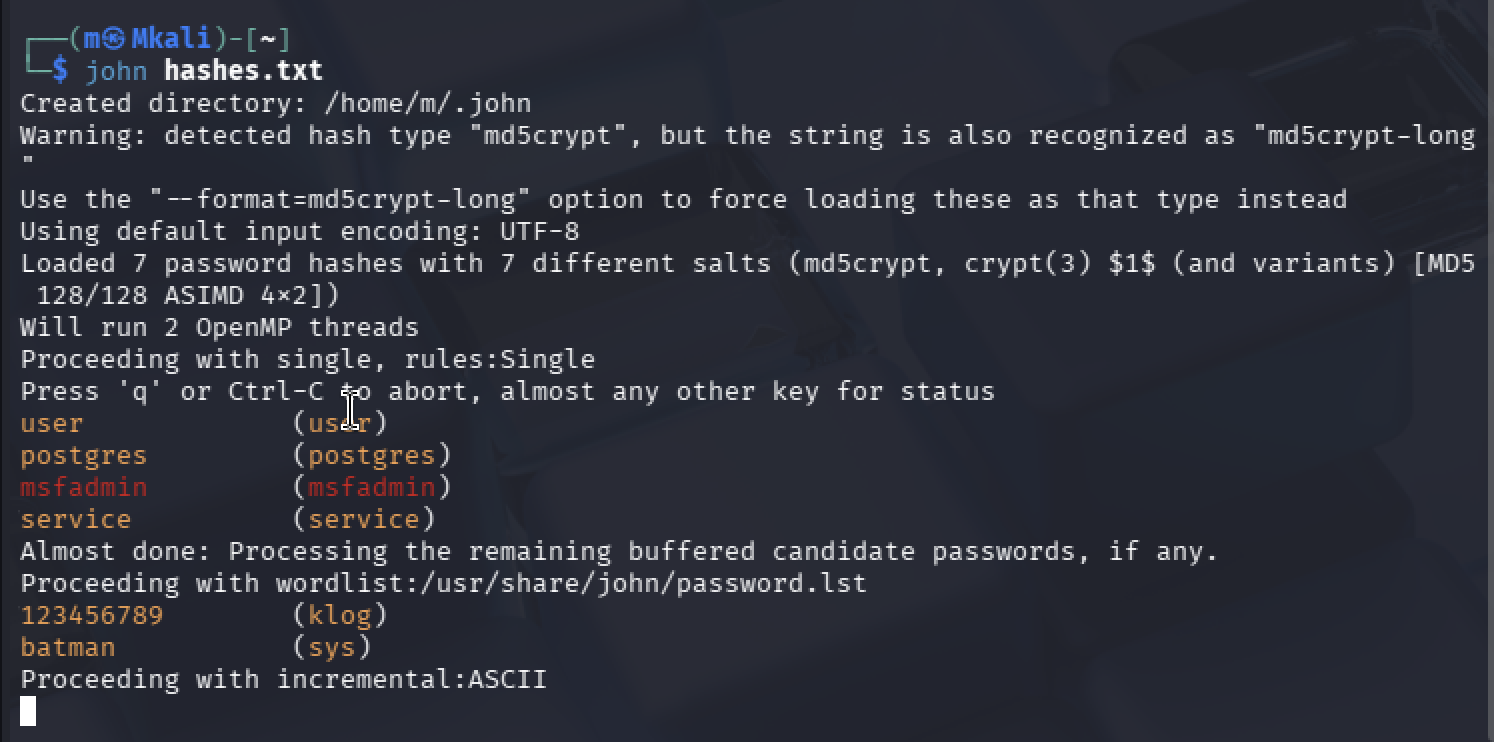 mirza-22144/vulnerability-assessment-exploitation-lab
Apple Silicon에서 에뮬레이션된 레거시 Linux 환경(Metasploitable 2)에 대한 전체 수명주기 침투 테스트. 네트워크 정찰, 서비스 백도어를 통한 RCE(CVE-2011-2523), 암호화 자격 증명 복구를 시연합니다.
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(Medium/Linux) 연습. CVE-2025-49132 LFI → pearcmd RCE → bcrypt 크랙 → SSH. CVE-2025-6018(PAM pam_environment 우회) +…
 crims-on/cve-2021-21239
xmlsec1에서 로드된 공개 키를 무시하는 취약점을 악용하는 스크립트
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
맞춤형 취약 VM(Ubuntu 14.04)으로, 다단계 침투 테스트 교육용으로 설계되었습니다. 포렌식(Forensics), 웹 취약점 공격(Web Exploitation, SQLi, XSS), 암호학(Cryptography), 커널 취약점 공격(Kernel…
 jeevananand1202/penetration-test
`IP`(Ubuntu VM)에 대한 전체 침투 테스트 보고서. 공격 체인: 디렉터리 열거 → 백업 파일 발견 → 비밀번호 크래킹 → CMS 파일 업로드 → 리버스 셸 → 커널 권한 상승(Dirty Pipe, CVE-2022-0847).
 fbm31/audit-blackbox-web-to-root
Drupal 7 서버에 대한 Black Box 보안 감사. 전체 Kill Chain 시연: SQL 인젝션(CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Root 권한 상승(SUID). 이 저장소에는 상세 기술 보고서, PoC 악용 증명 및…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413에 관한 사례 연구. TryHackMe Moniker Link (CVE-2024-21413) 방을 매개변수로 사용. exploit에 claude code로 편집을 수행했습니다.
 sallocinavalcante/lab-smb-responder-cve-2024-21413
CVE 2024-214113(MONIKER LINK) 취약점에 대한 PenTest를 위해 만들어진 실험실.
 kl4v3/axiom-protocol
Axiom의 목표는 완전히 익명적이고, 탈중앙화되어 있으며, 검열에 저항하는 소셜 미디어 플랫폼을 제공하는 것입니다. 이를 가능하게 하기 위해 아키텍처는 프로토콜과 클라이언트로 엄격하게 분할됩니다. 이 저장소는 이더리움 레이어 2 네트워크 상에서 프로토콜, 스마트…
 shinycolumn/cve-2025-56801
AES-CFB IV 생성 취약점 in Reolink 데스크톱 애플리케이션
 jas502n/2024informationsecurityengineer
2024년 정보보안기사, 2024InformationSecurityEngineer
 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link 취약점)에 대한 기술 문서
 m2l33k/blockguard
BlockGuard는 프로세스 수준에서 파일 액세스를 가로채고 제어하는 Windows 데이터 손실 방지(DLP) 에이전트입니다. 실행 파일 경로, 암호화 해시, Authenticode 서명 및 무결성 수준으로 식별된 승인된 프로세스만 보호된 파일을 읽을 수 있도록…
 gmh5225/discord-rat
Discord 봇 및 웹훅 C2를 통해 웹캠 캡처, 오디오 녹음, 키로깅, 파일 유출, 지속성을 위한 원격 명령 패널을 갖춘 Python 기반 Discord RAT.
 eddieoz/dual-ec-drbg
듀얼_EC_DRBG 암호학적 백도어(CVE-2014-8610)를 NIST P-256 상태 복구 공격, 역사적 맥락 및 완화 조치와 함께 시연하는 교육용 Jupyter 노트북입니다.
 chinesespeople/cve-2026-52614
Ruoyi v4.8.3 백엔드에 SQL 삽입 취약점이 존재합니다.