
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 eternityforest/lazymesh
인터넷을 통한 글로벌 라우팅이 가능한 IoT/햄 무선 메시 네트워크의 개념 증명

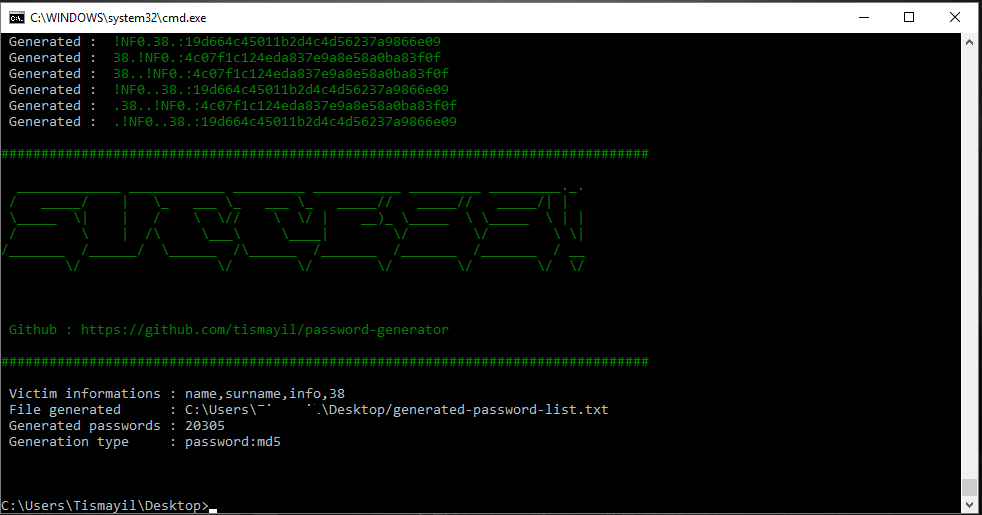 tismayil/password-generator
-> 무차별 대입 공격용 비밀번호 목록 생성기.
 krishsharma0413/syncord
Syncord는 Discord를 암호화된 파일 저장소로 사용하는 CLI 기반 파일 동기화 및 저장 도구입니다.
 0xxon/cve-2020-0601-plugin
OpenSSL을 사용하여 CVE-2020-0601 악용 시도를 탐지하는 Zeek 패키지
 umarrehmansiddiqui/cve-2026-0073
Android adbd 무선 디버깅 TLS 인증 우회에 대한 개념 증명 익스플로잇으로, EC/RSA 키 유형 불일치를 이용해 인증 없이 원격 셸을 획득합니다.
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크

 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 anthophilee/a2sv--ssl-vul-scan
A2SV = SSL 취약점 자동 스캔 HeartBleed, CCS Injection, SSLv3 POODLE, FREAK... 등 지원 취약점 [CVE-2007-1858] Anonymous Cipher [CVE-2012-4929] CRIME(SPDY)…
 freax13/cve-2023-31355-poc
AMD SEV-SNP 펌웨어 취약점(CVE-2023-31355)에 대한 익스플로잇으로, 초기화되지 않은 RMP 항목을 주소 0에 기록하여 UMC 키 시드를 손상시켜 폐기된 게스트의 임의 메모리를 복호화합니다.
 engrbilal992/deaddialect
세션 고유의 RISC-V ISA — 부트할 때마다 다른 방언을 사용합니다. 기존 바이너리는 무효가 됩니다. 멀웨어는 지속될 수 없습니다.
 balgan/cve-2025-15467
CVE-2025-15467에 대한 작동하는 DoS 및 테스트용 Docker 컨테이너
 roninreilly/wazuh-unauth-chain
Wazuh PoC로 CVE-2026-74034 파일 읽기와 CVE-2026-74041 명령 실행을 연쇄하는 취약점; 4.14.8에서 수정됨. Python 표준 라이브러리만 사용.
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
PictShare < 3.7.1에서 rand()를 통한 예측 가능한 delete_code (CWE-338). PoC + 권고문 작성.
 studiomeyer-io/mcp-server-attestation
MCP 서버용 Layer-2 공급망 보안 강화 — Ed25519 서명 도구 매니페스트, 런타임 spawn-증명, 기본 거부(default-deny) 인자 샌니타이저. 마켓플레이스 오염 + CVE-2025-69256 + CVE-2025-61591 공격을 방어합니다.
 chakshugupta13/lab
Code artifacts from research paper implementations








