
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 ajuremesh/pdfpasswordunlocker
이 프로젝트는 Google Colab을 사용하여 잊어버린 PDF 비밀번호를 복구하는 간단한 솔루션을 제공합니다. 단 다섯 단계만으로 복잡한 비밀번호도 효율적으로 처리합니다. PDF 접근 장애와 작별하고 원활한 비밀번호 복구를 경험하세요.
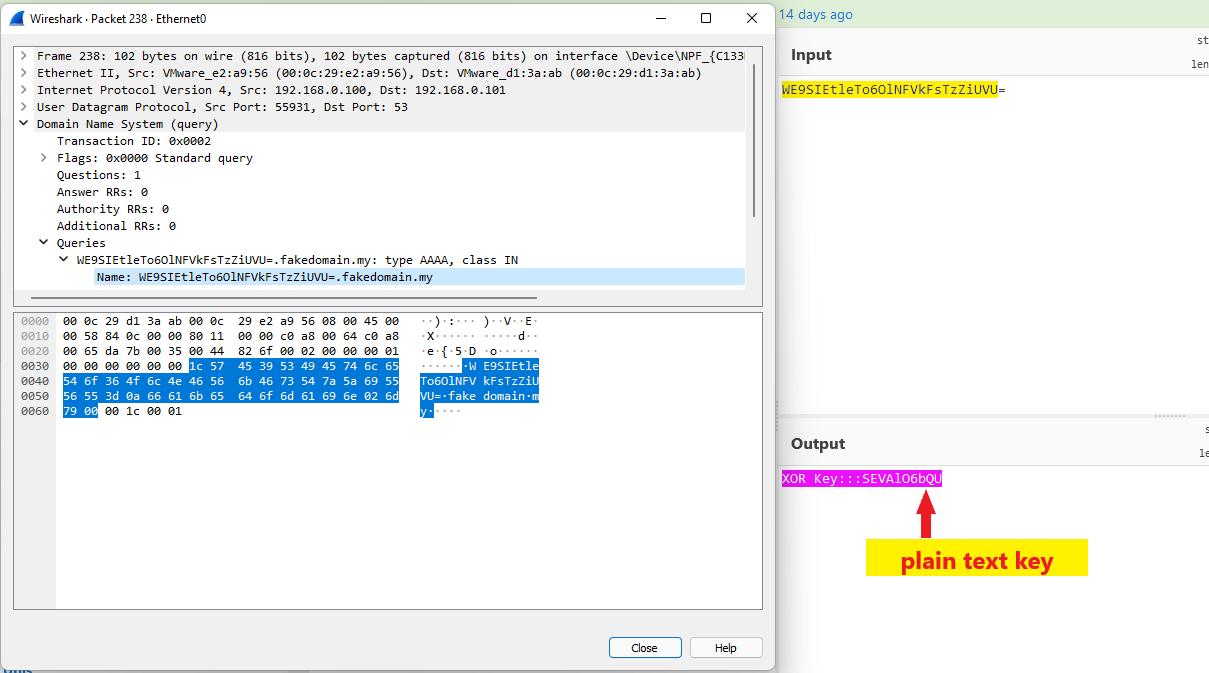 aniqfakhrul/sharpdnsexfil
C# 도구로, 제한된 아웃바운드 연결 환경에서 레드 팀 작전을 위해 설계된 XOR 및 비대칭 암호화를 사용하여 DNS를 통해 파일을 유출합니다.

 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.
 guiimoraes/cve-2025-15467
OpenSSL 스택 버퍼 오버플로우 CVE-2025-15467에 대한 명령 실행 PoC

 r3drun3/postfetch
fastfetch와 비슷하지만 보안 및 개인정보 보호에 초점을 맞춘 도구입니다.
 tomjwxf/scopeblind-gateway
MCP 서버용 보안 게이트웨이로, 도구별 정책 시행, Ed25519 서명 감사 영수증, 섀도우 모드 로깅을 제공합니다. AI 에이전트 접근 제어를 위해 Cedar, OPA, Cerbos 외부 정책 엔진을 지원합니다.
 amitr12/cybersec
레드팀 및 침투 테스터를 위한 단일 파일 HTML 치트 시트로, 공격자/대상 변수 자동 주입, OS 인식 리버스 셸 생성기, 그리고 7가지 침투 테스트 단계에 걸친 명령어용 스마트 복사 버튼을 제공합니다.
 r00tb1t/cve-2024-21413-poc
Microsoft Outlook 정보 공개 취약점(비밀번호 해시 유출) - CVE-2024-21413 POC
 dovelus/polychrome-rs
컴퓨트 셰이더를 페이로드로 사용하는 방법에 대한 PoC
 jfrog/jfrog-openssl-tools
TLS 서버가 클라이언트 인증서를 요구하는지 확인하고, 로컬 ELF 바이너리에서 CVE-2022-3602 및 CVE-2022-3786과 연관된 취약한 OpenSSL 3.x 코드가 링크되어 있는지 스캔하는 Python 유틸리티입니다.
 cyberjez/pqc-scanner
PQC Network Scanner는 TLS/SSL 인증서를 기업 환경 전반에서 스캔하여 미래 양자 공격에 취약한 시스템을 식별하는 양자 중심 네트워크 평가 도구입니다. Windows 실행 파일과 Python 스크립트로 모두 제공되어 다양한 네트워크에 쉽게 배포할 수…
 demining/bluetooth-attacks-cve-2025-27840
Bitcoin Cryptanalysis: ESP32 마이크로컨트롤러의 CVE-2025-27840 취약점이 Wi-Fi 및 Bluetooth를 통해 수십억 개의 IoT 기기를 위험에 빠뜨립니다
 jbaines-r7/hook
WatchGuard 인증된 임의 파일 읽기(CVE-2022-31749)에 대한 개념 증명
 dozernz/bugstropics
"Hunting Bugs In The Tropics" DEFCON 30 발표를 위한 보조 자료
 0x90/cve-2014-0160
Heartbleed 변종
 bakhishovism/vyrulix
Windows용 오픈소스 베어메탈 데스크톱 악성코드 트리아지 및 정적 위협 인텔리전스 워크벤치(MapViewOfFile PE 파싱, Capstone 디스어셈블리, capa MITRE 매핑, 15초 Windows Sandbox 폭파 실행).








