#1

 voorivex/pentest-guide
OWASP 기반 침투 테스트 가이드 - 테스트 케이스, 리소스 및 예제 포함.
 foospidy/payloads
Git All the Payloads! 웹 공격 페이로드 모음.
 naxg/cve-2020-1472
CVE-2020-1472 재현 절차

 yanghaoi/cve-2020-0601
CVE-2020-0601에 대한 PoC - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 frenchcisco/ratel
RAT-el은 윈도우 머신을 제어할 수 있는 오픈 소스 침투 테스트 도구입니다. 클라이언트-서버 모델로 작동하며, 서버가 명령을 보내고 클라이언트가 명령을 실행한 후 결과를 서버로 다시 보냅니다. 클라이언트는 안티바이러스 소프트웨어에 완전히 탐지되지 않습니다.
 lockedbyte/cryptovenom
Cryptovenom: 암호학의 스위스 아미 나이프
 okanulkr/curveball-cve-2020-0601-poc
CVE-2020-0601 (CurveBall)에 대한 개념 증명 익스플로잇으로, ECC 인증서 검증 우회를 통해 신뢰된 CA를 사칭하고 임의의 실행 파일에 서명하는 방법을 보여줍니다.
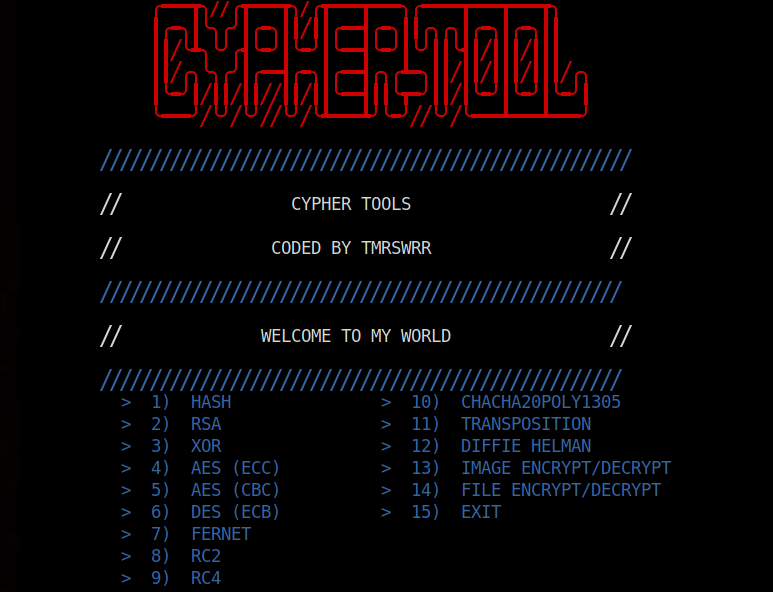 capture0x/cypher
#crypto #cipher #encode #decode #hash
 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
 kudelskisecurity/cdf
암호화 소프트웨어의 구현 오류, 규정 준수 실패, 부채널 누출을 스마트하고 병렬화된 테스트를 통해 여러 언어와 플랫폼에서 감지하는 자동화된 차등 퍼징 도구입니다.
 exploitblizzard/cve-2020-0601-spoofkey
CVE-2020-0601에 대한 개념 증명 익스플로잇으로, OpenSSL과 Ruby를 사용하여 위조된 암호화 키 생성 및 코드 서명을 시연합니다.
 codesiddhant/jasmin-ransomware
Jasmin Ransomware는 실제 랜섬웨어 공격을 시뮬레이션하는 데 사용되는 고급 레드 팀 도구(WannaCry 클론)입니다. Jasmin은 보안 연구원들이 외부 공격의 위험을 극복하는 데 도움을 줍니다.
 liamg/pax
:skull: :unlock: PKCS7 패딩 오라클 공격을 위한 CLI 도구
 mehulj94/braindamage
트위터를 명령 및 제어 서버로 사용하는 원격 관리 서비스