
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
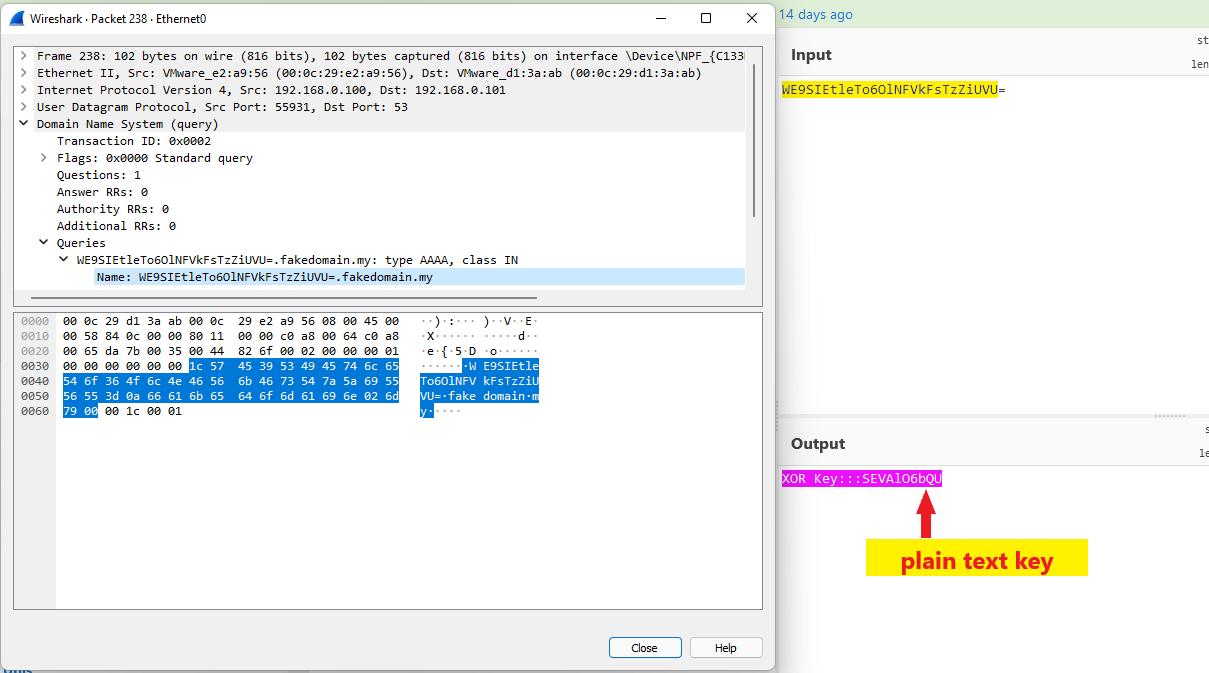
 aniqfakhrul/sharpdnsexfil
C# 도구로, 제한된 아웃바운드 연결 환경에서 레드 팀 작전을 위해 설계된 XOR 및 비대칭 암호화를 사용하여 DNS를 통해 파일을 유출합니다.
 h3xduck/umbra
4.x 및 5.x 커널 버전을 대상으로 하는 LKM 루트킷으로, 원격 호스트에 리버스 셸을 생성하고 악성코드를 실행하는 등의 작업을 수행할 수 있는 백도어를 엽니다.
 synacktiv/radmin3-password-cracker
Radmin Server 3 자격 증명 덤퍼/크래커

 secforce/snmp-brute
빠른 SNMP 무차별 대입, 열거, CISCO 구성 다운로더 및 비밀번호 크래킹 스크립트.
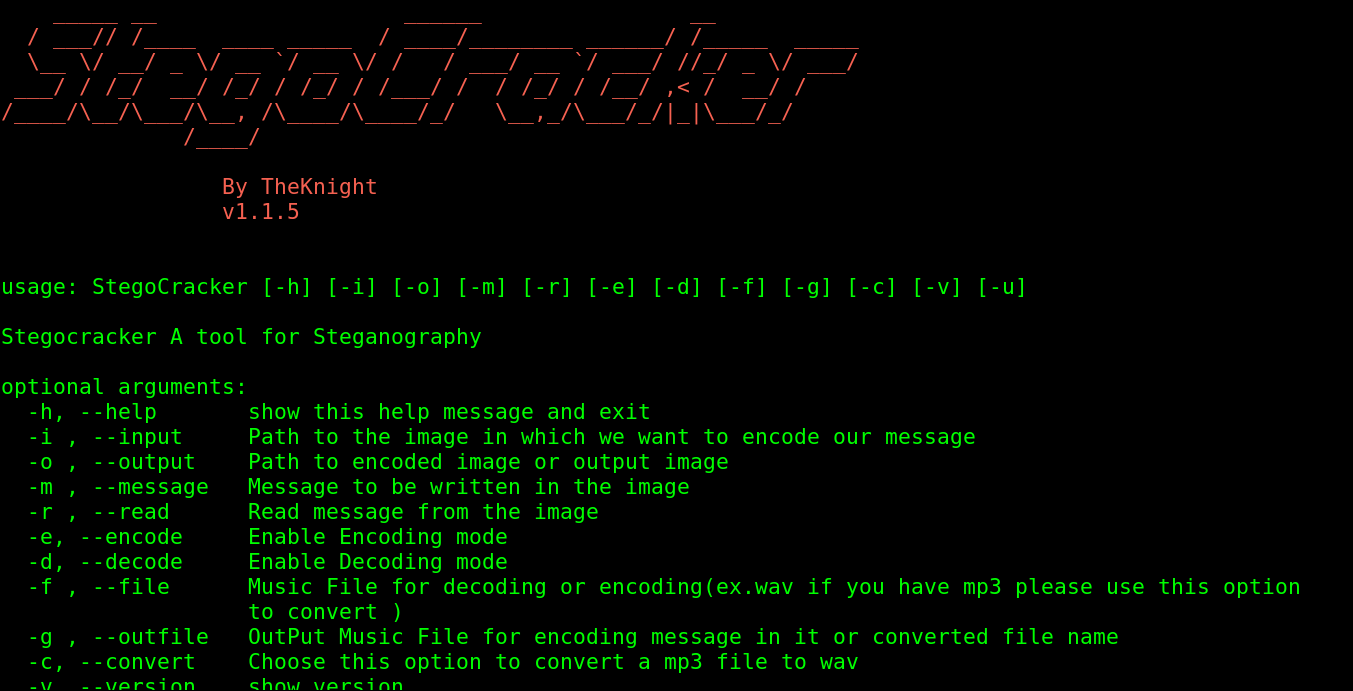 w1ldn16h7/stegocracker
Stego는 이미지나 오디오 파일에 비밀 메시지를 숨길 수 있는 오픈소스 무료 스테가노그래피 도구입니다. 이미지나 오디오 파일에서 어떤 변화도 느낄 수 없습니다. 그러나 비밀 메시지는 원본 이미지나 오디오 파일 안에 들어 있습니다

 chrispetrou/hrshell
HRShell은 flask로 구축된 HTTPS/HTTP 리버스 셸입니다. 다양한 기능과 역량을 갖춘 고급 C2 서버입니다.
 j4k0m/cve-2019-5420
취약점으로 인해 공격자가 자동 생성된 개발 모드 비밀 토큰을 추측할 수 있습니다.
 j4k0m/cve-2018-0114
Cisco의 node-jose에서의 취약점 악용, JWT 관리를 위해 생성된 JavaScript 라이브러리.
 websecnl/cve-2021-36934
SeriousSAM 자동 익스플로이터
 kingsabri/jwtear
모듈형 커맨드라인 도구로, 해커를 위해 JWT 토큰을 파싱, 생성 및 조작합니다.
 nccgroup/decoder-improved
Burp Suite용 개선된 디코더
 jxlil/pwndb
Tor 기반 유출된 자격 증명 검색 도구로, pwndb2 히든 서비스를 쿼리하여 데이터 유출로 노출된 이메일과 비밀번호를 찾아내며, 와일드카드 및 비밀번호 기반 검색을 지원합니다.
 strozfriedberg/padbuster
패딩 오라클 공격 수행을 위한 자동화 스크립트
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Oracle Access Manager (CVE-2018-2879)를 위한 패딩 오라클 익스플로잇으로, 암호화된 쿠키를 복호화하고 임의의 평문을 암호화하여 침투 테스트 중 인증 우회를 가능하게 합니다.
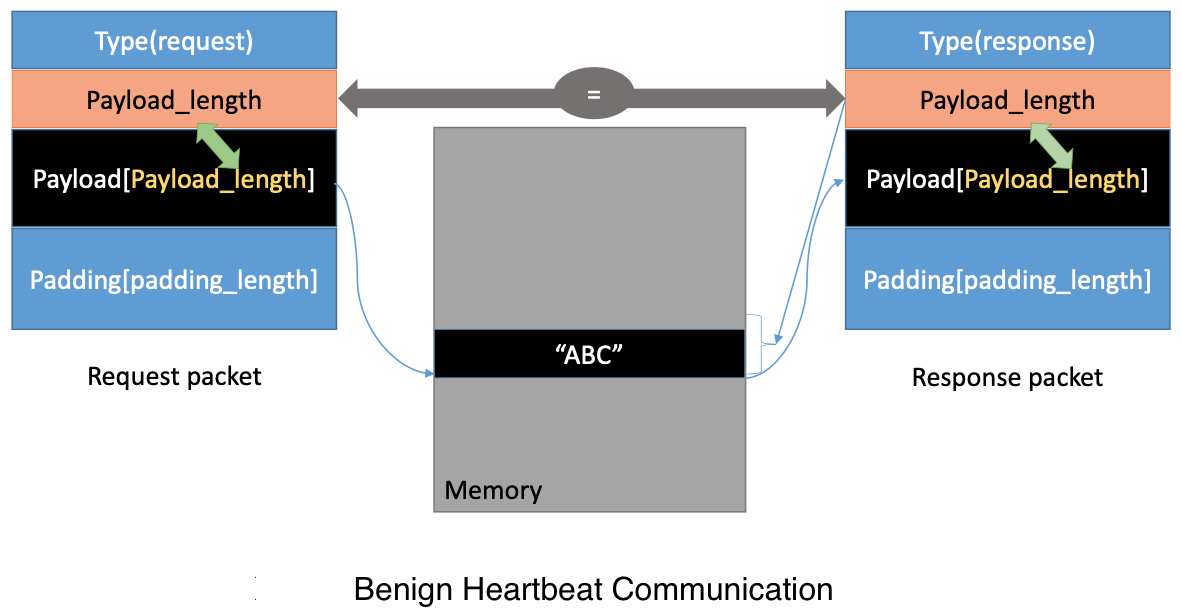 pierceoneill/bleeding-heart
하트블리드 버그 `CVE-2014-0160`는 OpenSSL 라이브러리의 심각한 구현 결함으로, 공격자가 피해자 서버의 메모리에서 데이터를 훔칠 수 있게 합니다. 도난당한 데이터의 내용은 서버 메모리에 무엇이 있는지에 따라 달라집니다. 여기에는 개인 키, TLS 세션…








