
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 kaonashi-passwords/kaonashi
수십억 개의 실제 비밀번호에서 파생된 선별된 워드리스트, hashcat 규칙, 마스크, 그리고 RootedCON 2019의 통계 분석 및 연구 슬라이드 (비밀번호 크랙 기술 향상용)
 0xuhaw/cve-2022-0778
CVE-2022-0778에 대한 개념 증명 (P12 및 PEM 형식)
 marschall/psychic-signatures
Psychic Signatures 취약점(CVE-2022-21449)을 시연합니다.
 jmiettinen/cve-2022-21449-vuln-test
CVE-2022-21449 ECDSA 서명 검증 취약점을 위한 Java 기반 테스터입니다. JVM에서 Psychic Signatures 버그를 확인하고 취약 또는 패치 상태를 보고합니다.
 pushpenderindia/crypter
AES-256 및 Base64로 소스 코드를 암호화하고, 레지스트리, 프로세스, MAC 검사를 통해 VM 탐지를 우회하며, 무차별 대입 키 런타임을 통해 복호화된 페이로드를 실행하는 파이썬 기반 크립터.
 contiki-ng/tinydtls
"독립형"으로 사용하기 더 쉽도록 리팩터링된 tinyDTLS 버전 (예: 특정 IP 스택에 바인딩하지 않음).
 kishanbagaria/padding-oracle-attacker
🔓 CLI 도구 및 라이브러리로, 패딩 오라클 공격을 쉽게 실행할 수 있으며, 동시 네트워크 요청과 우아한 UI를 지원합니다.
 francozappa/knob
블루투스 키 협상(KNOB) 공격 - 블루투스 BR/EDR 및 BLE [CVE-2019-9506]
 drago-96/cve-2022-0778
CVE-2022-0778에 대한 개념 증명 익스플로잇으로, 비소수 곡선 매개변수를 가진 조작된 X.509 인증서를 통해 OpenSSL의 BN_mod_sqrt에서 무한 루프를 유발하여 서비스 거부(DoS) 공격을 가능하게 합니다.
 crackercat/rootsmart-v2.0
Android 랜섬웨어 개발 - AES256 암호화 + CVE-2019-2215 (리버스 루트 셸) + 데이터 유출
 nicchongwb/rootsmart-v2.0
Android 랜섬웨어 개발 - AES256 암호화 + CVE-2019-2215 (리버스 루트 셸) + 데이터 유출
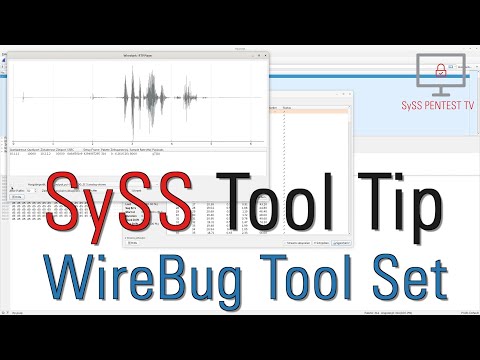 syss-research/wirebug
WireBug는 VoIP 침투 테스트를 위한 도구 모음입니다.
 dim0x69/cve-2022-25640-exploit
scapy를 사용한 CVE-2020-256480 악용
 uknowsec/sharpdecryptpwd
Windows 시스템에 암호가 저장된 일부 프로그램을 구문 분석합니다: Navicat, TeamViewer, FileZilla, WinSCP, Xmanager 시리즈 제품(Xshell, Xftp). 소스:…
 bytehackr/keepass_poc
KeePass [CVE-2022-0725]의 PoC
 aaaguirrep/offensive-docker
Offensive Docker는 공격 대상에 대한 평가를 쉽고 빠르게 수행할 수 있는 환경을 만들기 위해 가장 많이 사용되는 공격 도구들이 포함된 이미지입니다.
 dievus/powershellforpentesters
침투 테스터를 위한 PowerShell 강좌 저장소
 ioncodes/curveball
CVE-2020-0601에 대한 PoC - CryptoAPI 익스플로잇








