
 #1
 d0rb/cve-2023-33242
CVE-2023-33242에 대한 개념 증명 익스플로잇으로, Lindell17 ECDSA 프로토콜에서 비트 추출 공격을 시연하여 중단(abort) 처리 오류를 통한 반복적 개인 키 복구를 가능하게 합니다.
 c3rrberu5/zerologon-to-shell
자동화된 익스플로잇 스크립트로, CVE-2020-1472(ZeroLogon)를 evil-winrm과 결합하여 취약한 Windows 도메인 컨트롤러에서 원격 셸을 획득합니다.
 syvaidya/openstego
OpenStego는 스테가노그래피 응용 프로그램으로 두 가지 기능을 제공합니다: a) 데이터 숨김: 이미지 파일 내에 모든 데이터를 숨길 수 있습니다. b) 워터마킹: 보이지 않는 서명으로 이미지 파일에 워터마크를 적용합니다. 무단 파일 복사를 탐지하는 데 사용할 수…
 telefonica/crazytoolbox
GUI 기반 Web3 유틸리티 툴킷으로, 이더리움 단위 변환, 함수 선택자 인코딩/디코딩, 트랜잭션 입력 디코딩, Keccak256 해싱, EIP55 검증 및 서명 소유권 복구를 지원합니다.
 cduram/cve-2023-39144
CVE-2023-39144 공개: Element55 Maketime 어플라이언스 관리 페이지의 평문 비밀번호 노출로, 과도하게 프로비저닝된 서비스 계정을 통한 권한 상승을 가능하게 합니다.
 whwlsfb/burpcrypto
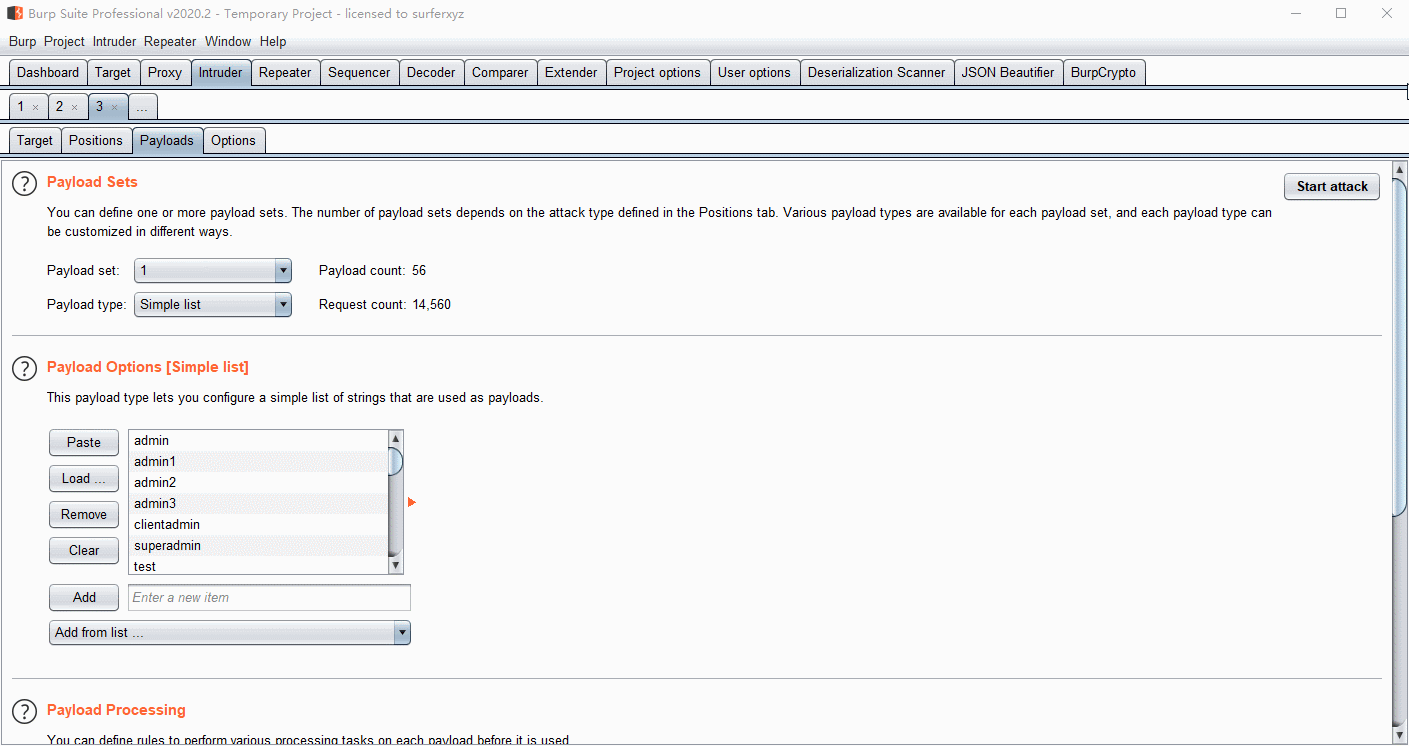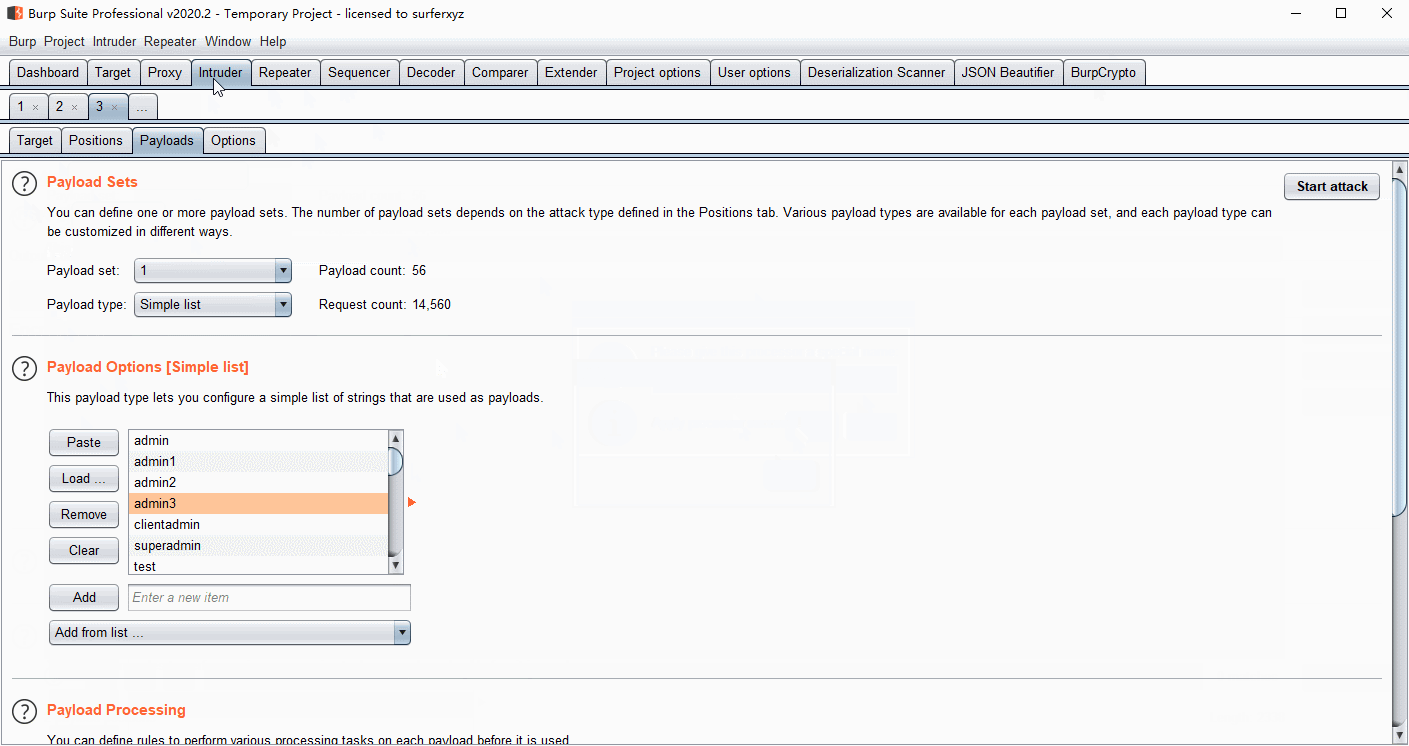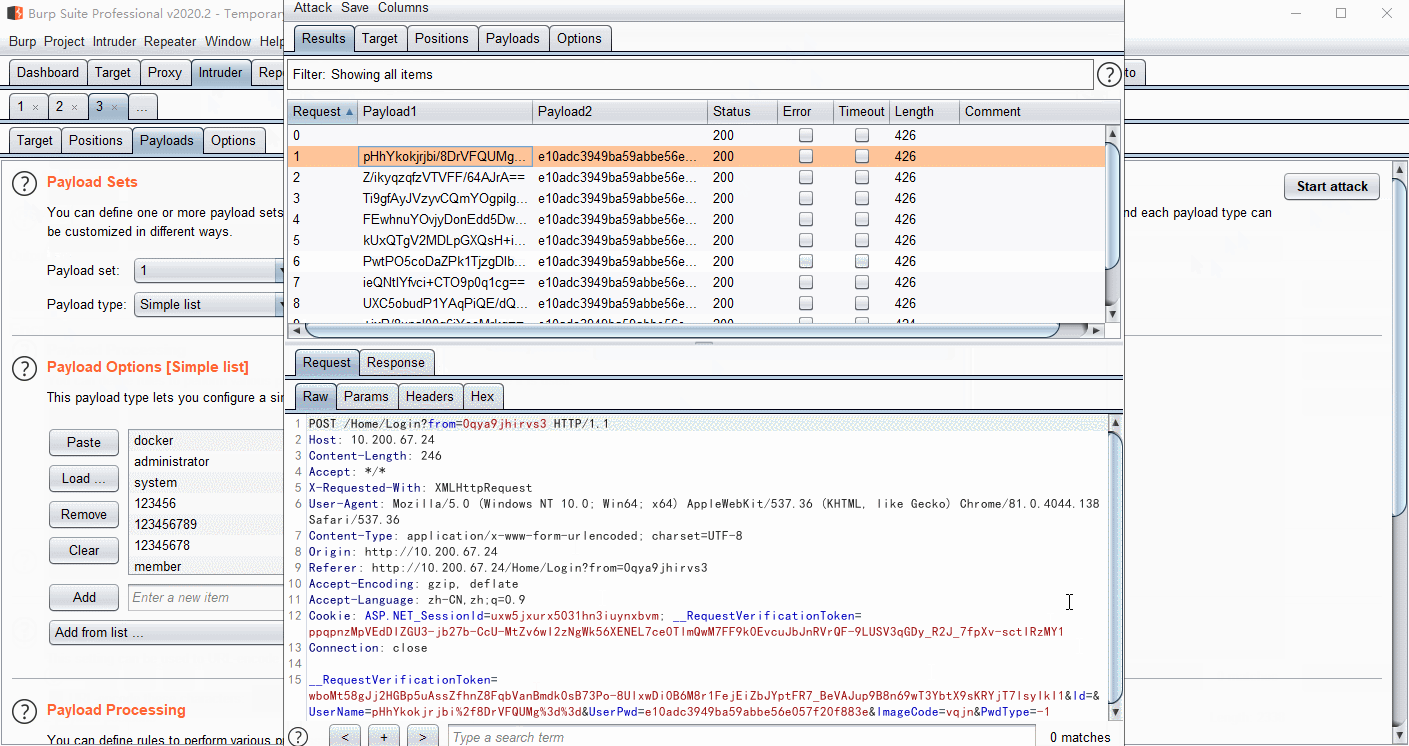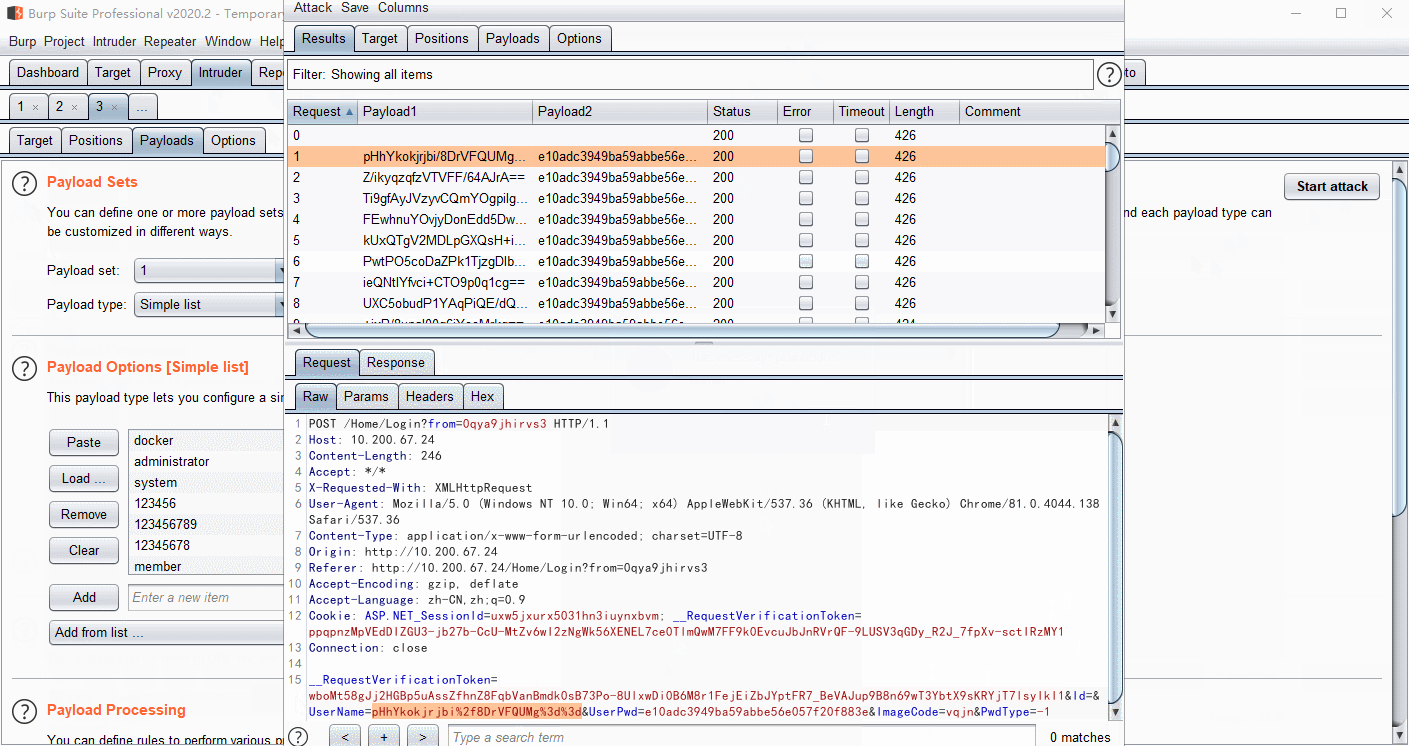
AES, RSA, DES 또는 사용자 지정 JS 코드로 페이로드를 암호화하는 BurpSuite 플러그인으로, 웹 애플리케이션 보안 테스트 중 프런트엔드 암호화 트래픽의 자동 복호화를 가능하게 합니다.
 bishopfox/forticrack
암호화된 Fortienet FortiOS 펌웨어 이미지 복호화
 saadahla/shellcode-hide
이 저장소에는 다음이 포함되어 있습니다: 간단한 셸코드 로더, 인코더(base64 - custom - UUID - IPv4 - MAC), 암호화기(AES), 파일리스 로더(Winhttp, socket)
 toorandom/moveit-payload-decrypt-cve-2023-34362
이 셸 스크립트는 OrgKey 0이 주어지면 MOVEit 로그에서 발견된 base64 아티팩트의 헤더를 파싱하고 페이로드로 사용된 직렬화된 객체를 복호화합니다.
 ibm/pgp-client-checker-cve-2021-33560
PGP 클라이언트가 CVE-2021-33560에 영향을 받는지 확인하는 도구
 homenc/helib
HElib은 동형 암호화를 구현하는 오픈소스 소프트웨어 라이브러리입니다. 부트스트래핑을 지원하는 BGV 방식과 근사 연산 CKKS 방식을 지원합니다. HElib은 또한 효율적인 동형 평가를 위한 최적화를 포함하며, 암호문 패킹 기법의 효과적인 사용과…
 muhammad-ali007/outlookntlm_cve-2023-23397
CVE-2023-23397 익스플로잇 - 악의적인 캘린더 초대를 통한 Outlook NTLM 해시 유출. PowerShell 무기화, Responder 통합 및 사고 대응을 위한 탐지 규칙을 포함합니다.

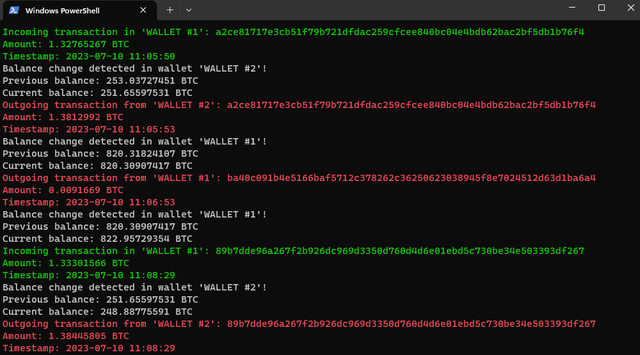 somethingtotallyrandom/wallet-transaction-monitor
이 스크립트는 비트코인 지갑 주소를 모니터링하고 잔액 변경이나 새로운 트랜잭션이 있을 때 사용자에게 알립니다.
 synacktiv/cve-2020-9289
FortiAnalyzer/FortiManager에서 CVE-2020-9289와 관련된 기본 하드코딩 키로 암호화된 되돌릴 수 있는(reversible) 비밀값을 복호화합니다 (CVE-2019-6693과의 유일한 차이점은 암호화 루틴입니다).
 blackarch/wordlistctl
웹사이트와 토렌트 피어에서 워드리스트 아카이브를 가져오고, 설치하고, 검색합니다.









