
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 xk-mt/cve-2016-4437
1. CVE-2016-4437 검증, 2. rememberMe 파일 및 CBC 암호화의 IV 오프셋 분석
 alvin-tosh/malware-exhibit
🚀🚀 이것은 🎇🔥 실제 세계🔥 🎇 연구자들이 편집하고 분석한🔥 악성코드 컬렉션으로, 악성코드 위협😈, 분석 및 완화🧐에 대해 더 이해하기 위한 것입니다.
 freax13/cve-2024-21980-poc
CVE-2024-21980 익스플로잇: 명령 버퍼 강제 우회를 통해 폐기된 SEV-SNP 게스트의 임의 메모리를 복호화하는 AMD SEV 펌웨어 대상 공격.
 s1lkys/cve-2023-30367-mremoteng-password-dumper
CVE-2023-30367용 원본 PoC
 rcstep/cssg
Cobalt Strike aggressor 스크립트: 비콘 셸코드를 생성, 포맷팅, 암호화하며 다양한 종료 방법, 시스템 콜, 인코딩/압축 변환을 지원합니다.

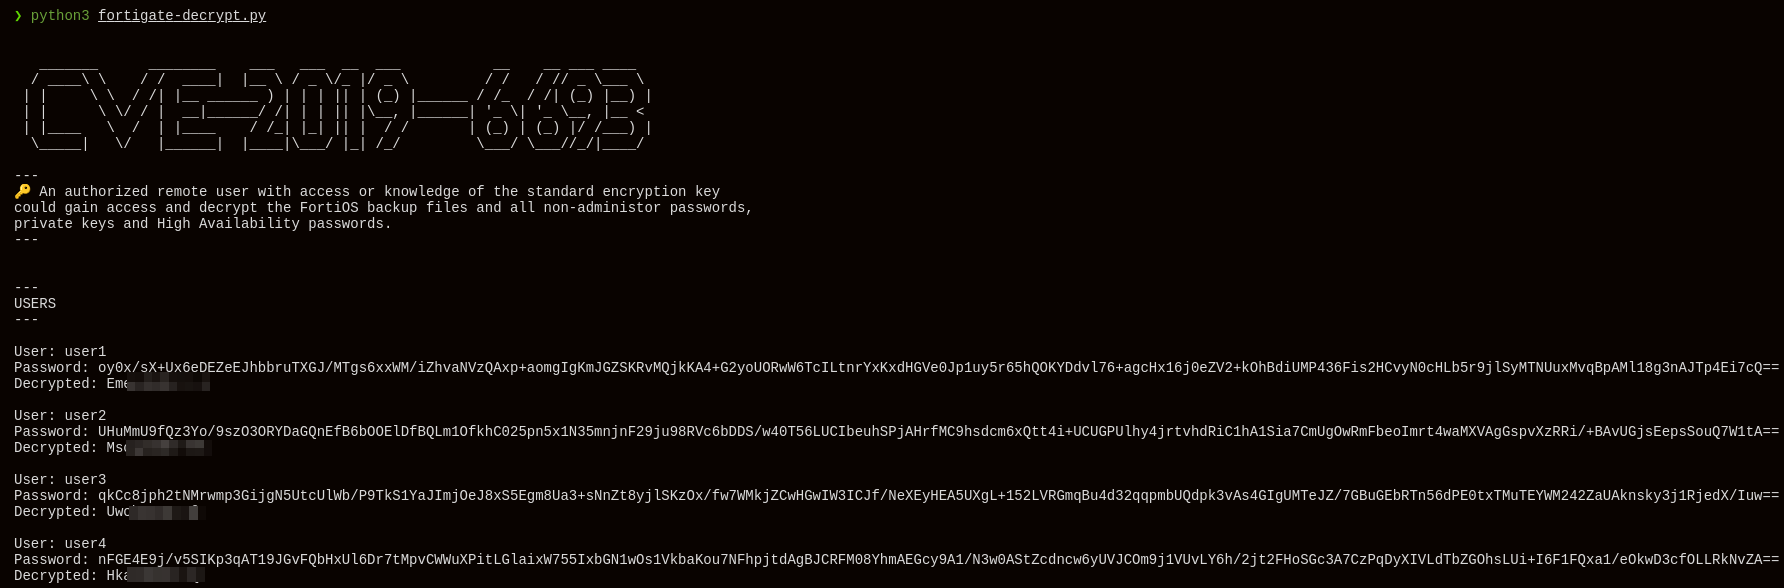 saladandonionrings/cve-2019-6693
표준 암호화 키에 대한 접근 권한이나 지식을 가진 인증된 원격 사용자는 FortiOS 백업 파일과 모든 비관리자 비밀번호, 개인 키 및 고가용성 비밀번호에 접근하여 복호화할 수 있습니다.
 owasp/zsc
OWASP ZSC - 셸코드/난독화 코드 생성기 https://www.secologist.com/
 ricardojoserf/wifi-pentesting-guide
WiFi 침투 테스트 가이드
 freax13/cve-2023-31355-poc
AMD SEV-SNP 펌웨어 취약점(CVE-2023-31355)에 대한 익스플로잇으로, 초기화되지 않은 RMP 항목을 주소 0에 기록하여 UMC 키 시드를 손상시켜 폐기된 게스트의 임의 메모리를 복호화합니다.
 carpedm20/awesome-hacking
엄선된 해킹 튜토리얼, 도구 및 리소스 모음
 duo-labs/cloudmapper
CloudMapper는 Amazon Web Services (AWS) 환경을 분석하는 데 도움을 줍니다.
 wellingtonespindula/ssi-cve-2022-21661
CVE-2022-21661 취약점을 연구하고 익스플로잇하여 플러그인의 POST 요청을 통해 WordPress 5.8.3 미만 버전에서 SQL 인젝션을 가능하게 합니다.
 naacbin/covenantdecryptor
Covenant C2 통신을 해독하여 미니덤프에서 RSA 개인 키를 추출하고, AES 세션 키를 복구하며, 네트워크 캡처를 평문으로 변환합니다.
 davcwikla/cve-2019-9053-exploit
선택적 워드리스트를 통한 비밀번호 크래킹 기능이 있는 CVE-2019-9053용 작동하는 Python 익스플로잇. 자동화된 악용 및 자격 증명 복구를 위해 HTTP URI를 통해 웹 애플리케이션을 대상으로 합니다.
 denuvosoftwaresolutions/gamba
일반 혼합 부울-산술 표현식의 단순화: GAMBA
 aprkr/cve-2023-48034
Acer Wireless Keyboard SK-9662의 약한 암호화로 인해 물리적으로 근접한 공격자가 무선 키 입력을 복호화하고 임의의 무선 키 입력을 주입할 수 있습니다.
 byrek/cve-2019-9053
Daniele Scanu SQL Injection 익스플로잇의 개선된 코드








