
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 jtoalu/ctf-cve-2019-9053-gtfobins
CVE-2019-9053 SQL 인젝션 악용과 GTFOBins 기반 권한 상승을 CMS Made Simple 타겟에서 보여주는 단계별 CTF 워크스루입니다.
 kiprotect/kodex
프라이버시 및 보안 엔지니어링 툴킷: 발견, 이해, pseudonymize, anonymize, encrypt 및 민감한 개인 데이터를 안전하게 공유: 코드로서의 프라이버시와 보안.
 fevar54/cve-2024-42461
ECDSA 및 EDDSA 서명 검증에서 Wycheproof 프로젝트의 수정 사항으로, 서명 디코딩 중 0바이트 조작을 허용했던 누락된 길이 검사를 해결합니다.
 projectdiscovery/ldapserver
ldapserver 패키지는 LDAP 서버를 구현합니다.
 entysec/shreder
Shreder는 강력한 다중 스레드 SSH 프로토콜 비밀번호 무차별 대입 도구입니다.
 iomoath/filewatchtower
FWT는 Sysmon 이벤트를 활용하는 보안 분석 및 파일 모니터링 도구입니다.
 lord-feistel/power_analysis
취약한 RSA 구현(Arduino Atmega328P)에 대한 전력 분석 부채널 공격을 시연하는 개념 증명과 상세한 하드웨어 설정 및 측정 방법론.
 d-xuan/cve-2024-52510
Nextcloud의 E2EEv2 프로토콜에서 서명 우회를 시연하는 CVE-2024-52510에 대한 개념 증명 익스플로잇으로, 메타데이터 키 주입을 통해 서버 측에서 암호화된 파일을 해독할 수 있습니다.
 alperenugurlu/cve-2024-3596-detector
Access-Request 패킷의 MD5 충돌을 분석하여 RADIUS/UDP 트래픽에서 CVE-2024-3596을 탐지하고, 관리자가 취약한 인증 방법을 식별할 수 있도록 돕습니다.
 alisamtechnology/atscan
고급 dork 검색 & 대량 익스플로잇 스캐너
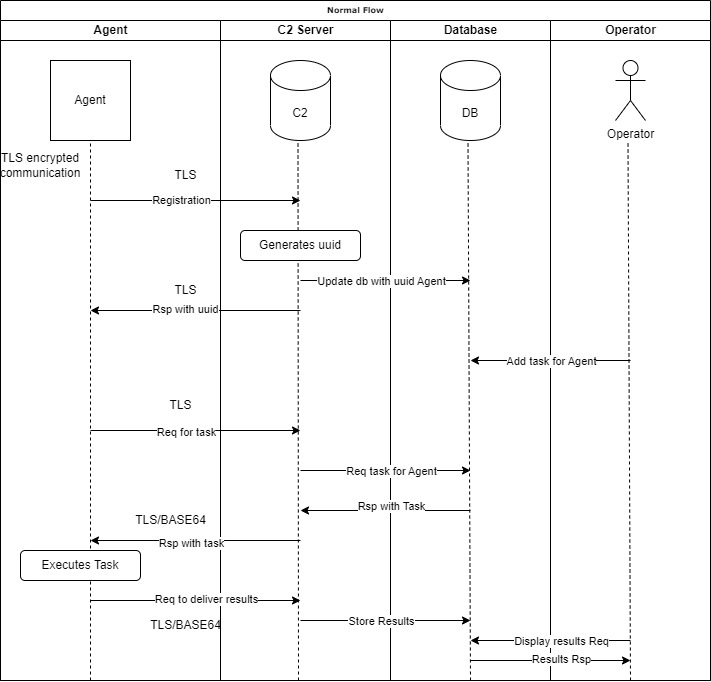 voukatas/commander
Python 기반 명령 및 제어 프레임워크로, 암호화된 TLS 통신, 다중 에이전트 지원(Python/C), 대화형 세션, 파일 전송 및 레드팀 운영을 위한 AES 난독화 기능을 제공합니다.
 cybersecuritist/cve-2024-21754-forti-rce
FortiOS 및 FortiProxy의 불충분한 비밀번호 해싱을 대상으로 하는 CVE-2024-21754에 대한 익스플로잇으로, 권한 있는 공격자가 백업 파일을 해독하고 원격 코드 실행을 달성할 수 있게 합니다.
 ghostpack/sharpdpapi
SharpDPAPI는 일부 Mimikatz DPAPI 기능의 C# 포트입니다.
 teymurnovruzov/cve-2019-9053-python3-remastered
이 스크립트는 Teymur Novruzov가 Python 3와의 호환성을 보장하기 위해 리마스터링했습니다. 이 도구는 교육 목적으로만 사용되어야 합니다. 허가 없이 이 도구를 시스템이나 네트워크에 사용하는 것은 불법입니다. 저자는 이 도구의 오용에 대해 책임을 지지…
 devisions/cve-2024-29868
Apache StreamPipes 0.69.0부터 0.93.0까지 영향을 미치는 CVE-2024-29868의 개념 증명(PoC)
 ricardojoserf/sharpcoverttube
YouTube를 C2 채널로 활용 - QR 동영상을 YouTube에 업로드하여 Windows 시스템 제어
 dh4nuj4/simplectf-updatedexploit
이 스크립트는 Daniele Scanu의 원본 익스플로잇을 수정한 버전으로, CMS Made Simple <= 2.2.10 (CVE-2019-9053)에서 인증되지 않은 SQL 인젝션 취약점을 이용합니다.
 synacktiv/cachedata_decrypt
Windows EntraId CacheData를 BF(무차별 대입)하고 복호화하는 간단한 툴킷








