
 #1
 freax13/cve-2024-21978-poc
AMD SEV-SNP 펌웨어 취약점 CVE-2024-21978에 대한 익스플로잇으로, 컨텍스트 페이지의 메모리 손상을 통해 임의 게스트 메모리의 복호화를 가능하게 합니다.

 nccgroup/test_avb_key
Android verified boot 이미지(vbmeta)가 공개적으로 알려진 테스트 키로 서명되었는지 확인하여 릴리스 빌드의 잘못된 구성을 식별하는 Python 유틸리티입니다.
 cossacklabs/themis
사용하기 쉬운 데이터 보호용 암호화 프레임워크: 전방 비밀성을 갖춘 보안 메시징과 안전한 데이터 저장소. 14개 플랫폼에서 통합 API를 제공합니다.
 joshuamart/pwnedpasswordschecker
비밀번호(NTLM 또는 SHA1 형식)가 유출되었는지 (오프라인) 검색 (HIBP passwords list v8)
 rotarydrone/globalunprotect
GlobalProtect 구성 및 쿠키 파일을 복호화합니다.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 r3nt0n/bopscrk
개인 정보를 결합하고, 대소문자/leet 변환을 적용하며, 아티스트 가사를 스크래핑하여 향상된 크래킹 사전을 생성하는 타겟 비밀번호 워드리스트 생성기입니다.
 francoismichel/ssh3
HTTP/3, QUIC 및 TLS 1.3을 기반으로 구축된 빠르고 안전한 셸 프로토콜입니다. OAuth2, OpenID Connect 및 클래식 SSH 인증을 지원하며 UDP 포트 포워딩 및 숨겨진 서버 기능을 제공합니다.
 stivenhacker/ghoststrike
XOR, Base64 및 동적 API 해석으로 셸코드를 암호화하고 난독화하여 Windows에 은밀한 리버스 셸을 배포하는 C++ 프로세스 할로잉 인젝터입니다.
 yowise/cve-2022-26923
Active Directory 인증서 서비스 권한 상승 취약점인 CVE-2022-26923에 대한 상세 기술 문서 및 개념 증명으로, 악용 단계와 완화 통찰력을 포함합니다.
 shanker-sec/hlf-time-oracle
Hyperledger Fabric 블록체인용 체인코드는 다른 체인코드에 정확한 시간을 제공합니다. 따라서 트랜잭션 시간 조작과 관련된 보안 문제(CVE-2024-45244)를 해결합니다.
 joelgmsec/cloudtopolis
인프라가 필요 없는 비밀번호 크래킹
 anmolksachan/cve-2020-2733
# CVE-2020-2733 JD Edwards EnterpriseOne Tools 익스플로잇 JD Edwards EnterpriseOne Tools의 CVE-2020-2733에 대한 익스플로잇으로, 인증되지 않은 관리자 비밀번호 복호화 및 인증 우회를 통해 관리자…
 ret2desync/cve-2024-38793-poc
CVE-2024-38793 악용을 위한 개념 증명(PoC) 코드 (Best Restaurant Menu by PriceListo <= 1.4.1 - 인증된 사용자(Contributor+) SQL 인젝션)
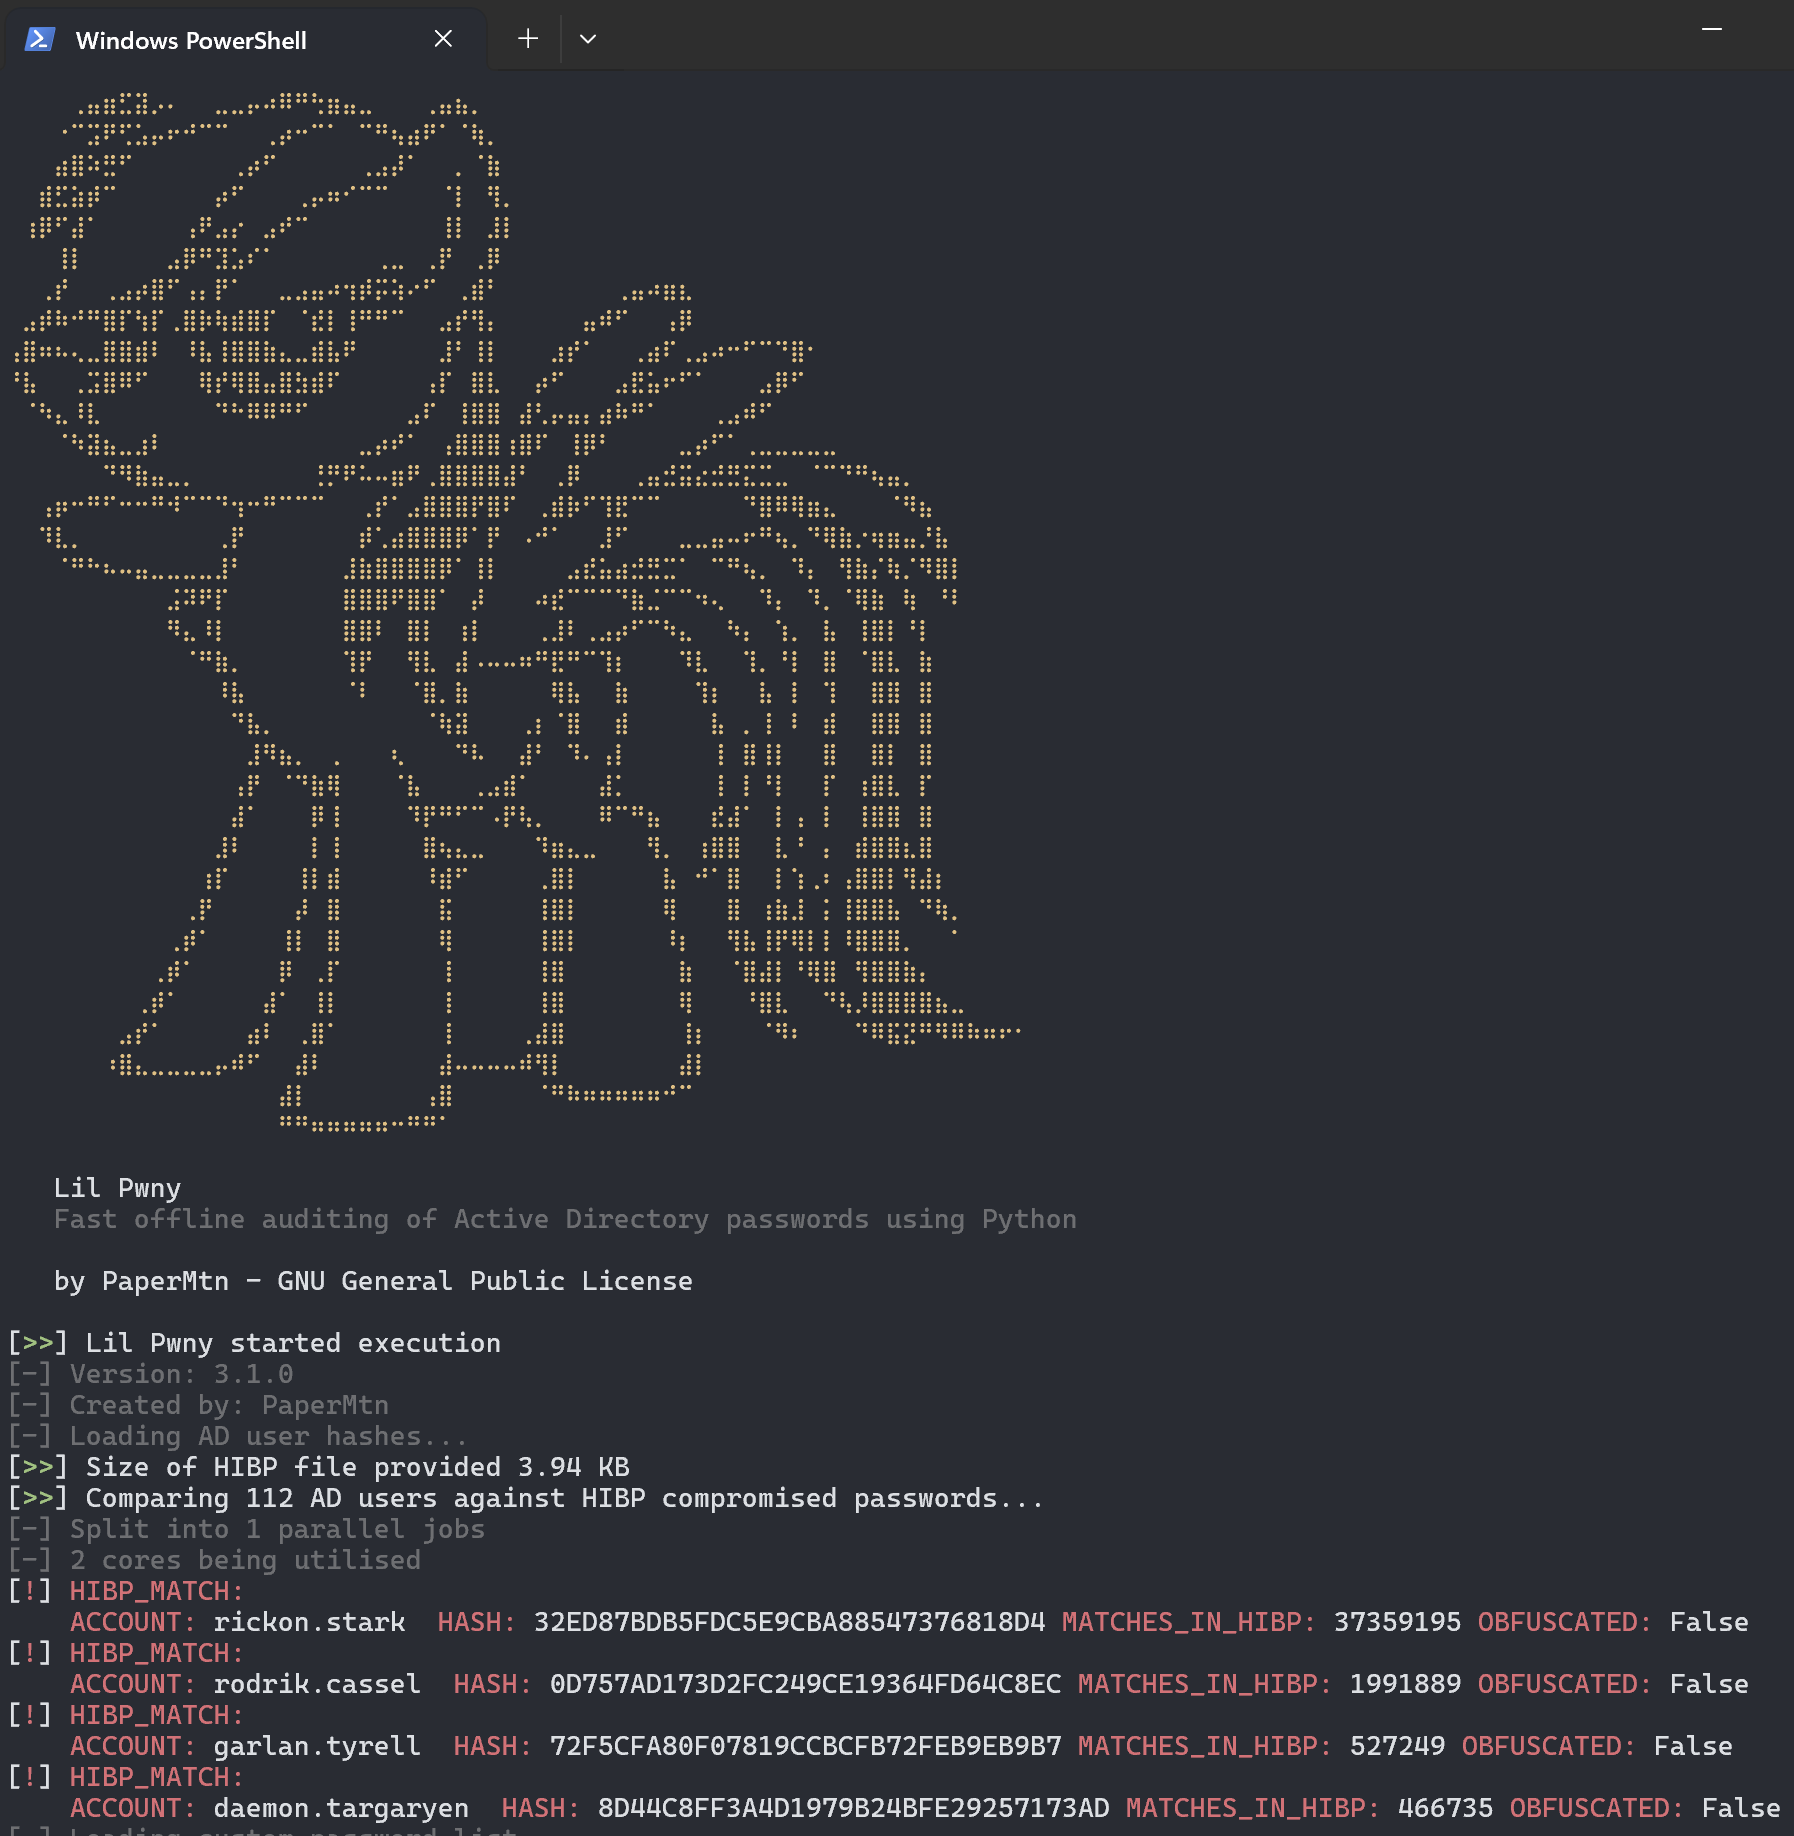 papermtn/lil-pwny
Active Directory 비밀번호의 빠른 오프라인 감사를 위한 Python 도구입니다.
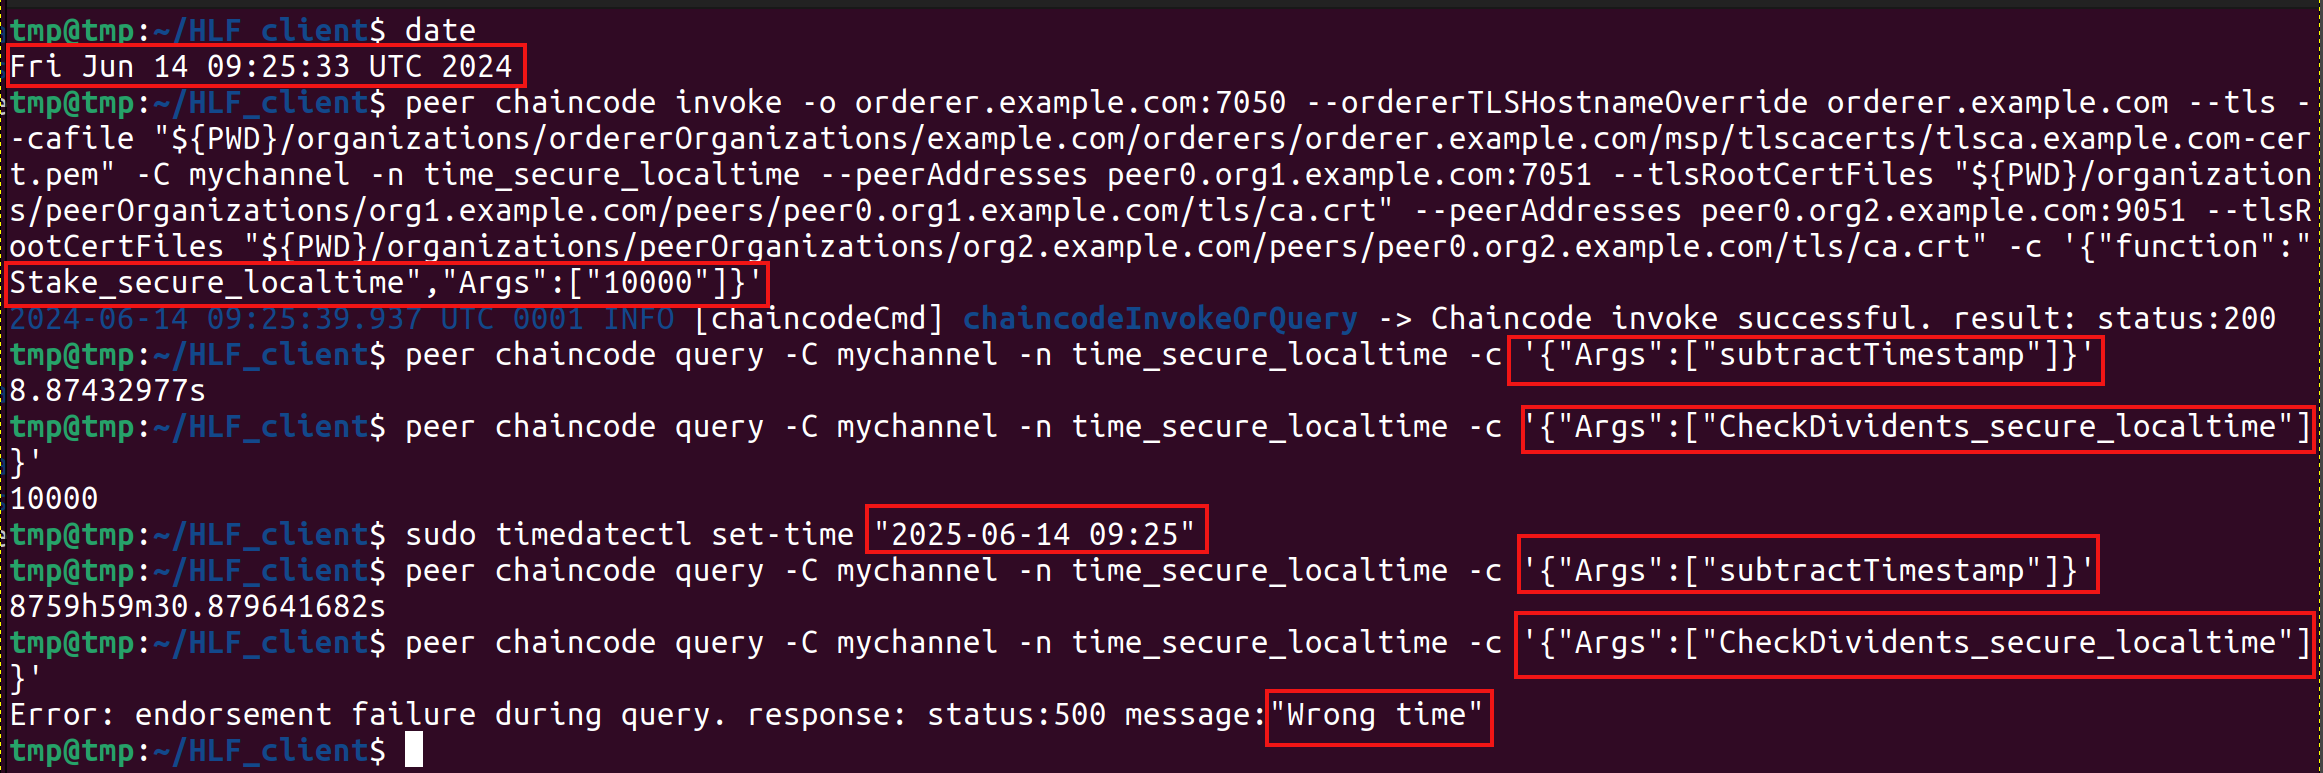 shanker-sec/hlf_txtime_spoofing
Hyperledger Fabric 블록체인의 트랜잭션 시간 조작 문제(CVE-2024-45244)를 다루는 PoC








